Gli acquirenti dell’Amazon Prime Day potrebbero essere meno entusiasti quest’anno della grande vendita.
“Il tipo di crescita esplosiva anno dopo anno che abbiamo visto con il Prime Day, potremmo non vederlo più”, ha affermato Nathan Burrow, di Wirecutter, un servizio online di comparazione prezzi e recensioni.
Tanto per cominciare, l’impennata dell’inflazione ha portato a prezzi più elevati su tutta la linea, inducendo i consumatori a ridurre le spese e a diventare più diffidenti nei confronti del tipo di acquisto d’impulso.
Inoltre, con l’aumento della concorrenza, il Prime Day potrebbe perdere la leadership su uno degli eventi di shopping più attesi dell’anno.
I prezzi del Prime Day potrebbero non essere la migliore offerta in assoluto di Amazon perché se qualcosa viene scontato durante il Prime Day non significa che sia il miglior affare che puoi ottenere online.
Naturalmente, Amazon offrirà i migliori prezzi sui propri dispositivi come Kindle o abbigliamento. Ad esempio, il gigante dell’e-commerce sta già pubblicizzando grandi sconti su tutti i prodotti, ma l’esperienza ci insegna che molte volte questi sconti non sono reali, anzi a volte completamente falsi, bisogna aver tenuto d’occhio il prodotto prima dell’avvento del Prime Day.
È probabile ad esempio che i prezzi di materassi e mobili da esterno siano più bassi verso la fine stagione, i giocattoli vengono ribassati di più durante il Black Friday e il Cyber Monday e le TV generalmente raggiungono il prezzo subito dopo il Natale.
Le offerte sono gestite anche singolarmente dai venditori privati di Amazon e su quei prodotti il colosso americano non ha il controllo, e non lo esercita nemmeno. Molti prodotti a marchio Amazon sicuramente possono avere avuto un ribasso del prezzo, ma non avrebbe senso per la creatura di Bezos buttare via guadagni su pezzi che verranno comunque venduti in altri periodi dell’anno.
Quindi attenzione, controllate i prezzi e non comparate ad occhi chiusi.
Al momento si sta ‘addestrando’ sulle citazioni di Wikipedia.
Il team di ricerca di Sphere – spiega il sito specializzato TechCrunch – attualmente si basa su 134 milioni di pagine web pubbliche. Wikipedia lo sta sperimentando per scansionare automaticamente le sue voci e identificare quando le citazioni sono fortemente o debolmente supportate. L
‘idea alla base dell’utilizzo di Sphere per l’enciclopedia è semplice: la piattaforma online ha 6,5 ;;milioni di voci, ogni mese sono aggiunti in media circa 17.000 articoli in crowdsourcing, una mole enorme di materiale che non è semplice da verificare per il team di editori incaricato di supervisionarlo. Meta – spiega TechCrunch – non ha accordi finanziari con Wikipedia e per addestrare il modello Sphere, ha creato “un nuovo set di dati di 4 milioni di citazioni di Wikipedia, il più complesso mai utilizzato per questo tipo di ricerca”. “Il nostro obiettivo è creare una piattaforma per aiutare gli editori di Wikipedia a individuare sistematicamente i problemi di citazione e correggere rapidamente il contenuto dell’articolo”, spiega Meta.
Essendo Sphere uno strumento aperto, open source, può costituire una base per i modelli di formazione di Intelligenza artificiale. “Il nostro prossimo passo è formare modelli per valutare la qualità dei documenti recuperati, rilevare potenziali contraddizioni, dare priorità a fonti più affidabili”, ha osservato Meta che al momento non sta usando questo modello per le sue piattaforme come Facebook, Instagram e Messenger che in passato sono state al centro di polemiche proprio per la diffusione di fake news e contenuti inesatti.
La partenza della carriera di Luigi Gullo avvocato a Cosenza è dopo la Laurea in giurisprudenza all’Università La Sapienza di Roma. La tesi è stata in Diritto penale “sulla circostanza attenuante di cui al n 5 dell’art 62 CP- l’essere concorso a determinare l’evento, insieme con l’azione o l’omissione del colpevole, il fatto doloso della persona offesa”. La tesi è stata fatta seguendo le orme del Prof. Avv. Luigi Gullo (nonno) il quale fu uno dei pochi a scrivere una monografia su questa speciale attenuante.
Nel 1999 ha iniziato a esercitare la professione di avvocato. L’avvocato Luigi Gullo ha operato in ambito civile e penale fino ad arrivare al 2021 come patrocinante in Cassazione.
La professione di avvocato di Luigi Gullo
La professione di avvocato ha sempre contraddistinto la vita della famiglia Gullo, da oltre cento anni. Abbiamo diversi grandi nomi nella famiglia Gullo da Fausto Gullo a Luigi Gullo. In particolare Fausto Gullo, membro del PCI e chiamato “Ministro dei contadini”. Luigi Gullo si dedica immediatamente alla giurisprudenza, in particolar modo sotto l’aspetto penale.
Luigi Gullo matura esperienze di grande valore lavorando insieme ad importanti studi legali della Calabria come quello dell’avvocato Sorrentino, di Cosenza, e dell’avvocato Cantafora, di Catanzaro. E naturalmente con il padre Fausto Gullo e il nonno.
Lo Studio di famiglia di Luigi Gullo agisce in campo civile e nel diritto delle assicurazioni. Mentre in ambito penale sono preparato sui reati tipici della casistica sanitaria e infortunistica del lavoro.
Il ricordo del nonno Luigi Gullo
Luigi Gullo, nonno del Luigi Gullo avvocato a a Cosenza ha creato le basi per grandi insegnamenti per l’Avvocatura cosentina e calabrese, Luigi Gullo ha dato all’Avvocatura penale di Cosenza una grande mano per arrivare a nuovi orizzonti di chiarezza e di professionalità in ambito penale. E’ stato Fondatore e Direttore di “Chiarezza”, cercò ed ottenne contributi e collaborazioni da Concetto Marchesi a Jean Paul Sartre, Arturo Labriola, Francesco Valentini, Tommaso Fiore, Renato Guttuso, per i cui apporti il mensile divenne tra i più autorevoli d’Europa. Dunque, insieme, a latere a significative presenze, come libero Docente di diritto penale presso l’Università La Sapienza di Roma, Senato della Repubblica, Presidente dell’Accademia Cosentina, Avvocato ed Avvocato di altissimo valore, teorico ed interprete della “prova penale”, con una introspezione dell’indizio nel processo penale, esaminato e valutato attraverso i limiti culturali ed etici, propri della materia.
Queste parole sono un estratto di un ricordo di Luigi Gullo per i cento anni.
Luigi Gullo avvocato a Cosenza. Professionalità ma non solo
Ma oltre alla grande storia della famiglia Gullo di Cosenza ci sono le nuove orme che lo studio Luigi Gullo sta segnando in questi giorni. Sono orme di uno studio completo, con molti collaboratori e con grandi processi portati alla luce e vincenti solo grazie alla grande professionalità di Luigi Gullo.
E’ importante nelle sedi legali non solo avere quella competenza tecnica che serve per capire come muoversi e come far andare bene la Giustizia italiana, ma soprattutto ci vuole una umanità molto fine per capire cosa prova il cliente, cosa vede e cosa sa, perché spesso il non capire come si muovono gli ingranaggi della giustizia rende tutto molto più impressionante di quello che poi in realtà si risolve.
L’avvocato specialmente in ambito penale deve essere anche un po’ psicologo, capire dove il cliente può essere aiutato anche nella esposizione dei fatti. Non è difficile vedere l’emozione di esporre dei fatti in Tribunale prendere il sopravvento e cambiare radicalmente la situazione.
In tanti processi penali, specialmente se riguardano gli ambiti mafiosi è molto complesso muoversi, se una persona poi non è avvezza alle decisioni della corte può rimanere incastrato senza volerlo nelle maglie di una giustizia, diciamolo, farraginosa e spesso contorta.
Il cliente come persona
E’ in questo ambito che l’avvocato Luigi Gullo di Cosenza riesce a dare il meglio di sé, quando la situazione ha bisogno non solo di un avvocato brao e preparato ma competente e umano. Quando si preparano processi importanti vedere l’avvocato che sa bene il suo ruolo, sa bene cosa fare e cosa accadrà rende tutto più facile la fiducia aumenta e la capacità di difesa dell’imputato è sicuramente moltiplicata.
L’avvocato Luigi Gullo si fa vanto anche di saper gestire con grande competenza l’emozione del cliente, farlo approcciare ai casi in modo corretto senza che le emozioni possano prevalere e disturbare la ricerca della verità. L’aiuto che un avvocato può dare non è solamente quello legale ama soprattutto di capire dove la realtà e la verità sono e farle vedere a tutti, scoprire e accertare la verità non è solo ambito dei giudici di un Tribunale ma sicuramente anche di un avvocato che riesce ad unire la professionalità alla sua umanità.
Gli ambiti dell’avvocato Luigi Gullo
Lo studio è esperto nell’affrontare casi in cui errori o negligenze da parte di medici e strutture sanitarie hanno dato luogo a decessi e gravi invalidità.
Penale assicurativo Dopo molti anni passati nel gestire i delicati casi di omicidio stradale, una delle tragedie che più toccano famiglie e persone, supportiamo le compagnie sul fronte prevenzione e verifica delle frodi. E’ sempre più frequente che alcuni furbi vogliano approfittare delle leggi dello Stato.
Reati contro la pubblica amministrazione Assicuriamo consulenze puntuali e la miglior difesa per tutte le circostanze contemplate da questo ramo legale, come peculato, abuso di pubblico servizio e corruzione.
La decisione di Elon Musk di abbandonare la sua acquisizione di Twitter probabilmente costringerà il social network a una lunga battaglia legale e farà precipitare il prezzo delle sue azioni, provocando un nuovo livello di caos nell’azienda, dopo che mesi di controversie pubbliche hanno colpito la sua reputazione e il morale dei dipendenti.
“Questo era lo scenario peggiore per Twitter, e ora è successo“, ha affermato Dan Ives, amministratore delegato e analista di ricerca azionaria senior che copre il settore tecnologico di Wedbush Securities.
Ives ha spiegato che l’offerta di Musk di andarsene potrebbe far sembrare Twitter come un’azienda con grossi problemi nascosti agli occhi di altri investitori o potenziali acquirenti. Le azioni di Twitter sono scese di quasi il 6% negli scambi. Wedbush Securities prevede che il titolo potrebbe scendere tra 25 e 30 dollari quando il mercato riaprirà, in calo di oltre il 30 percento rispetto alla chiusura e molto prima della decisione di Musk.
In un comunicato stampa, il consiglio di amministrazione di Twitter ha minacciato di “perseguire un’azione legale” per far rispettare i termini dell’accordo da 44 miliardi di dollari stipulato da Musk ad aprile per acquistare il social network. È tenuto a portare a termine l’acquisto salvo un cambiamento importante nell’attività, che secondo gli esperti legali è difficile da dimostrare.
Il consiglio di amministrazione di Twitter ha affermato di essere sicura che la società prevarrà in tribunale, ma gli analisti avvertono – e i dipendenti temono – che la lettera di Musk ponga le basi per un periodo turbolento, che potrebbe comportare nuovi rischi finanziari per l’azienda e i suoi lavoratori.
Il miliardario ha minacciato di ritirarsi dall’accordo per settimane, ma l’ultimo annuncio apre un nuovo fronte nella drammatica acquisizione del social network, che esercita un’influenza enorme sulla copertura giornalistica e sulla politica. Gli avvocati di Musk hanno ripetutamente accusato Twitter di non aver consegnato i dati per aiutare il suo team a confermare il numero di bot o account di spam sul social network, ponendo le basi per una battaglia legale. Nel frattempo, la società sostiene di aver rispettato tutti i termini del suo accordo e di aver consegnato un enorme flusso di dati che comprende oltre 500 milioni di tweet pubblicati ogni giorno. Gli esperti legali affermano che la situazione non permette a Musk di abbandonare l’accordo.
Anche se Twitter prevale nel recuperare l’accordo o nel incassare un risarcimento di 1 miliardo di dollari, una battaglia giudiziaria sarebbe molto pericolosa. Twitter potrebbe essere costretto a rendere pubbliche le metriche aziendali chiave, e Wall Street potrebbe indagare sulla salute generale dell’azienda, che ha realizzato il suo primo profitto nel 2018 nel mezzo di un’importante riorganizzazione finanziaria.
La domanda che si fanno tutti è: “Elon Musk ha solo cambiato idea?” – “O c’è davvero qualcosa in quello che ha visto potrebbe essere un problema fondamentale del business di Twitter?”
Dopo settimane i dipendenti si sono ampiamente preparati all’arrivo di Musk. “Questa è stata la direzione di marcia per un po’“, ha detto un dipendente, che ha parlato in condizione di anonimato. “Però c’è stata una generale mancanza di convinzione sulla definizione reale dell’accordo“.
Ma il suo arrivo ha solo esasperato molti lavoratori, i negoziati con Musk hanno portato un intenso controllo su Twitter. Qualsiasi flessione delle azioni avrà un impatto sulla retribuzione dei dipendenti, aumentando la paura dei lavoratori che si sono in gran parte irritati alla prospettiva che l’uomo più ricco del mondo prendesse il controllo della loro azienda. Da quando Musk ha annunciato la sua acquisizione, Twitter ha istituito un blocco delle assunzioni e ha sostituito i dirigenti chiave.
Twitter ha generalmente una cultura di trasparenza e comunicazione aperta ma a causa della situazione creatasi attorno all’accordo, molte informazioni sono state segretate. Tali tensioni potrebbero peggiorare se l’affare andasse in tribunale.
Un altro dipendente, che in precedenza aveva sostenuto l’offerta, ha descritto la situazione come “totalmente deprimente”. “Musk sta distruggendo Twitter”. “Il miglior risultato per gli azionisti sarà chiudere l’accordo a 54,20 dollari”.
Musk ha iniziato a lamentarsi del problema del bot subito dopo aver accettato di acquistare l’azienda. In un tweet di maggio, ha affermato che l’accordo era “sospeso” e ha insistito sul fatto che l’acquisto non poteva “andare avanti” fino a quando Twitter non avesse fornito ulteriori prove dei suoi metodi per rilevare lo spam.
Musk si è impegnato a utilizzare più di 33 miliardi di dollari, provenienti in gran parte dalla sua proprietà di Tesla, per completare l’accordo. Ma poiché il mercato azionario è stato sconvolto da una vendita globale di titoli tecnologici, i valori delle azioni Tesla sono crollati sulla scia dell’accordo. Le azioni di Twitter sono scese del 30% da quando Musk ha annunciato l’acquisizione.
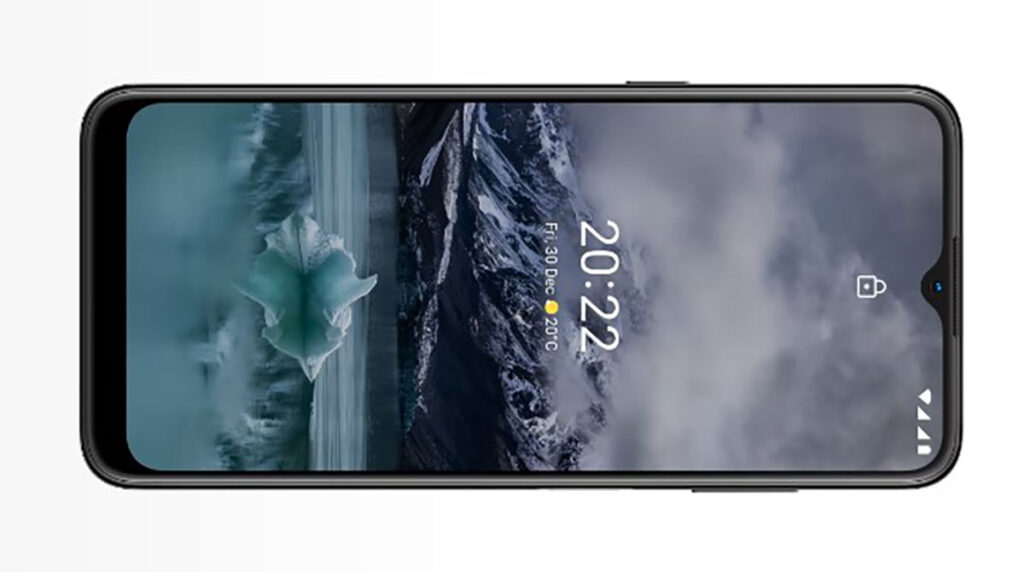
Nokia vuole aprirsi uno spazio sul mercato di chi il telefono lo usa per “telefonare”, dove molte persone desiderano affidabilità e durata della batteria piuttosto che prestazioni veloci e la fotocamera più grande del mondo.
Il Nokia G11 è molto affidabile. Fornendo facilmente tre giorni di durata della batteria senza problemi, è anche un telefono abbastanza resistente incassa colpi senza problemi.
Il prezzo per il Nokia G11 è notevolmente economico a 255 dollari negli Stati Uniti o 119 sterline nel Regno Unito. In cambio, ottieni funzionalità di base, ma se hai un budget limitato, apprezzerai il fatto che Nokia promette il doppio degli aggiornamenti di sicurezza della concorrenza e due anni di aggiornamenti software.
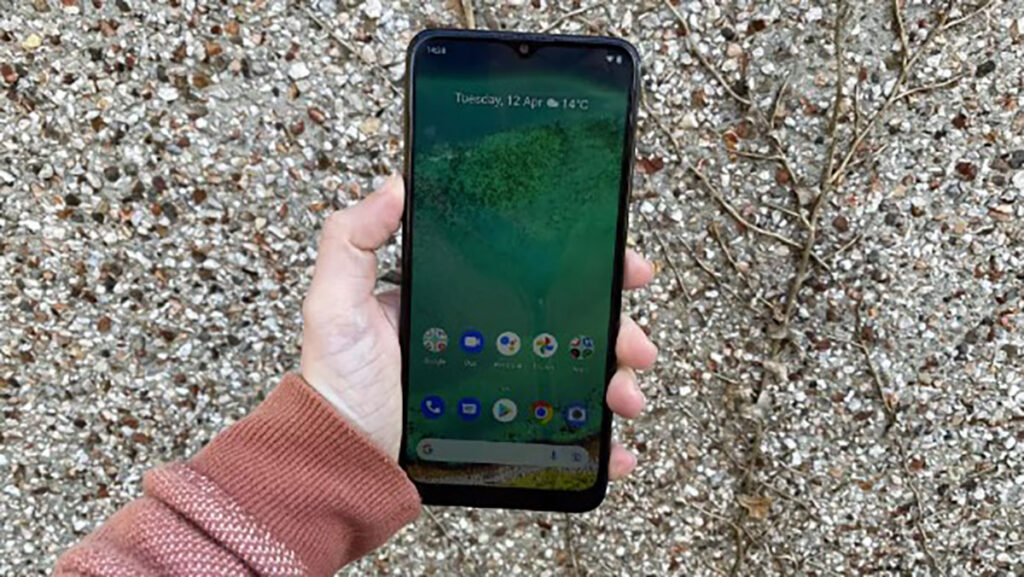
Viene fornito con un’installazione di Android 11. Sebbene alcune app opzionali siano preinstallate, come Spotify, Netflix ed ExpressVPN, sono collocate in una cartella in modo che tutto sia ben tenuto insieme. È un tocco di benvenuto tra così tanti telefoni Android con troppe app nascoste o non rimuovibili.
Il meglio del Nokia G11 è il suo schermo da 6,5 pollici, che offre una frequenza di aggiornamento di 90 Hz. È qui che il telefono inizia e finisce con funzionalità degne di nota ma è un’ottima scelta per un telefono incentrato sulla navigazione e sul rimanere in contatto.
Il Nokia G11 è a volte un po’ lento con il suo chipset Unisoc T606 abbastanza potente per la navigazione web ma non per molto altro. Non ha molto spazio di archiviazione. Ci sono solo 32 GB nel modello attuale, anche se puoi aggiungere una scheda microSD per aumentarlo.
Per quanto riguarda la fotocamera, ottieni una configurazione a triplo obiettivo composta da un obiettivo grandangolare da 13 MP, uno macro da 2 MP e un sensore di profondità da 2 MP. La fotocamera selfie è un obiettivo grandangolare da 8 MP.
Funzionale ma niente di particolare è il modo migliore per descrivere il Nokia G11, ma una cosa eccezionale: la durata della batteria di tre giorni. A differenza di altri telefoni, non ci è voluto molto per raggiungere questo traguardo, il che significa che questo è un telefono ideale in caso di emergenza.
Questo è puramente per coloro che vogliono le basi da uno smartphone e niente di più.
Il Nokia G11 ha dimensioni discrete. Le sue dimensioni di 164,6 x 75,9 x 8,5 mm sono proprio quelle che ti aspetteresti da uno smartphone medio. Pesa 189 g, decisamente poco.
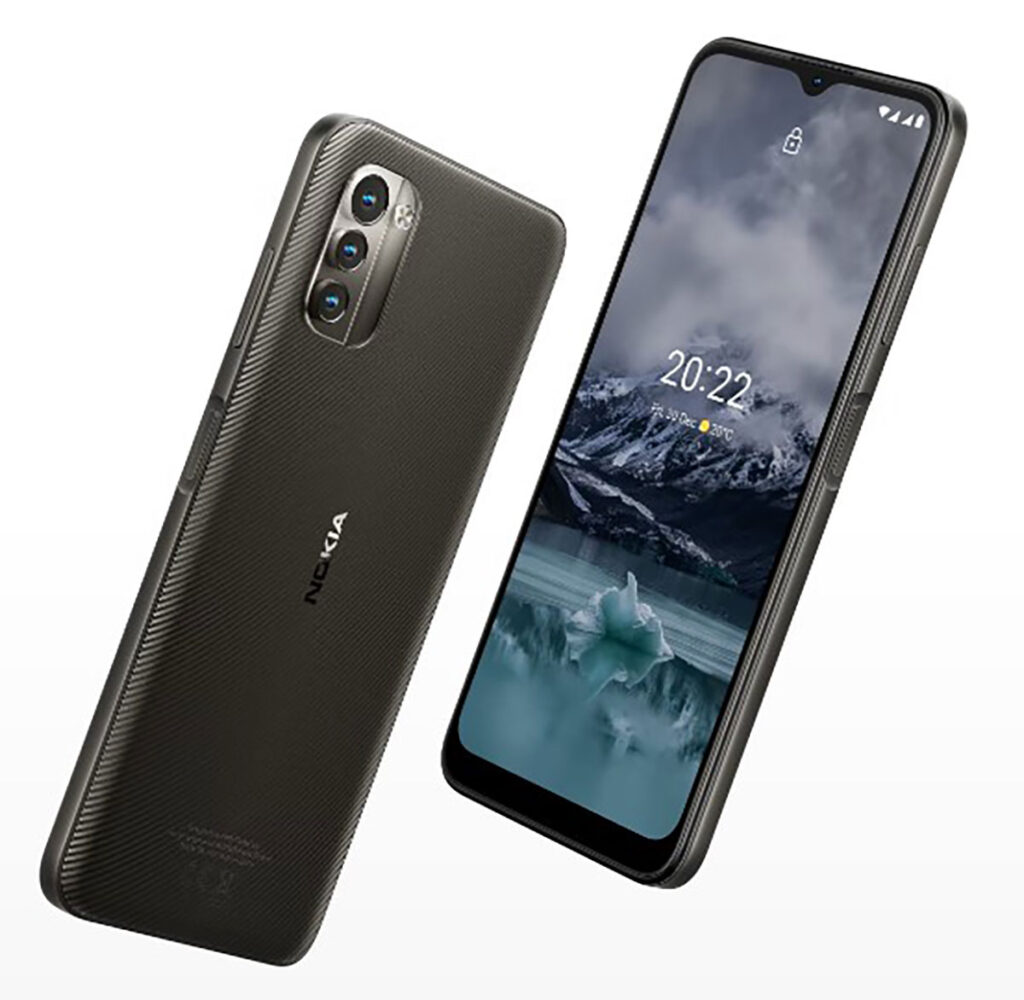
La parte posteriore sembra abbastanza professionale. È solo che manca di tutto ciò che lo distingue dalla massa. Una trama ondulata sul retro è piacevole al tatto ma non influisce minimamente sulla presa.
Sul retro del telefono c’è il suo sistema di fotocamere a tre obiettivi. Le lenti non sporgono molto, il che lo rende un telefono robusto.
Sulla parte anteriore, la fotocamera selfie è una tacca nella parte superiore centrale dello schermo. Il controllo del volume, l’Assistente Google e il pulsante di accensione sono tutti sul bordo, con lo slot per la scheda SIM anche sul lato. Il pulsante di accensione funge anche da sensore di impronte digitali con Face Unlock supportato.
Non c’è il jack per le cuffie ma c’è una porta USB-C.
Scattare foto con il Nokia G11 va bene, ma non contare su molte opzioni divertenti. Il telefono ha tre obiettivi sul retro, inclusa la fotocamera principale da 13 MP, una fotocamera macro da 2 MP e una da 2 MP per la profondità. Nella parte anteriore è presente una fotocamera selfie da 8 MP.
Scattare un’immagine con l’obiettivo da 13 MP mostra immediatamente che il Nokia G11 non è in grado di catturare molti dettagli. Le foto sono un po’ scure a volte. L’HDR fa del suo meglio ma spesso rende i colori strani ed eccessivamente brillanti.
Quando si scattano foto di fiori, i dettagli sono persi a favore di una vividezza innaturale.
Le prestazioni multi-core sono leggermente deboli.
Nell’uso quotidiano, il Nokia G11 non sembra lento, ma c’è una leggera pausa quando apri Chrome o un’altra app di base.
Tra i lati positivi, sbloccare il telefono è abbastanza veloce.
Giocare con un dispositivo di questo tipo non è possibile ma serve egregiamente per le funzioni di base.
Oltre allo schermo, l’altro punto forte del Nokia G11 è la durata della batteria. Nokia promette circa tre giorni di durata della batteria e lo offre facilmente. E’ bello avere un dispositivo che non necessita di una ricarica continua.
Quando è necessario ricaricarlo, il supporto da 18 W aiuta abbastanza bene con una ricarica completa in un paio d’ore.
Scheda tecnica
Display Dimensioni: 6.5 pollici
Funzionalità: Frequenza di aggiornamento a 90 Hz e frequenza di campionamento tattile a 180 Hz (funziona solo in app/scenari supportati)
Principale + 2 MP – Macro + 2 MP Profondità – Flash posteriore LED
Connettività
Bluetooth: 5.0Connessione USB: USB Type-C (USB 2.0) OTGJack cuffie:3.5 mm Wi-Fi: 802.11 a/b/g/n/ac (2.4/5G dual band)
Batteria
Batteria:5050 mAh, Non rimovibile Ricarica: 18W compatibile (caricabatteria da 10W)
Memoria
RAM:4 GB / 3 GB La scheda MicroSD supporta fino a:512 GB Spazio di archiviazione interno:64 GB / 32 GB
CPU: Unisoc T606
Sicurezza
Aggiornamenti di sicurezza: 3 anni di aggiornamenti mensili Funzionalità: Sblocco con mascherina. Sblocca il telefono anche se indossi una mascherina integrato. Tasto di alimentazione laterale – Sblocco facciale
Dimensioni
Altezza:8.5 mm Larghezza:75.9 mm Lunghezza:164.6 mm Peso:189 g
Microsoft ha scoperto vulnerabilità di gravità elevata in un framework mobile di proprietà di mce Systems e utilizzato da più grandi provider di servizi mobili in app di sistema Android preinstallate che potenzialmente espongono gli utenti ad attacchi remoti o locali.
Le vulnerabilità, che hanno interessato le app con milioni di download, sono state corrette da tutte le parti coinvolte. Insieme agli ampi privilegi di sistema delle app preinstallate, queste vulnerabilità potrebbero essere state vettori di attacco per consentire agli aggressori di accedere alla configurazione del sistema e alle informazioni riservate.
Come con molte delle applicazioni preinstallate o predefinite presenti nella maggior parte dei dispositivi Android, alcune delle app interessate non possono essere completamente disinstallate o disabilitate senza ottenere l’accesso come root al dispositivo. Microsoft ha collaborato con mce Systems, lo sviluppatore del framework e i fornitori di servizi mobili interessati per risolvere questi problemi.
La collaborazione tra i ricercatori della sicurezza, i fornitori di software e la comunità della sicurezza è importante per migliorare continuamente le difese per l’ecosistema più ampio. Poiché il panorama delle minacce e dell’informatica continua a evolversi, le scoperte di vulnerabilità, la risposta coordinata e altre forme di condivisione dell’intelligence sulle minacce sono fondamentali per proteggere i clienti dalle minacce presenti e future, indipendentemente dalla piattaforma o dal dispositivo che stanno utilizzando.
Le vulnerabilità
La ricerca sulle vulnerabilità del framework è iniziata per capire meglio come un’applicazione di sistema preinstallata potesse influenzare la sicurezza generale dei dispositivi mobili. Microsoft ha scoperto che il framework, utilizzato da numerose app, disponeva di un’attività di servizio “navigabile” e che un utente malintenzionato poteva invocare da remoto per sfruttare diverse vulnerabilità che potevano consentire agli attacker di impiantare una backdoor persistente o assumere un controllo sostanziale sul dispositivo.
Il framework sembrava essere progettato per offrire meccanismi di autodiagnostica per identificare e risolvere i problemi che incidono sul dispositivo Android, e le sue autorizzazioni erano intrinsecamente ampie con l’accesso a risorse preziose. Ad esempio, il framework è stato autorizzato ad accedere alle risorse di sistema ed eseguire attività relative al sistema, come la regolazione dell’audio, della fotocamera, dell’alimentazione e dei controlli di archiviazione del dispositivo.
Secondo mce Systems, alcune di queste vulnerabilità hanno interessato anche altre app su dispositivi Android e iOS. Inoltre, il framework vulnerabile e le app affiliate sono state trovate su dispositivi di grandi fornitori di servizi mobili internazionali. mce Systems, che offre “Mobile Device Lifecycle and Automation Technologies”, ha inoltre consentito ai provider di personalizzare e contrassegnare le rispettive app e framework mobili. I framework preinstallati e le app mobili come mce Systems sono utili per utenti e provider in aree come la semplificazione del processo di attivazione del dispositivo, la risoluzione dei problemi del dispositivo e l’ottimizzazione delle prestazioni. Tuttavia, il loro ampio controllo sul dispositivo per fornire questo tipo di servizi potrebbe anche renderli un bersaglio attraente per gli aggressori.
Quando si analizza un’applicazione Android, la prima cosa che viene in mente è controllarne il manifest, mantenuto nel file AndroidManifest.xml. Il manifest descrive l’applicazione stessa e i suoi componenti, come i seguenti:
Autorizzazioni (ad esempio, accesso alla fotocamera, accesso a Internet e altro)
Attività e come rispondono agli intenti che sono stati loro inviati
Fornitori di contenuti
Destinatari e il tipo di contenuto che si aspettano di ricevere
Servizi
Il controllo del manifest di un’app affiliata al framework di mce Systems ha fatto luce su alcune delle sue caratteristiche e capacità, ma non ha indicato immediatamente la presenza di vulnerabilità o problemi di sicurezza. Pertanto, sono state necessarie ulteriori ricerche sulla funzionalità dell’app per comprendere le sue autorizzazioni.
L’analisi delle autorizzazioni dell’app sul dispositivo mobile ha rivelato autorizzazioni che potevano portare a un accesso completo e a funzionalità elevate per un utente malintenzionato. Tali autorizzazioni includevano il controllo su quanto segue:
Rete: accedi a Internet, modifica lo stato Wi-Fi, lo stato della rete, NFC e Bluetooth
Accesso ai file: leggi e scrivi nella memoria esterna
Periferiche: accedi alla fotocamera, registra l’audio, ottieni informazioni sulle impronte digitali e ottieni la posizione fisica del dispositivo
Informazioni private: leggi i numeri di telefono, le informazioni sull’account e i contatti
Gestione: installa app e modifica le impostazioni del dispositivo
Con l’accesso a queste preziose risorse, l’app potrebbe essere utilizzata in modo improprio da un utente malintenzionato per impiantare una backdoor persistente sul dispositivo.
Le vulnerabilità, che hanno interessato le app con milioni di download, sono state corrette da tutte le parti coinvolte. Non si sa però se e quale utilizzo è stato fatto da attacker ai sistemi interessati.
Twitter, che è in procinto di essere acquisito dal CEO di Tesla Elon Musk, ha accettato di pagare 150 milioni di dollari alla Federal Trade Commission (FTC) degli Stati Uniti per risolvere le accuse di abuso di informazioni non pubbliche raccolte a fini di sicurezza per pubblicare annunci mirati.
Oltre alla sanzione pecuniaria per “aver travisato le proprie pratiche di privacy e sicurezza”, alla società è stato vietato di trarre profitto dai dati raccolti in modo ingannevole e gli è stato ordinato di informare tutti gli utenti interessati.
“Twitter ha ottenuto dati dagli utenti con il pretesto di sfruttarli a fini di sicurezza, ma poi ha finito per utilizzare i dati anche per indirizzare gli utenti con annunci pubblicitari“, ha affermato in una nota la presidente dell’FTC Lina M. Khan. “Questa pratica ha colpito più di 140 milioni di utenti di Twitter, aumentando al contempo la principale fonte di entrate di Twitter“.
Secondo una denuncia presentata dal Dipartimento di Giustizia degli Stati Uniti, Twitter nel maggio 2013 ha iniziato a imporre agli utenti l’obbligo di fornire un numero di telefono o un indirizzo e-mail per migliorare la sicurezza dell’account.
L’intenzione era apparentemente quella di aiutare gli utenti a recuperare l’accesso ai loro account bloccati e abilitare l’autenticazione a due fattori inviando una password monouso al numero di telefono o all’indirizzo e-mail registrato dopo aver effettuato l’accesso con un nome utente e una password.
Ma ciò che Twitter non è riuscito a rendere trasparente è che consentiva anche agli inserzionisti di utilizzare queste informazioni per indirizzare annunci specifici abbinandoli a indirizzi e-mail e numeri di telefono già ottenuti da altre terze parti come broker di dati.
La piattaforma di social media ha ribadito che il problema è stato affrontato a partire dal 17 settembre 2019, aggiungendo che lavorerà per effettuare investimenti per quanto riguarda “aggiornamenti operativi e miglioramenti del programma per garantire che i dati personali delle persone rimangano al sicuro e la loro privacy protetta”.
“I consumatori che condividono le loro informazioni private hanno il diritto di sapere se tali informazioni vengono utilizzate per aiutare gli inserzionisti a raggiungere i clienti“, ha affermato il procuratore statunitense Stephanie M. Hinds per il distretto settentrionale della California. “Le società di social media che non sono oneste con i consumatori su come vengono utilizzate le loro informazioni personali saranno ritenute responsabili“.
Questo sviluppo segna la seconda volta che Twitter si è accordato con la Federal Trade Commission statunitense per la protezione dei consumatori. Nel marzo 2011, ha ammesso le accuse di “ingannare i consumatori e mettere a rischio la loro privacy non salvaguardando le loro informazioni personali”, consentendo così agli hacker di ottenere il controllo amministrativo sulla piattaforma due volte nel 2009.
La piattaforma di video YouTube che fa parte del gruppo Alphabet ha in queste settimane rimosso oltre 9000 canali e 70.000 video inerenti la guerra tra Russia e Ucraina.
La piattaforma ha accelerato l’eliminazione di tutti quei video che vengono ritenuti fake news o disinformazione per gli utenti. Tutti quei video che avevano sia nella descrizione dei contenuti che come titolo la frase “missione di liberazione” al posto di guerra o invasione dell’Ucraina sono stati eliminati.
Tra le migliaia di canali eliminati anche molti autori seguiti da centinaia di migliaia di utenti. Sono stati tolti dalla piattaforma o sospesi anche canali associati al Ministero della Difesa degli Affari Esteri Russo e temporaneamente sospeso il caricamento di nuovi video.
Il Chief Product Officer di YouTube Neal Mohan ha dichiarato: “Abbiamo una politica sui grandi eventi violenti e ciò si applica a fatti che vanno dalla negazione dell’Olocausto al massacro di Sandy Hook. E, naturalmente, quello che sta accadendo in Ucraina è un grande evento violento. E così abbiamo applicato le policy per intraprendere un’azione senza precedenti“.
La lotta alla disinformazione da parte delle piattaforme che fanno capo ad Alphabet ovvero a Google è costantemente aggiornata soprattutto per quanto riguarda tutte le comunicazioni inerenti la guerra in cui è coinvolta la Russia. C’è da dire che molto spesso sempre su YouTube si trovano comunque argomenti piuttosto scottanti o controversi che vanno dal complottismo al terrapiattismo ma per ora questi tipo di video sono stati accettati da YouTube.
Le piattaforme social da qualche anno sono estremamente attente a tutti gli argomenti politici nota a tutti l’esclusione dell’account del presidente americano Trump su Twitter o la cancellazione di centinaia di pagine Facebook che inneggiavano all’assalto del Campidoglio americano. Da parte delle autorità russe non ci sono state particolari reazioni e hanno continuato a pubblicare video anche sulla piattaforma americana.
L’edizione 2022 del Data Breach Investigations Report di Verizon analizza un anno senza precedenti nella storia della sicurezza informatica e fa luce su alcune delle principali questioni che interessano il panorama internazionale della cybersecurity.
Particolarmente allarmante è il fatto che gli attacchi ransomware sono notevolmente aumentati con un incremento pari al 13% in un solo anno, una crescita maggiore rispetto agli ultimi 5 anni messi insieme. Mentre i criminali cercano di sfruttare forme sempre più sofisticate di malware, il ransomware continua a rivelarsi particolarmente efficace nello sfruttamento e nella monetizzazione dell’accesso illegale alle informazioni private.
Anche la criminalità organizzata continua a essere una forza pervasiva nel mondo della sicurezza informatica. Circa 4 violazioni su 5 possono essere attribuite al crimine organizzato, e gli attori esterni risultano essere circa 4 volte più propensi a causare violazioni in un’organizzazione rispetto agli attori interni.
Le crescenti tensioni geopolitiche stanno anche portando a una maggiore sofisticatezza, visibilità e consapevolezza sugli attacchi informatici legati agli stati nazionali.
“Negli ultimi anni, la pandemia ha messo in luce una serie di criticità che le aziende sono state costrette ad affrontare in tempo reale. Ma in nessun ambito, la necessità di adattarsi è più importante che nel mondo della sicurezza informatica”, ha affermato Hans Vestberg, CEO e Presidente di Verizon. Mentre continuiamo ad accelerare verso un mondo sempre più digitalizzato, soluzioni tecnologiche efficaci, solide strutture di sicurezza e una maggiore attenzione all’istruzione contribuiranno a garantire che le aziende rimangano al sicuro e che i clienti siano protetti.”
Per molte aziende, l’ultimo anno è stato dominato anche dai problemi della catena di approvvigionamento e questa tendenza si è riflessa anche nel panorama della sicurezza informatica. Il 62% degli incidenti di System Intrusion si è verificato tramite il partner di un’organizzazione. La compromissione del partner giusto è un moltiplicatore di forza per i criminali informatici e mette in evidenza le sfide che molte organizzazioni devono affrontare per proteggere la propria catena di approvvigionamento.
Parlando nel dettaglio dell’elemento umano, le persone rimangono – di gran lunga – l’anello più debole nelle difese della sicurezza informatica di un’organizzazione. Il 25% delle violazioni totali rilevate nel report 2022 è stato il risultato di attacchi di social engineering e, se si aggiungono l’errore umano e l’uso improprio, l’elemento umano rappresenta l’82% delle violazioni analizzate nell’ultimo anno.
Dave Hylender, autore principale del DBIR, commenta: “Giunto alla sua 15ª edizione, il Data Breach Investigations Report di Verizon rimane la massima autorità in termini di valutazione delle numerose minacce alla sicurezza informatica che le organizzazioni continuano a dover affrontare. E mentre il rapporto si è evoluto, i fondamenti della sicurezza rimangono gli stessi. Bisogna valutare la propria esposizione, mitigare il rischio e prendere le misure appropriate. Come spesso accade, partire da basi solide è il fattore più importante per il successo”.
Il DBIR
Il DBIR 2022 – la 15ª edizione del report – ha analizzato 23.896 incidenti di sicurezza, di cui 5.212 sono state violazioni confermate. I dati sono stati raccolti da 87 contributor, sia nazionali che internazionali, che includono forze dell’ordine e studi legali e forensi, centri CERT e ISAC fino ad agenzie governative di diversi paesi.
La versione completa e l’executive summary del Data breach Investigations Report 2022 sono disponibili nella pagina dedicata al DBIR, dov’è possibile trovare la lista completa di tutti i webinar e gli eventi su questo tema.
Il giorno prima dell’invasione dell’Ucraina da parte delle forze russe il 24 febbraio, è stato scoperto che un nuovo wiper scatenato contro un certo numero di entità ucraine. A questo malware è stato assegnato il nome “HermeticWiper” sulla base di un certificato digitale rubato da una società chiamata Hermetica Digital Ltd.
Questo wiper è notevole per la sua capacità di aggirare le funzionalità di sicurezza di Windows e ottenere l’accesso in scrittura a molte strutture di dati di basso livello sul disco. Inoltre, gli aggressori volevano frammentare i file sul disco e sovrascriverli per rendere impossibile il ripristino.
Sono emerse altre ricerche in cui sono stati utilizzati componenti aggiuntivi in questa campagna, tra cui un worm e un tipico ransomware per fortuna mal implementato e decrittografabile.
Analisi comportamentale
Innanzitutto, quello che vediamo è un eseguibile Windows a 32 bit con un’icona che ricorda un regalo. Non è uno scherzo cinico degli aggressori, ma solo un’icona standard per un progetto GUI di Visual Studio.
Icona utilizzata da HermeticWiper
Deve essere eseguito come amministratore per funzionare e non prevede tecniche di bypass dell’UAC. Come scopriremo in seguito, anche il nome del campione incide (leggermente) sulla sua funzionalità; se il nome inizia con “c” (o “C”, poiché viene automaticamente convertito in minuscolo) il sistema si riavvierà anche dopo l’esecuzione.
Una volta eseguito, funziona silenziosamente in background. Per diversi minuti potremmo non notare nulla di sospetto.
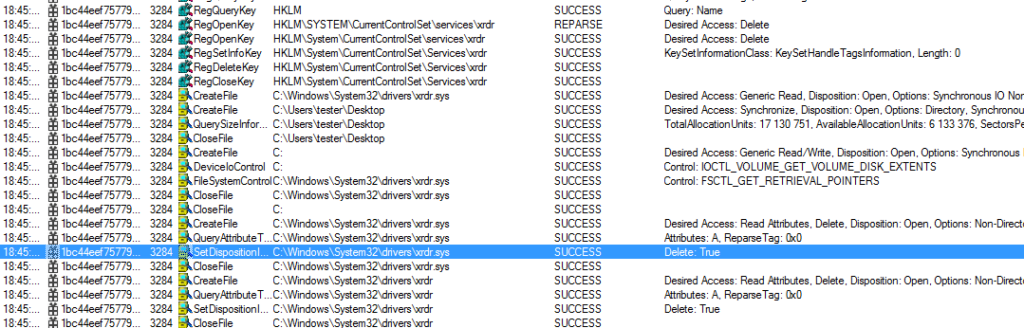
Solo se lo osserviamo utilizzando strumenti come Process Explorer, possiamo notare alcune azioni insolite. Chiamate varie a IOCTL, relativi al recupero dei dettagli sui dischi:
Esempio di azioni eseguite da HermeticWiper, visto in ProcessMonitor
In che modo HermeticWiper infetta i computer?
In almeno un caso, HermeticWiper è stato distribuito ai PC Windows di un’intera organizzazione tramite criteri di gruppo di Active Directory, secondo ESET.
Le prove suggeriscono che le organizzazioni infette potrebbero essere state compromesse tramite attacchi addirittura di mesi prima. Il punto di ingresso iniziale utilizzato dagli aggressori contro le organizzazioni era lo sfruttamento di vulnerabilità senza patch sui server pubblici.
Il 15 gennaio 2022, Microsoft ha annunciato l’identificazione di una sofisticata operazione di malware destinata a più organizzazioni in Ucraina. Il malware, noto come WhisperGate, ha due fasi che corrompe il record di avvio principale di un sistema, visualizza una nota ransomware falsa e crittografa i file in base a determinate estensioni di file. Sebbene durante l’attacco venga visualizzato un messaggio di ransomware, Microsoft ha evidenziato che i dati presi di mira vengono distrutti e non sono recuperabili anche se viene pagato un riscatto.
Migliori pratiche per la difesa
Come notato in precedenza, il malware distruttivo può rappresentare una minaccia diretta per le operazioni quotidiane di un’organizzazione, con un impatto sulla disponibilità di risorse e dati critici. Le organizzazioni dovrebbero aumentare la vigilanza e valutare le proprie capacità, comprendendo pianificazione, preparazione, rilevamento e risposta, per un tale evento.
La CISA e l’FBI esortano tutte le organizzazioni ad attuare le seguenti raccomandazioni per aumentare la propria resilienza informatica contro questa minaccia.
Potenziali vettori di distribuzione
Il malware può utilizzare strumenti di comunicazione diffusi per diffondersi, inclusi worm inviati tramite e-mail e messaggi istantanei, cavalli di Troia rilasciati da siti Web e file infetti da virus scaricati da connessioni peer-to-peer. Il malware cerca di sfruttare le vulnerabilità esistenti sui sistemi per un accesso semplice e silenzioso.
Il malware ha la capacità di colpire un’ampia gamma di sistemi e può essere eseguito su più sistemi in una rete. Di conseguenza, è importante che le organizzazioni valutino il loro ambiente per i canali atipici per la distribuzione e/o la propagazione del malware nei loro sistemi. I sistemi da valutare includono:
Applicazioni aziendali, in particolare quelle che hanno la capacità di interfacciarsi direttamente con più host ed endpoint e avere un impatto. Esempi comuni includono:
Sistemi di gestione delle patch,
Sistemi di gestione patrimoniale,
Software di teleassistenza (tipicamente utilizzato dall’help desk aziendale),
software antivirus (AV),
Sistemi assegnati al personale amministrativo di sistema e di rete,
Server di backup centralizzati e
Condivisioni di file centralizzate.
Sebbene non siano applicabili solo al malware, gli attori delle minacce potrebbero compromettere risorse aggiuntive per influire sulla disponibilità di dati e applicazioni critici. Esempi comuni includono:
Dispositivi di archiviazione centralizzati
Rischio potenziale: accesso diretto a partizioni e data warehouse.
Dispositivi di rete
Rischio potenziale: capacità di inserire false route all’interno della tabella di routing, eliminare route specifiche dalla tabella di routing, rimuovere/modificare attributi di configurazione o distruggere firmware o file binari di sistema, il che potrebbe isolare o ridurre la disponibilità di risorse di rete critiche.
"Utilizziamo i cookie per personalizzare contenuti ed annunci, per fornire funzionalità dei social media e per analizzare il nostro traffico. Condividiamo inoltre informazioni sul modo in cui utilizza il nostro sito con i nostri partner che si occupano di analisi dei dati web, pubblicità e social media, i quali potrebbero combinarle con altre informazioni che ha fornito loro o che hanno raccolto dal suo utilizzo dei loro servizi.
Cliccando su “Accetta tutti”, acconsenti all'uso di tutti i cookie. Cliccando su “Rifiuta”, continui la navigazione senza i cookie ad eccezione di quelli tecnici. Per maggiori informazioni o per personalizzare le tue preferenze, clicca su “Gestisci preferenze”."
Questo sito web utilizza i cookie.
I siti web utilizzano i cookie per migliorare le funzionalità e personalizzare la tua esperienza. Puoi gestire le tue preferenze, ma tieni presente che bloccare alcuni tipi di cookie potrebbe avere un impatto sulle prestazioni del sito e sui servizi offerti.
Essential cookies enable basic functions and are necessary for the proper function of the website.
Name
Description
Duration
Cookie Preferences
This cookie is used to store the user's cookie consent preferences.
30 days
These cookies are used for managing login functionality on this website.
Name
Description
Duration
wordpress_test_cookie
Used to determine if cookies are enabled.
Session
wordpress_sec
Used to track the user across multiple sessions.
15 days
wordpress_logged_in
Used to store logged-in users.
Persistent
Statistics cookies collect information anonymously. This information helps us understand how visitors use our website.
Google Analytics is a powerful tool that tracks and analyzes website traffic for informed marketing decisions.
Used to monitor number of Google Analytics server requests when using Google Tag Manager
1 minute
_gid
ID used to identify users for 24 hours after last activity
24 hours
_ga_
ID used to identify users
2 years
_gali
Used by Google Analytics to determine which links on a page are being clicked
30 seconds
_ga
ID used to identify users
2 years
__utmx
Used to determine whether a user is included in an A / B or Multivariate test.
18 months
__utmv
Contains custom information set by the web developer via the _setCustomVar method in Google Analytics. This cookie is updated every time new data is sent to the Google Analytics server.
2 years after last activity
__utmz
Contains information about the traffic source or campaign that directed user to the website. The cookie is set when the GA.js javascript is loaded and updated when data is sent to the Google Anaytics server
6 months after last activity
__utmc
Used only with old Urchin versions of Google Analytics and not with GA.js. Was used to distinguish between new sessions and visits at the end of a session.
End of session (browser)
__utmb
Used to distinguish new sessions and visits. This cookie is set when the GA.js javascript library is loaded and there is no existing __utmb cookie. The cookie is updated every time data is sent to the Google Analytics server.
30 minutes after last activity
__utmt
Used to monitor number of Google Analytics server requests
10 minutes
__utma
ID used to identify users and sessions
2 years after last activity
_gac_
Contains information related to marketing campaigns of the user. These are shared with Google AdWords / Google Ads when the Google Ads and Google Analytics accounts are linked together.
90 days
Marketing cookies are used to follow visitors to websites. The intention is to show ads that are relevant and engaging to the individual user.
X Pixel enables businesses to track user interactions and optimize ad performance on the X platform effectively.
Our Website uses X buttons to allow our visitors to follow our promotional X feeds, and sometimes embed feeds on our Website.
2 years
personalization_id
Unique value with which users can be identified by X. Collected information is used to be personalize X services, including X trends, stories, ads and suggestions.
2 years
guest_id
This cookie is set by X to identify and track the website visitor. Registers if a users is signed in the X platform and collects information about ad preferences.
2 years
Per maggiori informazioni, consulta la nostra https://www.alground.com/origin/privacy-e-cookie/