Cosa succede se anche le applicazioni per la sicurezza, la privacy o la pulizia del nostro smartphone intercettano i nostri dati più importanti e riservati e li comunicano senza troppe regole a non si sa chi? Purtroppo è il risultato di uno studio sulla sicurezza e privacy di alcune tra le più note applicazioni.
Già nel maggio scorso si era scoperto che la compagnia israeliana Unimania, che propone diverse applicazioni anche per l’ottimizzazione dello smartphone, collezionava dati personali, informazioni prelevate da Facebook e dati della navigazione attraverso estensioni di Chrome e applicazioni Android.
Ma i ricercatori hanno scoperto delle nuove campagne invasive che rubano dati personali agli utenti in maniera molto più organizzata di quello che si pensava, e tramite, paradossalmente, applicazioni di privacy e sicurezza.
Quando proprio le app di sicurezza e privacy ti spiano
Secondo la compagnia di sicurezza AdGuard, applicazioni per iOS e Android piuttosto popolari come Battery Saver, Speed Booster, Cleaner Droid e altre estensioni per Chrome e Firefox come Block site and Proper Blocker, che si propongono di ottimizzare le prestazioni, hanno un comportamento piuttosto sospetto. A partire dalle privacy policy, che sono piuttosto confuse e generiche e si limitano a comunicare che collezionano dati anonimizzati e non personali.
Ma, fatto strano, queste policy non sono disponibili in formato testuale, come avviene nella maggior parte dei casi, ma sono visibili solo tramite immagini. Una misura che rende difficile per i motori di ricerca accorgersi della presenza di queste applicazioni e segnalarle come sospette.
Tutti questi strumenti, richiedono all’utente di installare una funzionalità per la gestione del dispositivo, cosa che permette all’applicativo di prendere il controllo totale dello smartphone, accedere ai dati e intercettare il traffico internet. Dai contatti, allo storico del browser, fino ai collegamenti Facebook e i dati personali. Si tratta di tecniche del tutto simili a malware e virus.
A conferma di questo, l’analisi dei programmatori AdGuard, che hanno verificato come le versioni precedenti di queste applicazioni non contenevano codici di tracciamento particolari mentre le ultime release hanno aggiunto del codice estremamente “offuscato” che può trasferire dati dell’utente in maniera sistematica.
Le informazioni rubate vengono poi inviate a server che operano nei luoghi più disparati della terra e che presi singolarmente sono di proprietà dei singoli sviluppatori di queste estensioni e applicazioni. Ma i ricercatori hanno anche osservato che tutte queste estensioni sono alla fine di proprietà di una singola compagnia chiamata Big Star Lab, attiva dal 2017.
Secondo i ricercatori, la Big Star Lab è piuttosto brava a nascondere le applicazioni e i siti a lei affiliati, e rintracciare l’azienda che dirige tutto il sistema è stato piuttosto difficile, se non fosse che tutte le privacy policy delle app citavano la stessa azienda, e da qui si è compreso chi fosse a capo delle operazioni.
Questa è la lista di tutte le applicazioni sospette e di tutte le estensioni dal comportamento poco chiaro:
E’ piuttosto preoccupante notare che l’argomento di queste applicazioni è paradossalmente il blocco della pubblicità, il miglioramento delle prestazioni dello smartphone e l’aumento della privacy. Queste applicazioni sono capaci di collezionare dati personali estremamente profilati è nulla di questa attività viene citata nel regolamento.
Circa 3 anni e mezzo fa Google promise che sarebbe arrivato il giorno in cui il browser Chrome avrebbe allertato l’utente in caso di siti con una vecchia connessione HTTP, senza protocollo di sicurezza HTTPS e li avrebbe evidenziati come non sicuri. Quel giorno è arrivato.
La nuova versione del browser Chrome 68, è incentrata sull’aumento della sicurezza durante la navigazione e mostra in bella vista l’avviso “non sicuro” per tutti i siti che sono rimasti con il vetusto protocollo HTTP. La mossa serve a costringere i webmaster a passare all’HTTPS, che aggiunge un meccanismo di cifratura alla connessione tra il browser dell’utente e il server che ospita il sito.
Questo protocollo risolve un grande numero di problemi come le pubblicità invasive, l’inserimento nei browser di software malevolo che esegue operazioni all’insaputa dell’utente (come per esempio il mining di criptomonete), e previene i collegamenti a siti falsi costruiti per il furto delle password.
La novità di Google ha un enorme impatto sulle attività dei webmaster, dal momento che Chrome è il browser più utilizzato, installato nel 59% dei casi, secondo delle statistiche di Statcounter. L’avviso “non sicuro” non significa che il sito è stato hackerato ma semplicemente che non è protetto come dovrebbe, il che è comunque un forte deterrente alla navigazione.
Google Chrome e i siti in HTTPS
Alcuni anni fa, l’HTTPS era piuttosto raro: proteggeva solo il login e le transazioni degli e-commerce più importanti della rete ed era considerato quasi una misura avveniristica. I primi ad adeguarsi sono stati i più grandi portali: da Facebook a Yahoo da Google fino a Twitter, YouTube e Reddit offrono ora l’HTTPS ai propri utenti.
Ma il passaggio dall’HTTP in favore dell’HTTPS è stato promosso al grande pubblico fondamentalmente da Google e in maniera graduale. E’ iniziato con un avviso sul loro blog ufficiale dove si invitava ad abbandonare questo vecchio protocollo nelle pagine che dovevano comunicare dati sensibili come le password di numeri delle carte di credito. Altre comunicazioni nei mesi successivi, hanno avvisato che l’intero sito doveva essere in HTTPS per essere segnalato come sicuro per arrivare ad oggi, dove questa promessa è realtà.
Ma tuttora questa tecnologia non è del tutto universale. Esistono dei colossi come ESPN, leader nell’informazione sportiva, ancora in HTTP. Troy Hunt, un ricercatore indipendente, ha creato una lista di siti di livello mondialeche usano ancora la vecchia connessione e da qui emergono alcuni ritardatari illustri, come il più grande motore di ricerca cinese, Baidu, che ancora non si è dotato della nuova tecnologia.
Anche la Cloudflare, una compagnia che aiuta i siti ad aumentare la loro sicurezza, ha diramato un report che dimostra come 542.000 siti tra i più popolari siano ancora in HTTP.
Chrome 68 non è l’ultimo passo. Infatti, Chrome 69, che uscirà a settembre, aggiungerà anche la scritta “sicuro” in verde per l’HTTPS e la metterà in nero per quelli ancora non adeguati. E ancora, Chrome 70, che uscirà ad ottobre, renderà la scritta “Non sicuro” ancora più visibile mettendola a lettere rosse. Addirittura nelle versioni dalla 70 in poi verrà rimossa la scritta “sicura” per tutti i siti in HTTPS, segno che secondo le previsioni degli esperti Google sarà diventata la normalità e non avrà più bisogno di essere segnalata.
Aggiornare il sito ad HTTPS senza perdere posizioni su Google
Per aggiornare il proprio sito in HTTPS i webmaster hanno a disposizione una vasta serie di opzioni ma la transizione deve essere effettuata con determinati accorgimenti per non incorrere in problemi. Durante il passaggio all’HTTPS può accadere che alcune pagine rimangano scoperte o che i link delle immagini restino in HTTP, il che crea un inutile doppione di pagine agli occhi di Google, che molto spesso penalizza nel posizionamento.
Per svolgere un lavoro adeguato, lo staff di Alground ha un servizio specifico in grado di mettere in 48 ore il proprio sito in HTTPS, segnalare l’aggiornamento a Google e ottenere immediatamente l’etichetta di “sito sicuro”. Il nostro team può essere contattato gratuitamente per un’analisi senza impegno.
La polizia o i carabinieri possono sequestrare il nostro smartphone? possono chiederci di sbloccarlo e come possiamo rispondere a questa richiesta? Alground ha interpellato l’avv.Giovanni Bonomo di Milano, esperto in diritto delle nuove tecnologie, e abbiamo immaginato le più comuni situazioni-tipo per capire come dobbiamo reagire alla richiesta, più o meno perentoria, di consegnare il nostro smartphone.
La polizia può sequestrare lo smartphone ad un posto di blocco?
Immaginiamo che un gruppo di ragazzi venga fermato ad un posto di blocco, il poliziotto si insospettisca nel vedere le facce, e ordini la consegna dello smartphone. Può farlo? Possiamo opporci?
Premettiamo che ci troviamo in una situazione in cui il mondo informatico va velocissimo mentre il legislatore è molto molto lento. Per cui è difficile avere norme che siano adeguate al mondo quotidiano.
In questo caso esiste una “lotta” fra la sicurezza pubblica e la privatezza del cittadino, sono due elementi che vanno di norma in conflitto.
Diciamo che la Polizia giudiziaria ovviamente fa prevalere il dovere della sicurezza pubblica: esistono già delle circolari come a Pordenone e a Torino che si sono espresse sulla questione, sdoganando la possibilità per i poliziotti di chiedere la consegna del cellulare.
Ad un posto di blocco la polizia può chiedere lo smartphone. Ma solo se vi è urgenza di raccogliere informazioni
Il punto sta tutto nell’urgenza. Nel momento in cui si verifica un fatto grave, come un incidente, e il cellulare può essere stato determinante nel causare quel fatto, o nel riprendere dettagli probatori di quell’avvenimento, esiste l’urgenza di raccogliere le informazioni, e dunque il poliziotto può ordinarci la consegna del cellulare.
E in questo caso la valutazione dell’urgenza è del singolo agente, senza che vi sia bisogno dell’ordinanza di un GIP.
Quindi, se le circostanze lo indicano, un poliziotto o carabiniere può ordinarci la consegna dello smartphone.
Esattamente. L’unica cosa che può fare il cittadino, se sente violata la sua privacy, è quella di chiedere quale sia questa urgenza e quale incidente determini questa richiesta perentoria. Già una persona che pone questa domanda e dimostra di conoscere la legge, attua una buona forma di difesa.
Controllo su segnalazione: che fare?
Mettiamo invece che per un carico pendente, una denuncia o una notifica giudiziaria, ci sia una segnalazione su di noi. Gli agenti ci chiedono i documenti, ci controllano e ci chiedono la consegna dello smartphone.
Se si trattasse della notifica di qualche atto, non vi è una precisa necessità di consegnare lo smartphone, dunque è difficile che lo chiedano. Se vi è una segnalazione e la conseguente necessità di fare delle verifiche invece è possibile che lo chiedano.
In questo caso il cittadino può e deve chiedere espressamente i motivi specifici per cui viene richiesto di controllare lo smartphone, e anche qui questa sola domanda limita l’invasività dell’agente.
E se, pur consegnandolo, mi rifiutassi di sbloccarlo?
Le cose non cambiano. Non dare il PIN è una forma di opposizione, e nel caso di un iPhone non avere il codice costituisce un ostacolo quasi insormontabile, per cui si può configurare un principio, anche se non grave, di resistenza a pubblico ufficiale.
In caso di perquisizione?
Qui la risposta è scontata: bisogna consegnarlo e sbloccarne il codice, assolutamente sconsigliato è opporsi.
L’arresto. Aspettiamo a sbloccare lo smartphone
Parliamo invece dell’arresto. In questo caso le cose cambiano. A livello tecnico chi è sotto arresto deve difendersi e può farlo in ogni modo possibile, anche omettendo prove che potrebbero essere contro di lui. In questo caso se ci rifiutiamo che succede?
Il cambio di prospettiva è corretto. Mentre gli inquirenti devono accertare la verità e dunque se trovano prove a discolpa dell’imputato devono segnalarlo, chi si difende può fare qualsiasi cosa per proteggersi, anche cercare di occultare i dati di uno smartphone che possono comprometterlo.
Durante un arresto le cose cambiano. Consegnate lo smartphone ma aspettate il vostro legale per sbloccarlo
Il punto è che all’atto pratico durante un arresto è estremamente difficile se non impossibile non consegnare il cellulare. In quel caso non viene “chiesto” ma semplicemente strappato dalle mani o tolto dalla tasca.
In questo caso però è possibile, se vi è un codice di protezione, appellarsi alla presenza dell’avvocato prima di sbloccare il dispositivo, in modo da farlo sotto la tutela di un legale e minimizzare l’impatto di qualunque informazione che possa comprometterci.
In questo caso facciamo attenzione a quando ci viene riconsegnato: è possibile che sia stato modificato o vi sia stato inserito un qualche strumento di intercettazione. Voglio dire che è sempre bene non fidarsi di uno smartphone riconsegnato dalla polizia e sarebbe meglio sostituire per quanto possibile il telefono per le nostre comunicazioni private.
Un sequestro durante un viaggio?
Terminiamo con una domanda relativa ai viaggi. Sul treno cosa può accadere?
Sul treno il controllore dei biglietti non può assolutamente chiedere la consegna nè dei documenti nè dello smartphone. Al massimo, in situazioni gravi, viene chiamata la polizia ferroviaria. In quel caso valgono le regole citate prima, non opporsi ma chiedere il motivo di tale richiesta.
E in aereo?
In aereo vige un controllo veramente capillare. In questo caso, durante delle verifiche a campione, può essere richiesto il controllo dei bagagli e di quello che abbiamo in tasca. In questo caso però non siamo tenuti a sbloccarlo. In tale situazione più che un potere di controllo, le autorità hanno il potere, se non sono perfettamente convinte, di non farti imbarcare.
I ricercatori di Kromtech Security descrivono come si sono imbattuti per la prima volta nell’anello di riciclaggio di denaro a metà giugno, quando hanno analizzato un database MongoDB non sicuro.
Il database, che era liberamente accessibile al pubblico senza password, conteneva migliaia di dettagli di carte di credito. Tuttavia, i ricercatori hanno rapidamente supposto di non essersi imbattuti in una storia, fin troppo familiare, di una società disattenta con i dati dei propri clienti, ma piuttosto con un database appartenente a ladri di carte di credito.
E questa particolare banda sperava di riciclare denaro rubato da questi conti attraverso giochi mobili.
Come saprà chiunque abbia usato molti dei più famosi giochi per smartphone, la domanda di soldi nel gioco è notevole. Molti giocatori sono dipendenti dalla smania di avanzare nei livelli del gioco, o frustrati dalle meccaniche di un gioco libero che però li costringe ad attendere un lungo periodo di tempo per sbloccare alcune funzionalità. Inevitabilmente questo ha portato alcuni giocatori a cercare di trovare scorciatoie non ufficiali per fare progressi.
I ricercatori di sicurezza si sono resi conto di avere a che fare con una banda di riciclatori che aveva creato un sofisticato meccanismo automatizzato per creare account Apple ID falsi con informazioni rubate sulle carte, e poi acquistare “oro”, “gemme” virtuali e altri potenziamenti in-game all’interno dei giochi.
Questi gadget virtuali sarebbero poi stati venduti ad altri giocatori su mercati di terze parti come G2G. In breve, la banda stava ricevendo denaro in cambio della valuta del gioco o dei power-up, senza alcun collegamento evidente ai dati della carta di credito rubata.
In questo caso particolare, si dice che i truffatori abbiano preso di mira giochi popolari come “Clash of Clans” e “Clash Royale”, così come “Marvel Contest of Champions” di Kabam. Kromtech dichiara che questi tre giochi hanno da soli oltre 250 milioni di utenti aggregati, generando entrate per circa 330 milioni di dollari all’anno.
La pura popolarità di questi giochi, e il denaro che generano, era chiaramente troppo allettante perché i criminali resistessero al tentativo di rubare la propria fetta di torta.
Supercell, sviluppatore di “Clash of Clans” e “Clash Royale”, avverte i giocatori di non essere ingannati nell’acquistare gemme o diamanti economici da siti di terze parti non autorizzati – non solo il tuo account potrebbe essere permanentemente bannato, ma potresti essere segnalato dal controllo del tuo ID Apple e l’account Google Play come criminale.
Secondo il parere dei ricercatori, si può fare di più per impedire ai criminali organizzati di riciclare denaro tramite i giochi mobili. Sostengono che dovrebbero essere presi ulteriori provvedimenti per verificare meglio i dettagli, i nomi e gli indirizzi delle carte di credito quando vengono creati gli account ID Apple. Inoltre, i fornitori di servizi sono chiamati a proteggere meglio i loro processi di creazione degli account da abusi da parte di strumenti automatici. E sia Apple sia gli stessi sviluppatori di giochi sono invitati a migliorare l’applicazione delle policy ed a tracciare meglio chi abusa dei loro sistemi.
Probabilmente, non avremmo saputo che questo schema criminale si stava svolgendo, se i riciclatori di denaro non avessero lasciato incautamente il loro database con i dettagli della carta di credito esposto su internet.
La riforma UE del copyright ha scosso come un terremoto il mondo digitale: l’art. 11 che costringerebbe gli aggregatori di notizie a pagare i singoli giornali per poter prelevare i riassunti delle loro notizie, potrebbe portare i piccoli quotidiani a sparire da portali come Google News. Ancora più preoccupante l’art. 13 che, imponendo un filtro a tutti i contenuti inviati dagli utenti su portali come Youtube, rischia di diventare strumento di censura.
La comunità di internet si è notevolmente preoccupata, e piattaforme come Wikipedia, sono arrivate ad autocensurarsi per protestare contro la riforma. Mentre la discussione al parlamento europeo è stata rinviata, Alground ha contattato tre fra i più grandi esperti italiani di dinamiche e diritto sul web, per capire cosa potrà accadere in un prossimo futuro.
Dal Checco: definire meglio i dettagli, così com’è non è verosimile
“Per quanto riguarda l’art. 11 – inizia Paolo dal Checco, rinomato esperto d’informatica forense – la cosa in assoluto più importante è definire la modalità e la quantità del contenuto che potrà essere prelevato dagli aggregatori. Sarà definito come percentuale? come numero di caratteri o di righe? E’ un elemento fondamentale. A onor del vero, ritengo che già adesso se con il titolo, una piccola foto e pochissime righe il lettore non clicca sulla notizia, significa che quel lancio ha poco valore.
Altrimenti sentirebbe il bisogno di approfondire. Per le foto poi un buon compromesso sarebbe far visualizzare una immagine in miniatura e permettere di vederla interamente solo raggiungendo lo specifico sito.
Comunque, fino a che non esiste una definizione precisa non possiamo valutare l’impatto che potrà avere, anche se sono comunque i giornali più piccoli quelli a rischio.
Dal Checco: “Il problema non sarebbe la censura ma il fatto che le piattaforme dovrebbero dotarsi di sistemi sofisticati oppure pagare una massa di multe insostenibile.”
Poca fiducia anche per l’art 13. “Qui – prosegue dal Checco – partiamo da una situazione per cui se io carico un contenuto che viola il copyright, e questa cosa viene segnalata, la piattaforma interviene rimuovendo il tutto senza particolari problemi. Solo nel caso in cui questo diventa una cosa ripetuta, allora partono delle sanzioni verso la struttura che ospita il contenuto. Immaginando un filtro che controlli preventivamente tutto il contenuto, dal momento che i filtri sbagliano, significherebbe che la piattaforma sarebbe passibile di multa alla prima violazione?
Il problema in questo caso non sarebbe la censura, sinceramente non ci credo molto, ma il fatto che le piattaforme dovrebbero dotarsi di sistemi sofisticati di filtri oppure pagare una massa di multe insostenibile. Oltre al problema tecnico si porrebbe una questione puramente economica. Detta così, non vedo questo filtro ai contenuti come qualcosa di concretizzabile su larga scala e in maniera preventiva.”
Tosi: principi ragionevoli, ma si rischiano effetti collaterali
“La questione è spinosissima – attacca invece l’Avv. Emilio Tosi, Professore di Diritto Privato a Milano Bicocca e socio fondatore del CLUSIT – e si conferma la difficoltà di fornire una risposta univoca perché il discorso può essere approcciato da diversi punti di vista, sia da quello squisitamente tecnico sia facendo delle valutazioni metagiuridiche di politica legislativa.
Ora, se si affronta da un punto di vista prettamente giuridico, il riconoscimento agli Editori di una garanzia in più rispetto a quelle già esistenti nelle norme sul diritto d’autore – la tipizzazione di un nuovo diritto connesso fermo restando il diritto dell’autore – può anche essere cosa ragionevole. Nel senso che effettivamente l’industria culturale digitale lamenta, a buon diritto, una perdita di valore – value gap – circa la realizzazione di contenuti digitali da parte degli editori e più in generale dei produttori di contenuti rispetto agli OTT, i grandi player delle reti di comunicazione elettronica.
Da questo punto di vista il principio ha una sua ragionevolezza, ma sta di fatto che la norma dell’articolo 11, così come è attualmente formulata, richiede qualche puntualizzazione e qualche riflessione in più al fine di evitare effetti distorsivi, non solo sotto il profilo concorrenziale ma anche della libera circolazione delle informazioni.”
“Anche perché stiamo parlando di una direttiva – precisa Tosi – e qui, se mi è consentito un rilievo critico, dal momento che disciplinare questo tema richiede una forte armonizzazione, lo strumento della Direttiva non è il più adatto. Avrei visto più opportuno applicare lo strumento giuridico del Regolamento, sulla falsa riga di quello che è stato fatto in altri settori come quello del data protection, che è uniforme e immediatamente vincolante per tutti gli Stati membri dell’Unione Europea.
Emilio Tosi: “Lo strumento della Direttiva non è il più adatto. Avrei visto più opportuno applicare lo strumento giuridico del Regolamento”
Il Regolamento tende, infatti, ad eliminare – nei settori che richiedono marcata armonizzazione – le asimmetrie normative che invece la Direttiva non può escludere in sede di recepimento interno da parte degli Stati membri a maggior ragione in relazione a un testo, come nel caso di specie, dalla formulazione programmatica per clausole generali.
Con lo strumento della Direttiva le regole di recepimento – pur nei limiti stabiliti dalle clausole generali ivi contenute – possono però essere variamente declinate, e con certi margini di discrezionalità, da parte dei singoli stati. Questo costituisce effettivamente un rischio aggiuntivo considerata la possibile interferenza con diritti fondamentali quali la libertà di espressione e il diritto all’informazione.”
E sulla censura? “Per quanto riguarda il discorso della censura riconducibile all’obbligo di filtraggio dell’art.13, – rassicura Tosi – certamente la norma non prevede questo. Il rischio è piuttosto nella fase di concreta attuazione del precetto generale e, come spesso succede quando si procede all’estensione di norme generali come quelle del diritto comunitario, in fase di recepimento da parte dei singoli Stati: con l’attuale formulazione, troppo generica, non si possono escludere effetti collaterali indesiderati, come peraltro anche pubblicamente stigmatizzato dal Garante italiano per la Privacy Soro.
L’articolo 13, rispetto all’articolo 11, è senza dubbio molto più insidioso dal punto di vista della libertà di informazione e della libera circolazione delle idee. E’ più insidioso perché così come è attualmente formulato, ammesso e non concesso che questo sia il testo definitivo, potrebbe, quasi certamente, porre più di un problema in sede attuativa perché l’utilizzo corretto e preciso di queste tecnologie, atte a filtrare i contenuti digitali protetti dal diritto d’autore, è un esercizio che non è così scontato in concreto.
Per maggior precisione, è tecnicamente molto agevole quando si parla di tutelare contenuti audiovisivi o digitali, – conclude Tosi – un po’ più complesso quando si parla di proteggere semplici informazioni e notizie in genere, esercitando un controllo sugli snippet, tenendo conto del fatto che questo è un argomento spinosissimo e vi sarà una riflessione ancora molto lunga come dimostra il primo stop a Strasburgo della proposta di riforma e il rinvio a settembre per ulteriore discussione anche nella prospettiva di opportuni emendamenti e precisazioni del testo così come attualmente formulato.”
Bonomo: una presunzione di illegittimità contraria alla Costituzione
“La riforma UE sul copyright nasce dall’esigenza e dal condivisibile proposito – spiega ora l’Avv. Giovanni Bonomo, esperto in diritto delle nuove tecnologie – di adeguare il diritto d’autore all’ecosistema digitale, ma le soluzioni che propone sono controverse e poco credibili. Mi riferisco in particolare a due articoli che hanno suscitato accesi dibattiti e polemiche, l’art. 11 sulla protezione delle pubblicazioni di carattere giornalistico, e l’art. 13 sull’utilizzo di contenuti protetti da parte di prestatori di servizi della società dell’informazione.
Bonomo: “E’ un’inammissibile “presunzione di illegittimità” di fondo che stride con la libertà di espressione presidiata dalla nota garanzia costituzionale”
In effetti le critiche a tale disegno di legge mi sembrano fondate laddove si voglia far pagare a chi pubblica articoli i diritti sulla pubblicazione anche dei relativi snippet. Sappiamo che queste anteprime di testo e grafiche compiano automaticamente all’atto di un “copia e incolla” di un link ipertesutale in un social network o in una qualsiasi piattaforma editoriale online. E’ una consuetudine per chi scriva e operi in Internet. Ora, prevedere un compenso per questi snippet, sarebbe come tassare le notizie e la libera informazione.
Senza contare che, rendendo difficile a un publisher, che può essere chiunque, non solo un giornalista professionista, far circolare i contenuti “di carattere giornalistico” in difetto di un accordo di volta in volta con l’aggregatore di notizie, si rende la vita difficile allo stesso editore, il quale, apparentemente beneficiato di un diritto al quale non potrebbe rinunciare, si vedrebbe ridimensionato nell’ospitare poche notizie e sempre meno vere e sempre più fake: dipenderà infatti dalla forza contrattuale di chi pubblica e dai compensi. C’è già chi prevede che saranno i molti milionari, disposti a pagare, a influenzare l’opinione pubblica.”
“Quanto all’art. 13, dal lunghissimo titolo, – ironizza Bonomo – si ripropone lo stesso problema: pretendere di regolamentare i rapporti tra il titolare dei diritti, per l’uso di materiale protetto, e il prestatori di servizi o aggregatori di notizie, significa filtrare i contenuti e ostacolare la libera circolazione delle informazioni. Voglio dire che applicare una tassa sull’informazione, perché tale è nella sostanza, per garantire agli editori un compenso, significa bloccare quella libera circolazione delle informazioni che è la base di tutto il sistema di Internet, dello User Generated Content e del Citizen Journalism.
Tanto meno è plausibile, parlando ora di come gli editori potranno esigere un tale compenso, il sistema che pare stiano escogitando: un upload filter informatico che impedirebbe agli utenti di caricare su social e piattaforme online varie materiale protetto oggetto di proprietà intellettuale. Anche il software più elaborato può individuare i duplicati e i plagi, ma non potrà distinguere le parodie, le perifrasi, le metafore, le satire e le critiche e in definitiva tutte quelle rielaborazioni creative e lecite di testi altrui.
Senza contare che un’inammissibile “presunzione di illegittimità” di fondo stride con la libertà di espressione presidiata dalla nota garanzia costituzionale (art. 21), sulla cui base ha fatto i primi passi, come sappiamo. la televisione privata in Italia. Appare paradossale quindi trovare l’espressione “società dell’informazione” nel titolo stesso di un articolo che la contraddice.”
L’operatore telefonico francese Iliad ha scatenato il putiferio sul mercato italiano esordendo con una offerta e delle tariffe talmente economiche da sembrare irreale. E si è conquistata in pochissimo tempo una grande fetta del mercato. Come tutte le operazioni ad alto rischio, Alground dedica uno speciale per capire chi è questa compagnia, e cosa vuole ottenere nel mercato del nostro paese.
La legge italiana prevede che non possano esserci più di 4 operatori telefonici del nostro paese. Il primo è TIM, seguito dalla Vodafone mentre Wind e Tre si sono fusi nel 2016 dando vita ad una sola azienda. Ebbene, il quarto posto mancante è stato recentemente e rapidamente occupato da Iliad.
Iliad, è un operatore francese fondato da Xavier Niel nel 1990 con base a Parigi, e la compagnia ha lanciato una operazione commerciale in grande stile promettendo di rivoluzionare il mercato.
Iliad, l’offerta e il piano che spacca il mercato mobile italiano
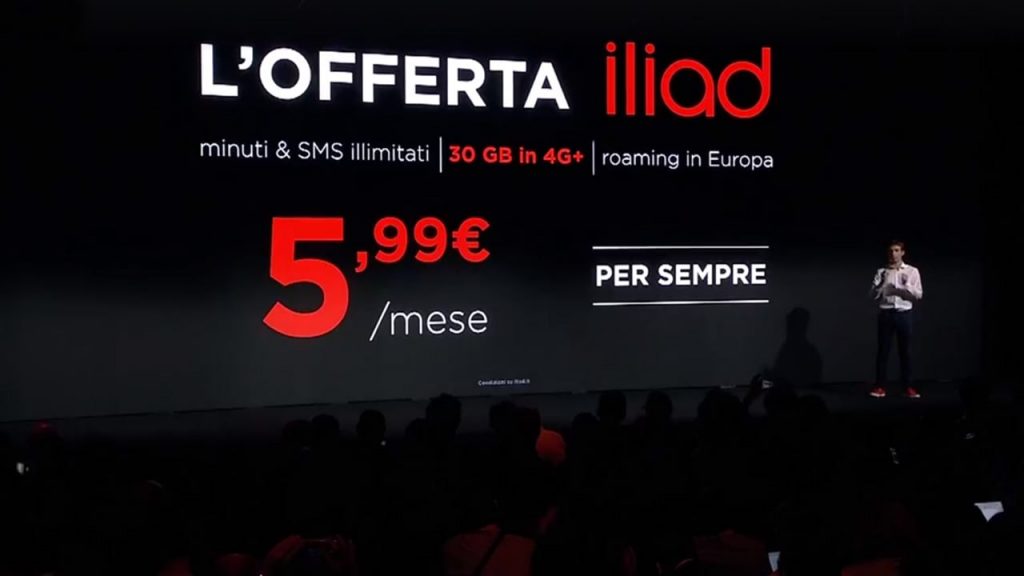
Effettivamente Iliad è scesa in campo con un’offerta di 30 gigabyte su rete 4G+, chiamate ed SMS senza limiti a €5,99 al mese. Il CEO della compagnia, Benedetto Levi, un ragazzo di 29 anni, ha annunciato l’offerta in una conferenza stampa a Milano, sottolineando che la loro proposta è 5 volte più economica rispetto alle offerte di tutti i loro rivali e aggiungendo che questo tipo di proposta sarebbe stata valida per il primo milione di clienti che si sarebbero iscritti ad Iliad.
Il piano include anche chiamate illimitate per oltre 60 destinazioni internazionali e 2 Gigabyte di roaming dati in tutta Europa. La SIM card di Iliad costa €9,99 e può essere acquistata in uno dei 100 Store Iliad distribuiti in tutto il territorio nazionale. L’operatore ha anche avuto l’idea di posizionare delle macchinette automatiche che distribuiscono la SIM card chiamate “SimBox”.
L’offerta di Iliad è quindi decisamente al di sotto dei prezzi usuali che si praticano in Italia: secondo l’ultima ricerca di Telecompaper il prezzo medio di una SIM con più di 1000 minuti e 10 gigabyte al mese si attesta sui €23, almeno nel primo quadrimestre del 2018.
Benedetto Levi, CEO di Iliad, durante la presentazione dell’offerta che ha consentito di conquistare 300mila cliente il primo mese di attività
Durante la presentazione dell’offerta Iliad, Levi ha anche riproposto il piano di trasparenza nei confronti dei consumatori puntando sul fatto che l’offerta è estremamente semplice e non ha costi nascosti, rispondendo indirettamente all’autorità antitrust AGCOM che aveva già avvisato i principali operatori italiani di rimanere sull’attenti in merito alle ultime offerte. Levi si è difeso e ha anche contrattaccato. “Nell’ultimo anno – ha spiegato – i principali operatori italiani hanno realizzato un profitto di 4 miliardi con trucchi e pubblicità ingannevoli. E’ il momento di dire basta, girare pagina e accettare la rivoluzione di Iliad“.
Per poter operare sul mercato italiano Iliad ha già speso 450 milioni di euro in licenze, anche se lo scorso marzo il presidente della compagnia Maxim Lombardini ha annunciato di voler investire in totale un miliardo di euro a fronte dei 314 già spesi, pubblicità inclusa. Inoltre la mossa strategica di Iliad è stata quella di realizzare un accordo con la rete Wind Tre per fornire copertura mobile a livello nazionale appoggiandosi alla infrastruttura dell’operatore italiano già presente.
Al momento del lancio, il fondatore di Iliad, Xavier Niel ha annunciato chiaramente che l’obiettivo della compagnia era di raggiungere dal 10 al 15% del mercato mobile italiano attraverso delle offerte estremamente aggressive e competitive e di volerlo fare il prima possibile.
Iliad. La reazione degli concorrenti e la pubblicità ingannevole
Sembra che l’operazione sia riuscita: Iliad ha registrato 300 mila clienti nel solo primo mese di attività, secondo le stime della banca tedesca Berenberg. Il che porta la Iliad ad essere attiva in 4 nazioni: Francia con il nome di Free, Svizzera con il nome di Salt, Irlanda sotto il marchio Air e Iliad in Italia.
Nel frattempo il nuovo quarto operatore italiano più potente, ha completato l’allacciamento con la infrastruttura Wind Tre. In realtà sul fronte dei mercati la Iliad ha conosciuto tanta incertezza. Un’azione Iliad valeva circa €235 nel maggio del 2017 e la pressione che hanno esercitato sul mercato mobile italiano l’ha fatta scendere sui €130. Dall’inizio del 2018 il valore è sceso del 31% mentre gli altri operatori, “vittime” di questa nuova entrata del mercato hanno registrato abbassamenti più contenuti come il 21% di Vodafone o il 13% di TIM.
Negli ultimi tempi però Iliad ha conosciuto un naturale rimbalzo, dal momento che gli investitori si aspettano un riposizionamento delle offerte e una sorta di pace con l’antitrust italiano.
L’operazione di Iliad non ha ovviamente fatto dormire sonni tranquilli agli altri operatori, che hanno risposto con delle offerte simili. La stessa 3 Italia, quella che da un lato gli ha concesso l’affitto della sua infrastruttura, ha infatti reagito lanciando il piano “3 Play 30 Special“che offre 30 Giga Byte su rete 4G, 1000 minuti di chiamate per €5 al mese mentre la “Tre Play 30 illimitata web” costa €7 al mese e offre 30 gigabyte di dati più chiamate illimitate. I costi di attivazione sono sui €5 mentre la SIM card costa €20 con 20 gigabyte di data inclusi.
Similmente anche TIM ha risposto con “Kena mobile” per recuperare una parte dei clienti e fidelizzare quelli già presenti. Kena offre 30 gigabyte con 1500 minuti di chiamate, 1500 SMS, 30 gigabyte di dati sulla rete TIM per 4, €99 al mese, con €5 di attivazione che vengono poi restituiti sotto forma di credito sulla scheda. Il piano è €1 più conveniente rispetto all’offerta lancio di Iliad, a cui si aggiunge il fatto che Kena si appoggia alla più affidabile rete 3G della TIM.
Il blocco alla pubblicità Iliad
Ma in realtà la controffensiva dei restanti operatori italiani non si è limitata alle offerte, ma ha toccato anche la legge. Vodafone e Telecom hanno infatti denunciato la Iliad al Giurì per le comunicazioni, per pubblicità ingannevole. E la commissione ha dato loro ragione. Secondo le autorità, Iliad offre una copertura generalizzata 4G+ quando in realtà questo tipo di copertura non è così espansa da poter essere considerato un vero e proprio punto di forza dell’offerta.
Inoltre, i €9,99 del costo di attivazione non sarebbero stati adeguatamente comunicati durante la loro campagna pubblicitaria. Qualche critica è giunta anche sull’utilizzo dei dati, che tendenzialmente si fermerebbero prima di quelli dichiarati.
Per questo motivo Iliad è stata condannata ad interrompere immediatamente la diffusione degli spot e sospendere ogni affissione pubblicitaria cartacea nelle principali città italiane. In alternativa Iliad avrà la possibilità di sostituire i propri spot con altri messaggi pubblicitari più dettagliati e trasparenti.
Iliad ha risposto al provvedimento in maniera abbastanza piccata “Rispetto a quanto emerso in seguito al procedimento avviato da alcuni competitor relativo alla nostra campagna pubblicitaria, desideriamo innanzitutto sottolineare che i messaggi sostanziali che la caratterizzano sono stati verificati e accolti come trasparenti e corretti. – si legge nel comunicato – Sarà ovviamente nostra premura rendere alcuni degli aspetti legati alle modalità di comunicazione dell’offerta, ulteriormente chiari, oltre quanto già indicato nei nostri canali. Nonostante le incredibili azioni che i competitor continuano a mettere in atto da quando siamo entrati sul mercato, ci sembra opportuno cogliere queste occasioni come possibilità per chiarire ancora ai nostri utenti che agiamo in trasparenza e in un’ottica di totale soddisfazione degli stessi”.
Iliad alla prova. Copertura, velocità, portabilità… e i primi difetti
Ma al di là delle logiche di mercato come funziona veramente Iliad? Qual è la sua copertura, velocità e roaming? è effettivamente efficiente? ci sono costi nascosti?
La realtà, per quanto riguarda la copertura è estremamente eterogenea: come detto, Iliad si appoggia completamente alla rete Wind Tre, quindi la sua copertura è esattamente la stessa di questo operatore. Se parliamo delle grandi città la copertura è infatti assolutamente soddisfacente, anche se non arriva alla stessa stabilità della rete TIM. Fuori dai grandi centri abitati invece la situazione dipende molto dalla zona, con alcune parti che sono addirittura più veloci rispetto alla concorrenza e altre dove è assolutamente deludente.
Per la velocità invece il discorso è più complesso perché entrano in gioco altri fattori, come per esempio i filtri che il singolo cliente può avere impostato sulla propria rete. Al momento attuale, posto che Iliad si attesta nella norma, la velocità è un punto sulla quale l’azienda non può evolvere più di tanto. Altro elemento simile, sul quale la compagnia francese ha ancora le mani legate, è certamente il supporto a più connessioni contemporanee, in quanto la fusione con l’infrastruttura Wind Tre, se dal un lato garantisce il funzionamento di base, non è stata definita ancora nel dettaglio, specie per le polemiche a livello di libertà del mercato.
Iliad si difende bene su copertura e velocità e anche su portabilità, ma deve lavorare sugli extra, sulle connessioni multiple e attenti al diritto di recesso
Un altro punto controverso è la quantità di traffico roaming dati disponibile all’estero. Inizialmente non si capiva se fossero 30 gigabyte più 2 o solamente due. Possiamo confermarvi, spulciando nel contratto di attivazione che è notevolmente più sottile rispetto a quello della concorrenza, che i dati disponibili all’estero sono solamente due. Nel frattempo, un’altra spiacevole situazione si è verificata quando alcuni utenti hanno utilizzato dei numeri di telefono Iliad per chiamare direttamente in Italia ma la loro chiamata è stata riconosciuta come internazionale con un costo tariffario decisamente esagerato.
In questo caso però il colpevole non è la società Iliad ma la TIM che non aveva interlacciato adeguatamente i numeri. L’azienda ha infatti restituito il credito sottratto.
Il discorso della portabilità del numero non ha nessun tipo di problema nella gran parte dei casi, anche se al momento della sottoscrizione, specie dalle macchinette automatiche, potrebbe non esserci ancora attiva la relativa opzione e questa dovrebbe essere richiesta direttamente al servizio clienti. Appunto, il servizio clienti: uno dei problemi principali di Iliad è il supporto. Non solo gli Store sono comunque pochi rapportati a tutto il territorio nazionale, ma anche il servizio clienti non è lontanamente paragonabile a quello di Tim e Vodafone e quindi sotto l’aspetto del supporto i clienti Iliad scontano la giovinezza dell’azienda nel nostro paese.
Qualcosa che invece sfugge ai più è il diritto di recesso. Per legge entro 14 giorni è possibile recedere della SIM senza nessun tipo di costi ma se in fase di acquisto si seleziona l’opzione per “velocizzare i tempi di consegna” si rinuncia automaticamente ad ogni tipo di rimborso nel momento in cui si voglia tornare indietro. Una cosa di cui Iliad manca ancora completamente sono invece gli extra. Al momento attuale le altre compagnie offrono degli smartphone, cover, auricolari di nuova generazione o servizi aggiuntivi come applicazioni di sicurezza o di gestione dei dati.
Mentre Iliad sul mercato italiano non è ancora capace di offrire alcun tipo di extra ai suoi clienti, ma semplicemente telecomunicazioni a basso costo.
Iliad. Il paradiso non può essere eterno
Cosa dobbiamo aspettarci? sicuramente una stabilizzazione della situazione e un miglioramento generale dei servizi della Iliad, la quale beneficerà di un mercato più tranquillo e potrà sbloccare alcuni elementi. Dunque ci saranno molto probabilmente dei passi in avanti per il supporto, più dispositivi supportabili e un moderato miglioramento della velocità.
Quello che invece è assolutamente certo è che la mossa di Iliad è estremamente aggressiva ma anche estremamente prevedibile. Le straordinarie offerte servono a raccogliere la più alta quantità di mercato possibile, e una volta che milioni di clienti si saranno affiliati ad Iliad, anche un piccolo cambiamento nelle loro tariffe sarà sopportato senza troppi problemi. E’ chiaro che l’azienda, non foss’altro per monetizzare, modificherà in un prossimo futuro le sue tariffe aggiungendo magari dei servizi extra che permetteranno di rientrare nell’investimento necessario per questo tipo di pubblicità aggressiva.
Insomma, il paradiso delle telecomunicazioni in questo momento si chiama Iliad, ma la storia ci insegna che non sarà eterno.
Anche se WhatsApp è una eccellente applicazione per le comunicazioni, è anche uno degli strumenti che consumano il traffico dati mobili più velocemente. Specialmente quando inviamo e riceviamo video, o eseguiamo delle chiamate attraverso WhatsApp, il traffico dati può consumarsi rapidamente e la quota mensile può esaurirsi in pochi giorni.
Secondo alcune stime, una conversazione telefonica di 10 minuti consuma circa 5 megabyte di dati, che equivale grossomodo al download di una canzone mp3. Se avete un piano dati con un massimo di 2 Gigabyte potete eseguire 400 telefonate al mese, posto però che si utilizzino i dati solo per chiamare e non anche per la navigazione su internet, mentre con un limite di 10 gigabyte mensili potete avviare 2000 chiamate/mese. Se invece sforate dal piano dato mensile i costi lievitano a dismisura. Ad esempio su una rete 3G, un gigabyte consumato oltre il limite del pacchetto mensile costa circa €3.
Anche se in teoria la soluzione definitiva sarebbe quella di utilizzare Whatsapp solo attraverso la connessione Wi-Fi, questo non è sempre possibile, specie quando siamo in viaggio o per strada. Ecco quindi i metodi principali per ridurre il consumo dati di WhatsApp pur mantenendone intatta la potenza.
Come ridurre il consumo dati mobili su Whatsapp: impostiamo un minore utilizzo dei dati durante le chiamate
L’applicazione Whatsapp ha un’opzione per diminuire i dati che vengono scambiati durante le chiamate. In realtà non è ancora molto chiaro come WhatsApp esegua questo risparmio in background: è possibile che diminuisca il consumo appoggiandosi ad un codec, un sistema per codificare le informazioni, con una compressione dei dati maggiore.
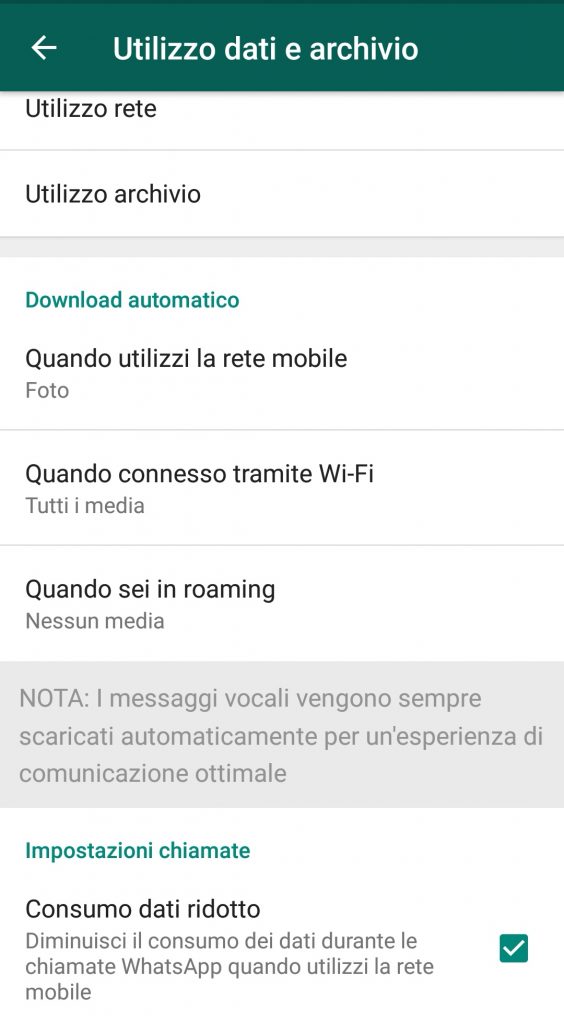
Ma aldilà della specifica tecnica, potete provare ad attivare l’opzione e a verificare se l’abbassamento della qualità della chiamata vale la quantità di dati che potrete risparmiare. Che generalmente è piuttosto elevata. Per attivare l’opzione di salvataggio dei dati andate in Impostazioni > Utilizzo dati e archivio e spuntate l’opzione in basso su Consumo dati ridotto.
Risparmiare traffico dati su Whatsapp: non scaricate automaticamente media di grosse dimensioni
Come tutte le altre applicazioni di instant messaging, WhatsApp permette di condividere immagini e video in maniera rapidissima. I video si condividono su whatsapp alla velocità della luce, ma questo può avere delle pesanti conseguenze sul consumo dei dati e sulla memoria del telefono. Se vedete che la capacità di storage del vostro smartphone diminuisce rapidamente, aprire la vostra galleria immagini, raggiungete la cartella di WhatsApp ed eseguite una pulizia di tutto quello che avete salvato fino a questo momento e risparmierete una grande quantità di spazio.
In Whatsapp possiamo ridurre drasticamente l’utilizzo dei dati abbassando i dati consumati durante le chiamate e scaricando in automatico solo le foto
Dopodiché potete impostare WhatsApp per scaricare automaticamente i file multimediali solo su rete Wi-Fi. In Impostazioni > Utilizzo dei dati e archivio esiste una sezione per il download automatico. Selezionando “Quando utilizzi la rete mobile” potete scegliere gli elementi che devono essere scaricati attraverso i dati mobili a scelta tra foto, audio, video e documenti. In teoria potete anche deselezionare tutto per far funzionare tutti i download solo su Wi-Fi.
Oppure potete scegliere la soluzione più equilibrata che è scaricare solamente le foto da rete mobile. Tenete conto che scegliere questa impostazione non bloccherà completamente il download dei multimedia. Sarete comunque in grado di scaricare i media che vi vengono inviati manualmente anche su dati mobili.
Infatti nella chat, quando vi comparirà la risorsa, troverete un piccolo tastino che cliccato volontariamente vi permetterà comunque di eseguire il download della specifica risorsa anche se siete su connessione mobile.
Il trucco per risparmiare dati mobili: diminuite i backup delle chat whatsapp
WhatsApp permette di eseguire dei backup delle vostre chat e dei media nel cloud. Questo significa che viene registrata una copia di tutti i vostri messaggi, immagini e video, tranne ovviamente le chiamate vocali, nel vostro iCloud o Google Drive in modo che possiate recuperarli in ogni momento, opzione particolarmente utile se dovete reinstallare il software senza perdere i vostri dati.
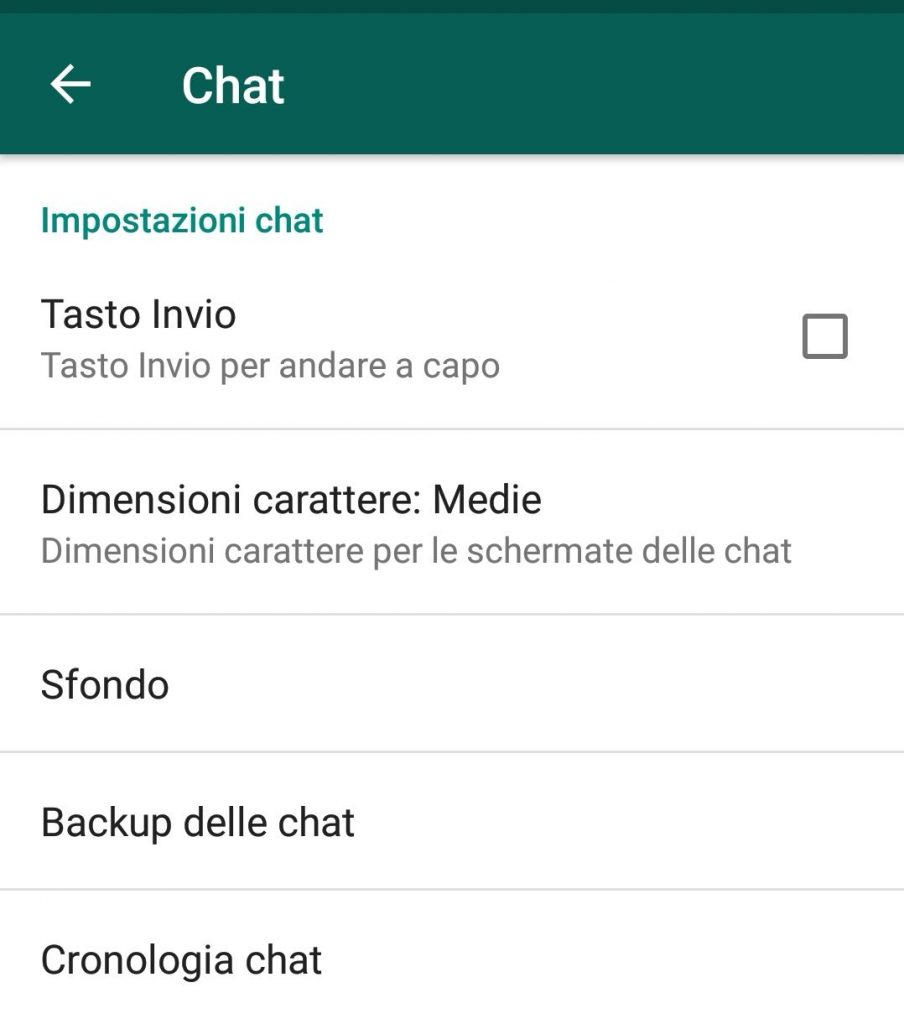
Ma in realtà la registrazione delle vostre chat non è così fondamentale quando siete in giro. Potete anche aspettare di raggiungere una connessione Wi-Fi per eseguirla. Quindi potete andare in Impostazioni>Chat>Backup delle chat. Nelle opzioni selezionate Backup Tramite>solo Wi-Fi. Inoltre potete diminuire l’intervallo di tempo per eseguire i vostri backup.
In Whatsapp possiamo ridurre la frequenza dei backup ed eseguirli solo su rete wireless
Di norma avviene su base mensile. Ma potete modificare o per non eseguirlo mai o per farlo settimanalmente o giornalmente, come preferite. Esiste anche la possibilità di eseguire il backup dei dati solo quando lo richiedete manualmente. Se volete escludere i video dei vostri backup, nello stesso menù di prima assicuratevi che l’opzione “Includi video” non sia selezionata. Potrete comunque eseguire il backup manualmente dei singoli video che desiderate.
Per gli utenti iPhone le impostazioni sono leggermente differenti. Il backup avviene nel cloud. Entrate in Impostazioni> iCloud>iCloud Drive e selezionate Off all’opzione “Utilizzare i dati del cellulare“.
La chiave per non sforare il traffico dati: monitorate i consumi
Altra cosa importantissima è il monitoraggio dei vostri consumi. Quello che vi abbiamo spiegato serve a diminuire l’uso dei dati ma metà del lavoro riguarda in realtà il monitoraggio dei dati. È assolutamente indispensabile sapere quanti dati stiamo usando.
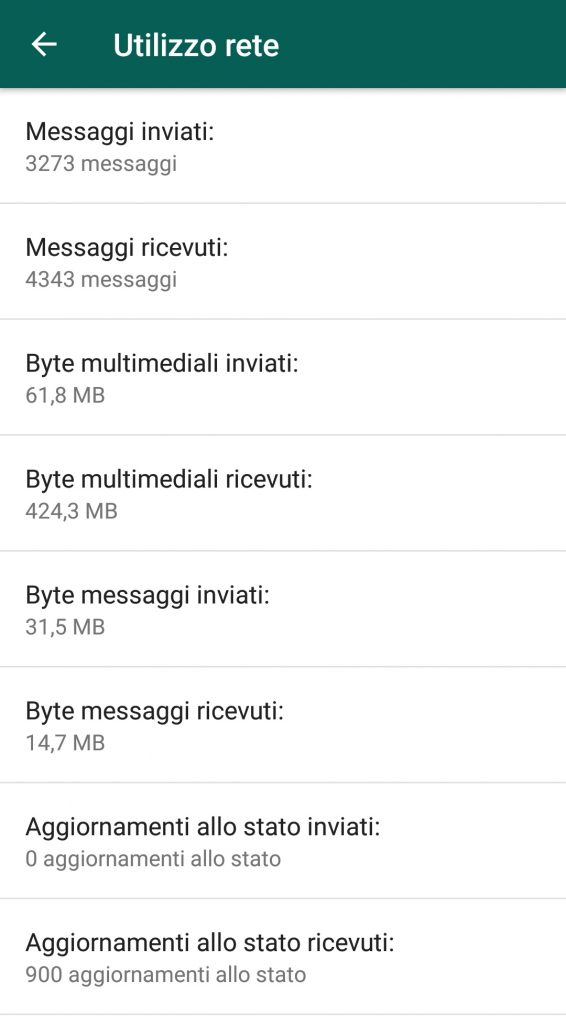
WhatsApp ha un buon numero di statistiche interessanti e dettagliate che vi daranno un’idea di quanti dati state consumando. Nel menù di Whatsapp sotto Impostazioni> Utilizzo dei dati e archivio>utilizzo della rete, troverete tutto. L’app vi darà un elenco di tutti i consumi fin dall’installazione di WhatsApp sul vostro dispositivo.
Potete anche resettare tutti i valori allo zero e iniziare il conto da capo in modo da avere una idea migliore del vostro utilizzo dopo un certo numero di giorni. Navigate nello schermo tutto in basso e cliccate su “Resetta statistiche“. Le statistiche più interessanti se volete monitorare il consumo del vostro dispositivo sono media byte ricevuti e inviati, che indicano la quantità di dati che sono stati scambiati attraverso WhatsApp.
Whatsapp consente di monitorare precisamente il consumo dei dati mobili per gestirli al meglio su base mensile
Tenete conto che spendete dati mobili sia quando inviate messaggi sia quando li ricevete. La stessa cosa succede per le chiamate: consumate i dati sia quando ricevete che quando eseguite una chiamata. Quindi annotate anche il numero di byte per telefonate inviate e ricevute. L’opzione più importante da considerare è il numero totale di Byte inviati e ricevuti che appare in fondo.
Anche il sistema operativo del vostro dispositivo vi può aiutare a controllare i dati. Potete andare in Impostazion> Utilizzo dei dati. Potete impostare un limite mensile all’utilizzo dei dati mobili, dopodiché la connessione dati verrà automaticamente disattivata per non farvi spendere troppo. Attenzione perchè questo si applica non solo a WhatsApp ma al numero totale dei Byte che sono stati utilizzati in tutte le applicazioni del telefono.
Android vi dà anche una lista di consumo dei dati per ogni applicazione che avete, ordinata in ordine discendente. Quelli più “spreconi” appariranno in cima alla lista. Per ognuno di questi potete selezionare l’opzione di ridurre l’uso di dati in background, il che permetterà di controllare meglio l’utilizzo dei dati mobili in background complessivi, cosa che molto spesso non salta all’occhio.
Fatelo con tutte le applicazioni di cui non avete immediato bisogno, mentre le più importanti, come proprio Whatsapp, possono essere escluse, al fine di continuare a vedere le notifiche.
Hai lo schermo dello smartphone rotto, lo sostituisci ma dentro al nuovo display potresti trovare un virus che registra ciò che digiti sullo schermo. E l’hacker entra al tuo posto nell’home banking o nei tuoi profili social.
E’ decisamente più di una ipotesi, ma un rischio che rappresenta l’ultima (fantasiosa) frontiera dei pirati informatici, capaci di attaccarsi davvero a tutto.
Andando con ordine. Rompere lo schermo è l’incidente più comune per qualsiasi possessore di smartphone e il relativo mercato, da chi ripara i graffi a quelli in grado di sostituirlo completamente, è davvero gigantesco. Negozi fisici e online raccolgono ogni anno migliaia di clienti.
Ovviamente l’acquirente di un servizio di questo tipo cerca di spendere il meno possibile, e per questo nella stragrande maggioranza dei casi, lo schermo viene sostituito con materiali di produttori minori, e dunque non originali in una sorta di mercato secondario.
Schermo rotto: così il nuovo display dello smartphone può spiare i tuoi gesti
L’università israeliana della Ben-Gurion ha però dimostrato che è possibile inserire dei sofisticati virus fra lo schermo del touchscreen e i piccoli collegamenti che permettono di registrare gli impulsi. Il malware non sarebbe quindi in una applicazione malevola e dunque facilmente identificabile, ma verrebbe integrato nella struttura stessa del dispositivo.
I ricercatori hanno poi monitorato una media di 160 tocchi e gesti eseguiti con ogni singolo smartphone dai rispettivi proprietari, e i vari input sono stati raccolti ed elaborati da software appositamente pensati per l’interpretazione del comportamento umano.
Il risultato è che i computer, con una percentuale di successo del 92%, sono riusciti a capire il contesto in cui si potevano inserire i gesti: videogioco, navigazione online, scrittura di mail, inserimento delle password per accedere a Facebook o per entrare nell’app della propria banca.
Da qui è facile capire che nello sterminato mercato dei pezzi di riparazione per smartphone esistono concrete possibilità che vengano inseriti dei virus e che i pirati informatici possano accedere senza nemmeno usare false mail o metodi vistosi ai nostri dati sensibili.
“L’obiettivo della nostra ricerca – ha spiegato il dott. Yossi Oren, ricercatore di ingegneria dei sistemi informatici della Ben Gurion – era quello di utilizzare l’apprendimento automatico per determinare la quantità di informazioni che il pirata informatico può ricavare osservando e prevedendo le interazioni touchscreen dell’utente. Se un hacker può comprendere il contesto di determinati eventi, può utilizzare le informazioni per creare un attacco personalizzato più efficace.”
“Ora che abbiamo verificato la capacità di ottenere informazioni sulla base dei tap sullo schermo, possiamo affermare che attacchi di questo tipo rappresentano una potenziale minaccia più che significativa”, ha aggiunto Oren. “Dall’altro lato, utilizzando questa analisi a fin di bene, possiamo anche fermare gli attacchi identificando le anomalie nell’uso del telefono”.
Tutti i nostri messaggi di Gmail sono stati letti. E non dai computer di Google, anzi nemmeno da Google, ma da dipendenti in carne ed ossa di applicazioni di terze parti.
E’ la bomba lanciata da uno speciale del Wall Street Journal, che ha rivelato l’ennesimo scandalo della privacy a carico del re dei motori di ricerca. Gli sviluppatori di applicazioni di terze parti costruiscono in continuazione servizi in collaborazione con Gmail per aiutarci a individuare occasioni sull’acquisto dei prodotti o per organizzare dei viaggi.
Ebbene, alcuni di questi sviluppatori hanno potuto leggere personalmente le nostre email private e hanno permesso che le leggessero anche i loro dipendenti, secondo il report pubblicato dal Wall Street Journal.
Privacy su Gmail. Ecco i dipendenti che hanno letto personalmente le nostre mail
Il quotidiano americano riporta in particolare due casi. Il primo si chiama Return Path, un’applicazione che analizza le mail in entrata degli utenti, e raccoglie dati per gli investitori pubblicitari. Return Path avrebbe fatto leggere ai suoi impiegati circa 8000 email degli utenti Gmail, scritte nei due anni scorsi, per sviluppare il software necessario al servizio.
L’altra app si chiama Edison e aiuta gli utenti a gestire i loro messaggi email: anche in questo caso i dipendenti avrebbero letto migliaia di messaggi per sviluppare la funzionalità “Smart Reply”.
Nell’industria dello sviluppo dei software non è strano che i produttori di applicazioni abbiano accesso a questo tipo di dati. Entrambe le applicazioni hanno ottenuto il consenso direttamente dagli utenti e questa pratica è prevista dagli accordi registrati al momento dell’utilizzo di Gmail. Google inoltre chiede agli utenti specifici permessi quando si parla di integrazione con applicazioni di terze parti.
Per esempio dopo il download di un’applicazione, Gmail è solita visualizzare un box in sovraimpressione chiedendo il permesso di leggere, inviare, cancellare e gestire le email attraverso l’app.
Ma la novità è che gli sviluppatori di terze parti e specialmente i loro dipendenti hanno potuto leggere personalmente le mail, e tutto questo quando, l’anno scorso, Google aveva annunciato di aver smesso di scansire le mail alla ricerca di informazioni utili agli investitori pubblicitari per targettizzare negli annunci.
Le applicazioni di terze parti che collaborano con Google avrebbero fatto leggere ai loro dipendenti le nostre mail. Ecco come e perchè lo hanno fatto
Sia Return Path che Edison si sono difesi con dei comunicati ufficiali. “Come chiunque programmatore di software sa, sono gli esseri umani a inventare i software, e l’intelligenza artificiale deriva dall’intelligenza umana. In ogni momento i nostri ingegneri ed esperti di dati leggono personalmente le mail degli utenti, ma eseguiamo degli stretti controlli per verificare chi ha accesso ai dati e supervisioniamo tutto il processo.”
Anche Edison fa quadrato: “La nostra applicazione per la gestione delle mail è stata creata dei nostri ingegneri che durante la fase dello sviluppo hanno potuto leggere una piccola parte casuale di messaggi da cui abbiamo epurato le singole identità. Questo metodo è stato utilizzato per lo sviluppo della funzionalità Smart Reply, che è stata prodotta ormai diverso tempo fa. Abbiamo comunque superato questa pratica ed eliminato tutti i dati sensibili per rimanere aderenti ai più alti standard possibili di privacy e sicurezza.”
La difesa di Google: “Non avete capito. Noi non leggiamo le mail”
Google ha risposto dopo alcuni giorni al report del Wall Street Journal: in un post sul suo blog ufficiale, Google ha spiegato come lavora assieme agli sviluppatori esterni. Il gigante dei motori di ricerca ha assicurato che le applicazioni di terze parti ottengono solamente dati aggregati, i quali vengono utilizzati solo ed esclusivamente per lo sviluppo del servizio. “La pratica dell’analisi automatica delle mail – si legge nel post di Google – è stata mal comunicata ed è passato il concetto che “Google legge le vostre email”. Per essere assolutamente chiari: nessuno in Google legge il contenuto dei messaggi Gmail, eccetto alcuni casi estremamente specifici dove ci è stato chiesto e accordato il consenso o per motivi di sicurezza come per esempio indagini su vulnerabilità o abusi.”
Privacy su Google e Gmail. Ecco perchè non dovremmo lamentarci
Di fronte a questo ennesimo caso sulla privacy dovremmo preoccuparci? e dovremmo arrabbiarci? Sicuramente abbiamo il diritto di farlo, ma tecnicamente parlando è difficile avere ragione.
Probabilmente nella stragrande maggioranza dei casi abbiamo dato il nostro consenso accettando frettolosamente e senza leggere le autorizzazioni richieste dal primo servizio integrato su Gmail che ci è stato proposto.
Dunque, come al solito, rinchiusi in un mondo digitale fin troppo veloce, abbiamo firmato sommariamente ma volontariamente il permesso di entrare nella nostra privacy.
Tuttavia bisogna considerare che le difese proposte dalle varie compagnie sono sostanzialmente vere. Ad esempio, la Return Path deve analizzare circa 100 milioni di email al giorno. È ovvio che questo debba essere fatto da dei computer, ma questi vanno istruiti e quando queste aziende spiegano che è necessario un insegnamento da parte di esseri umani, stanno effettivamente dicendo la verità.
Un altro esempio, sempre della Return Path, riguarda un problema che si è presentato durante lo sviluppo del loro servizio nel 2016. L’algoritmo etichettava per errore diverse email personali come commerciali. E questo significa che per andare avanti con lo sviluppo sono stati costretti ad utilizzare una intelligenza umana per correggere il tiro dei computer.
Se vi può rassicurare, in ambito di programmazione i dati personali contano abbastanza poco e dunque è estremamente probabile che i dipendenti che hanno letto le mail non abbiano nemmeno potuto leggere i dati sensibili, indirizzi e numeri di telefono, principalmente perché non gli interessa.
Il risultato, comunque, si esprime in termini di un servizio online per il quale non dobbiamo pagare nulla. E ci sono anche delle condizioni contrattuali da rispettare. Presso la Edison, ad esempio, gli ingegneri che si occupano di gestire l’intelligenza artificiale firmano un contratto che gli impedisce di diffondere sotto qualunque forma quello che hanno letto.
Insomma può dare fastidio, ma siamo stati proprio noi a dargli il permesso e comunque la possibilità che i dipendenti delle aziende si siano divertiti a scoprire i fatti nostri… è piuttosto remota.
Facebook ascolta segretamente le nostre conversazioni? Capita spesso che alcune persone riferiscano di leggere degli annunci pubblicitari relativi e prodotti di cui hanno appena parlato a voce con gli amici e di essere stati in qualche modo incuriositi dalla vicenda.
Inizia come un sospetto, a volte ci si pensa paranoici, in altri casi si chiede consiglio o conferma ai propri amici. Vi spiegheremo come e perché non siete matti a pensare tutto ciò, ma probabilmente l’ipotesi che Facebook ascolti tutti noi non è verosimile, e non certo per la bontà del social network ma per evidenti motivi tecnici.
Facebook ascolta le nostre conversazioni? studiamo il fenomeno
Innanzitutto chiariamo il fatto che non siete malati di mente. Nel corso degli anni diverse persone hanno manifestato il sospetto che le loro conversazioni venissero registrate o per lo meno ascoltate anche a smartphone spento e che queste si siano tradotte in annunci pubblicitari mirati.
E questa ipotesi ha preso talmente tanto piede che negli Stati Uniti alcune puntate di popolari show televisivi sono state dedicate all’argomento. Nel 2016 un professore di telecomunicazioni iniziò a parlare di cibo per gatti durante una puntata, tirò fuori lo smartphone facendo partire l’applicazione di Facebook e dimostrò al pubblico come fossero comparsi magicamente degli annunci relativi al cibo per animali.
Effettivamente questa teoria, in un mondo dominato dai computer, può sembrare perlomeno verosimile e la questione ha preso talmente tanto piede che il congresso americano ha ufficialmente chiesto direttamente al fondatore di Facebook chiarimenti sulla vicenda.
In quell’occasione Zuckerberg ha parlato di una teoria cospirazionale e ha negato in maniera categorica che Facebook ascolti le conversazioni anche ad applicazione chiusa per targettizzare gli annunci.
Il fondatore di Facebook ha spiegato che le persone vedono una quantità enorme di video e di post attraverso il feed di Facebook, molto spesso si dimenticano dei contenuti che hanno letto e questi possono tornare di volta in volta nelle conversazioni. Una specie di auto suggestione che li porta a credere di essere spiati.
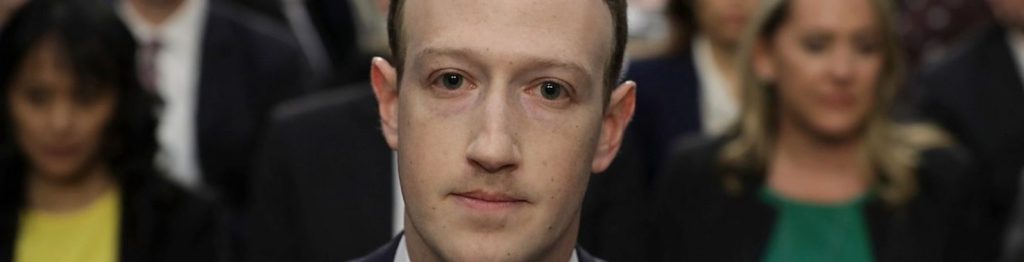
Mark Zuckerberg, il fondatore di Facebook, durante gli interrogatori del Senato americano: “Facebook non ascolta in nessuna occasione le conversazioni degli utenti. Si tratta di una suggestione”.
Volendo fare un’analisi dobbiamo dire che l’ipotesi di un ascolto di massa da parte di Facebook non è verosimile. Ma non perché nutriamo fiducia nella gestione della privacy di Facebook. È completamente fuori discussione.
Nel 2010 Facebook cambiò le impostazioni di privacy di tutti i suoi utenti senza chiedere permesso a nessuno. Nel 2007 le persone iniziarono a poter vedere gli acquisti dei loro amici su altri siti attraverso uno strumento apposito, che portò ad una denuncia collettiva, una class-action da 9,5 milioni di dollari.
Riteniamo che Facebook non vi stia registrando per altri motivi, che sono sostanzialmente dei limiti tecnici ed economici.
Facebook non ci ascolta. Perchè nessuno lo ha scoperto
Il primo motivo è che nessuno ha mai rivelato niente sulla questione. Quando Facebook è accusata di qualche cosa e questa cosa in fondo è vera, tende a dare delle informazioni generali, ad appoggiarsi al fatto che si tratta di dati aggregati o che nessun elemento sensibile viene condiviso. Mentre in questo caso la posizione di Facebook è stata monolitica.
E Facebook è piena di ex impiegati che cercano di rivelarne i segreti per qualsiasi motivo, dalla vendetta ai soldi. Ogni tipo di violazione della privacy tende a essere scoperta, diffusa e rivelata e il fatto che durante gli anni nessuno sia mai riuscito a coglierli in castagna potrebbe confermare che non c’è nulla di concreto da comunicare al mondo.
Perchè sarebbe molto difficile
In secondo luogo ci sono dei limiti tecnici. La tecnologia per il riconoscimento vocale è piuttosto complessa. Al momento attuale gli unici capaci di farla bene sono Google e Facebook. Apple ci prova con Siri ma con risultati che non sono sempre convincenti.
Ancora di più se il riconoscimento della voce non viene fatto vicino alla sorgente audio ma a distanza, quando il telefono è in tasca o nella borsa. A livello tecnico sarebbe una grande sfida anche per questo tipo di piattaforme.
Inoltre per farlo Facebook dovrebbe violare i termini del servizio di Apple e di Google, sfruttare una vulnerabilità nel loro codice e trovare un modo di ascoltare anche quando le applicazioni non sono aperte.
Sarebbe capacissimo di spiarci. Ma al momento un riconoscimento vocale così complesso costerebbe troppo e non porterebbe a Facebook altrettanto vantaggio economico
Inoltre le informazioni devono essere vagliate da qualcuno. Finché si tratta di qualche cosa di scritto, Facebook potrebbe appoggiarsi a dei computer, ma una conversazione telefonica, o anche tra persone dovrebbe essere in qualche modo interpretata da collaboratori reali che possano percepirne il senso.
Contando che gli utenti di Facebook sfiorano gli 1,3 miliardi, appare difficile che il social network abbia la forza per decifrare ed estrapolare il senso di tutte le conversazioni di una tale mole di persone.
E non ha affatto bisogno di altri dati
L’altro grande motivo per cui è difficile che Facebook ascolti le nostre conversazioni è che la spesa non vale la resa.
Un investimento gigantesco per una tecnologia del genere che cosa gli porterebbe? Dei dati in più?
Facebook non ha assolutamente problemi di dati.
Facebook sa, già solo attraverso l’utilizzo della sua piattaforma, la nostra posizione geografica e ci può tracciare in ogni momento. Può sapere dove andiamo su internet, quali prodotti compriamo o stiamo per comprare. Vede le nostre immagini sia su Facebook che su Instagram e chi vive con noi. Può tracciare le parole chiave che utilizziamo su WhatsApp o su Messenger, conoscere tutti i numeri di telefono dei nostri amici e dei nostri colleghi di lavoro e può correlarli.
Facebook può conoscere i membri della nostra famiglia, capire dalle ricerche se stiamo per rivelare a tutti di essere gay, identificare la nostra religione e le tendenze politiche e soprattutto è in grado di predire cosa stiamo per guardare, leggere o comprare nel prossimo futuro. La compagnia è in grado di tracciare addirittura gli utenti che non utilizzano Facebook, proprio analizzando i buchi di dati nel suo database e vende queste probabili identità agli inserzionisti pubblicitari.
Insomma la quantità di dati, la loro correlazione e la loro qualità sono già enormi. Per cui un investimento multimilionario in una tecnologia del genere non accrescerebbe che di pochissimo il valore delle informazioni.
Come impedire a Facebook di ascoltare le nostre conversazioni (se ancora ne siete convinti)
Comunque per chi fosse frustrato dal tracciamento che questo social network riesce ad esercitare sui suoi utenti, vi lasciamo con alcune istruzioni che possono limitare l’invasività di questa piattaforma.
Per ogni opzioni clicca su “Off” o “No” per limitare il modo con cui Facebook personalizza gli annunci. (Se disattivi anche l’intera sezione “I tuoi interessi”, potrebbero essere necessari diversi minuti).
Installa un blocco annunci. Sul tuo computer, prova Adblock Plus o uBlock. Sul telefono, prova 1Blockero Purifysu iOS e AdblockBrowser su Android. Questi non possono bloccare i contenuti nell’app di Facebook, ma possono bloccare i tracker di Facebook sul tuo normale browser mobile.
Installa Facebook Disconnect (per Chromeo per Firefox), che impedisce a Facebook di vedere cosa fai su altri siti web.
Se volete raggiungere la paranoia, potete bloccare l’uso del microfono nell’app di Facebook e la videocamera su iOS e Android
Su iPhone (iOS 9)
Vai all’app Impostazioni
Scorri fino a Facebook,
Tocca “Impostazioni“
Disattiva il cursore per Microfono (il cursore dovrebbe essere grigio anziché verde)
"Utilizziamo i cookie per personalizzare contenuti ed annunci, per fornire funzionalità dei social media e per analizzare il nostro traffico. Condividiamo inoltre informazioni sul modo in cui utilizza il nostro sito con i nostri partner che si occupano di analisi dei dati web, pubblicità e social media, i quali potrebbero combinarle con altre informazioni che ha fornito loro o che hanno raccolto dal suo utilizzo dei loro servizi.
Cliccando su “Accetta tutti”, acconsenti all'uso di tutti i cookie. Cliccando su “Rifiuta”, continui la navigazione senza i cookie ad eccezione di quelli tecnici. Per maggiori informazioni o per personalizzare le tue preferenze, clicca su “Gestisci preferenze”."
Questo sito web utilizza i cookie.
I siti web utilizzano i cookie per migliorare le funzionalità e personalizzare la tua esperienza. Puoi gestire le tue preferenze, ma tieni presente che bloccare alcuni tipi di cookie potrebbe avere un impatto sulle prestazioni del sito e sui servizi offerti.
Essential cookies enable basic functions and are necessary for the proper function of the website.
Name
Description
Duration
Cookie Preferences
This cookie is used to store the user's cookie consent preferences.
30 days
These cookies are used for managing login functionality on this website.
Name
Description
Duration
wordpress_test_cookie
Used to determine if cookies are enabled.
Session
wordpress_sec
Used to track the user across multiple sessions.
15 days
wordpress_logged_in
Used to store logged-in users.
Persistent
Statistics cookies collect information anonymously. This information helps us understand how visitors use our website.
Google Analytics is a powerful tool that tracks and analyzes website traffic for informed marketing decisions.
Used to monitor number of Google Analytics server requests when using Google Tag Manager
1 minute
_gid
ID used to identify users for 24 hours after last activity
24 hours
_ga_
ID used to identify users
2 years
_gali
Used by Google Analytics to determine which links on a page are being clicked
30 seconds
_ga
ID used to identify users
2 years
__utmx
Used to determine whether a user is included in an A / B or Multivariate test.
18 months
__utmv
Contains custom information set by the web developer via the _setCustomVar method in Google Analytics. This cookie is updated every time new data is sent to the Google Analytics server.
2 years after last activity
__utmz
Contains information about the traffic source or campaign that directed user to the website. The cookie is set when the GA.js javascript is loaded and updated when data is sent to the Google Anaytics server
6 months after last activity
__utmc
Used only with old Urchin versions of Google Analytics and not with GA.js. Was used to distinguish between new sessions and visits at the end of a session.
End of session (browser)
__utma
ID used to identify users and sessions
2 years after last activity
__utmb
Used to distinguish new sessions and visits. This cookie is set when the GA.js javascript library is loaded and there is no existing __utmb cookie. The cookie is updated every time data is sent to the Google Analytics server.
30 minutes after last activity
__utmt
Used to monitor number of Google Analytics server requests
10 minutes
_gac_
Contains information related to marketing campaigns of the user. These are shared with Google AdWords / Google Ads when the Google Ads and Google Analytics accounts are linked together.
90 days
Marketing cookies are used to follow visitors to websites. The intention is to show ads that are relevant and engaging to the individual user.
X Pixel enables businesses to track user interactions and optimize ad performance on the X platform effectively.
Our Website uses X buttons to allow our visitors to follow our promotional X feeds, and sometimes embed feeds on our Website.
2 years
personalization_id
Unique value with which users can be identified by X. Collected information is used to be personalize X services, including X trends, stories, ads and suggestions.
2 years
guest_id
This cookie is set by X to identify and track the website visitor. Registers if a users is signed in the X platform and collects information about ad preferences.
2 years
Per maggiori informazioni, consulta la nostra https://www.alground.com/origin/privacy-e-cookie/