

Punti chiave
Il furto di dati è uno dei rischi più gravi che corriamo online, eppure molto spesso continuiamo a utilizzare la stessa password per accedere a servizi diversi, come la posta elettronica, il sito della banca, i social network, o a non curarci di mettere in sicurezza le nostre informazioni importanti.
Probabilmente, la possibilità di essere vittime di un furto di dati ci sembra lontana o siamo poco consapevoli delle conseguenze. Eppure questi fenomeni si verificano spesso. Se siamo stati vittime di attacco, possiamo correre ai ripari e restare indenni, anche semplicemente cambiando una password. Il primo passo è verificare se la mail o la password è stata rubata. Sicuri, ad esempio, che il vostro account non sia stato vittima di uno dei furti più noti che si sono verificati negli ultimi mesi?
Furti di dati, da LinkedIN ad Adobe
Uno dei furti di dati tristemente più celebri è quello che, nell’estate 2013, ha colpito Adobe: ufficialmente, sono stati compromessi oltre 38 milioni di account. Tra le informazioni rubate, nomi utente, password e numeri di carta di credito. Oltre ai dati personali degli utenti, gli hacker hanno intercettato i codici segreti di alcuni prodotti Adobe, che permettono l’accesso ai software e la possibilità di rubare ulteriori informazioni. Un furto a cui rispondere immediatamente con il cambio di password e con il download degli aggiornamenti dei prodotti acquistati.
 Ma il caso Adobe non è per nulla isolato. Nel 2012 un attacco a LinkedIn ha messo a rischio i dati di 6,5 milioni di utenti. Le loro password, comunque cifrate, sono state rubate e pubblicate su un social network russo. LinkedIn è subito corso ai ripari sospendendo gli account compromessi e forzando il cambio di password, ma ha assicurato che il furto non ha avuto conseguenze, in quanto nessun account è stato violato.
Tra gli attacchi più recenti, ricordiamo quelli diretti a Snapchat, Yahoo e Gmail. Snapchat è un’app che permette di inviare foto e video che si autodistruggono dopo la visualizzazione. A gennaio, è stata vittima di un attacco che ha permesso di rubare 4,6 milioni di numeri telefonici di utilizzatori dell’app, assieme al corrispettivo username. Gli hacker autori dell’attacco affermano di aver commesso la violazione a scopo dimostrativo, per invitare gli sviluppatori a porre più attenzione alla privacy degli utenti.
Yahoo è stato vittima diverse volte di attacchi informatici, che hanno fruttato fino a 400 milioni di indirizzi mail e password rubate. In seguito a questi episodi, la compagnia si è scusata ufficialmente e si è impegnata a rafforzare i propri sistemi di sicurezza. Ma purtroppo pochi giorni fa si è verificato un nuovo attacco. Questa volta però – come Yahoo tende chiaramente a sottolineare – l’attacco non ha colpito direttamente i suoi sistemi, ma quelli di un database esterno, i cui dati trafugati corrispondono ad un numero ancora imprecisato di nomi utente e password di Yahoo Mail.
 Il furto di dati può avvenire in modi differenti dall’attacco diretto ai sistemi di una compagnia, che fa breccia nei suoi punti deboli. Uno di questi modi è il phishing, di cui un esempio attualissimo è quello che che sta colpendo Gmail: chi utilizza questo servizio potrebbe ricevere una mail, in tutto e per tutto simile a una mail inviata proprio da Google, in cui viene avvisato che è a rischio di furto dati (oltre al danno, la beffa). La mail contiene la raccomandazione di modificare i propri dati di accesso e il link diretto alla pagina per farlo. Ma questa pagina è ovviamente una pagina creata ad hoc dagli hacker per rubare i dati degli utenti.
Un altro furto di dati che non deriva da un attacco diretto ai sistemi dei servizi online, ma ai nostri computer personali si è verificato a novembre 2013. La scoperta è dell’azienda di cybersecurity Trastwave, che ha individuato un server, sito in Olanda, in cui gli hacker hanno immagazzinato una gran quantità di dati rubati alle piattaforme che tutti noi usiamo quotidianamente: Facebook, Twitter, Yahoo, Google, Linkedin. Si tratta di oltre due milioni di username e password, intercettati utilizzando un malware. Gli hacker hanno installato un virus nel computer degli utenti, riuscendo a rubare i loro dati quando effettuavano i login nei propri account.
Gli attacchi alle nostre informazioni personali possono quindi arrivare da più fronti. Come sapere se siamo stati vittime di un attacco prima di subire danni concreti?
Gli strumenti per verificare il furto di dati
Quando un’azienda si accorge di essere stata sottoposta a un furto di dati, modifica in automatico le password dei clienti, avvisandoli, o li avverte sulle operazioni da compiere per rimettere in sicurezza il proprio account. Ma esistono anche dei servizi che ci permettono di sapere in modo autonomo se qualche nostro account è stato violato. Il loro utilizzo è semplice e immediato. Vediamo alcuni di questi strumenti.
Have I been pwned?
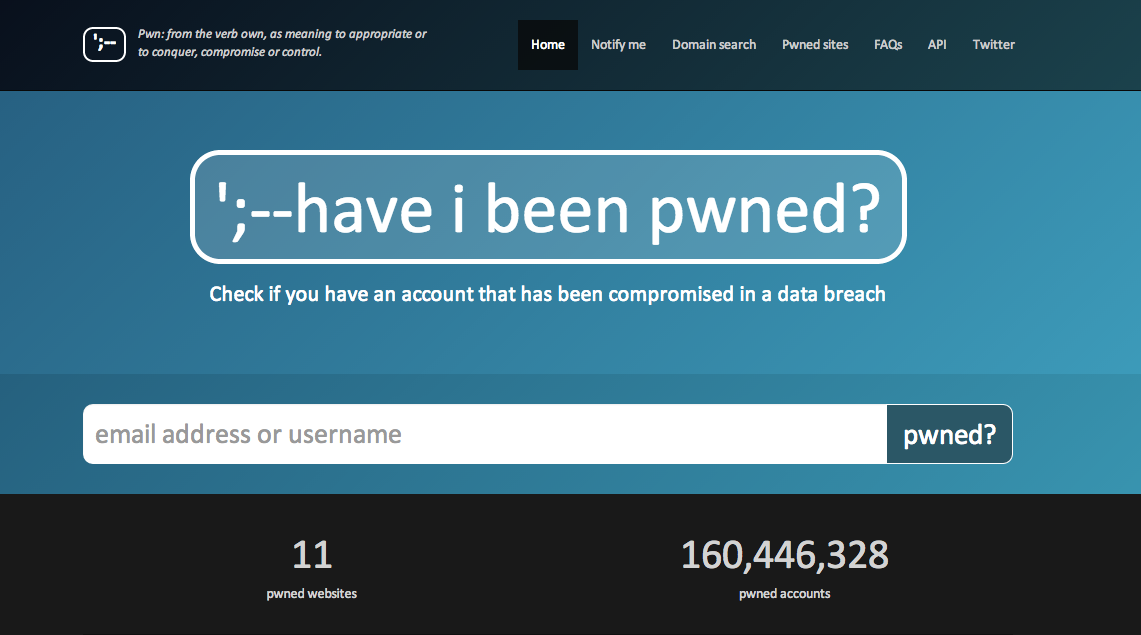
Il servizio Have i been pwned prende il suo nome dal verbo “to own”, nel suo significato di “appropriarsi, conquistare, compromettere o controllare”. Offre la possibilità di sapere se il proprio indirizzo mail è stato compromesso e su quale piattaforma, in modo da offrire con precisione i dati necessari per intervenire subito. Il suo funzionamento è semplice: la piattaforma unisce in un unico database tutti gli elenchi di account attaccati pubblicati dalle stesse compagnie hackerate.
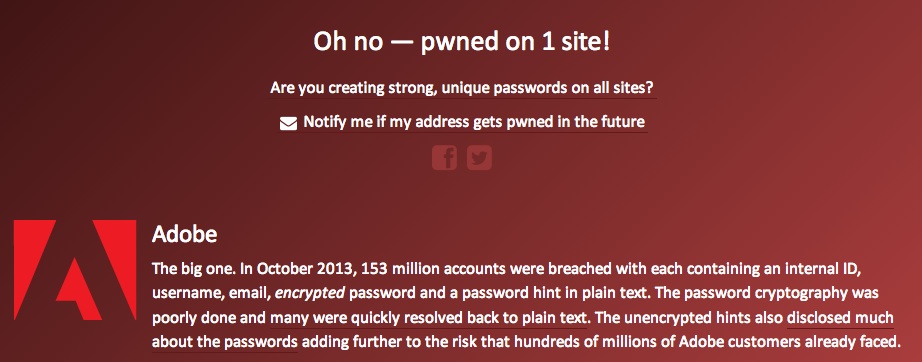
Basta inserire il proprio indirizzo mail nell’apposito campo per sapere se è stato oggetto di furto. Inoltre, è possibile richiedere il “watchdog” gratuito, ossia una funzione che tiene traccia della nostra mail e ci avvisa automaticamente se sarà vittima di attacchi futuri. Oltre a queste funzioni, I have been pwned permette di analizzare eventuali compromissioni degli indirizzi mail appartenenti a un proprio dominio.
Should I Change My Password
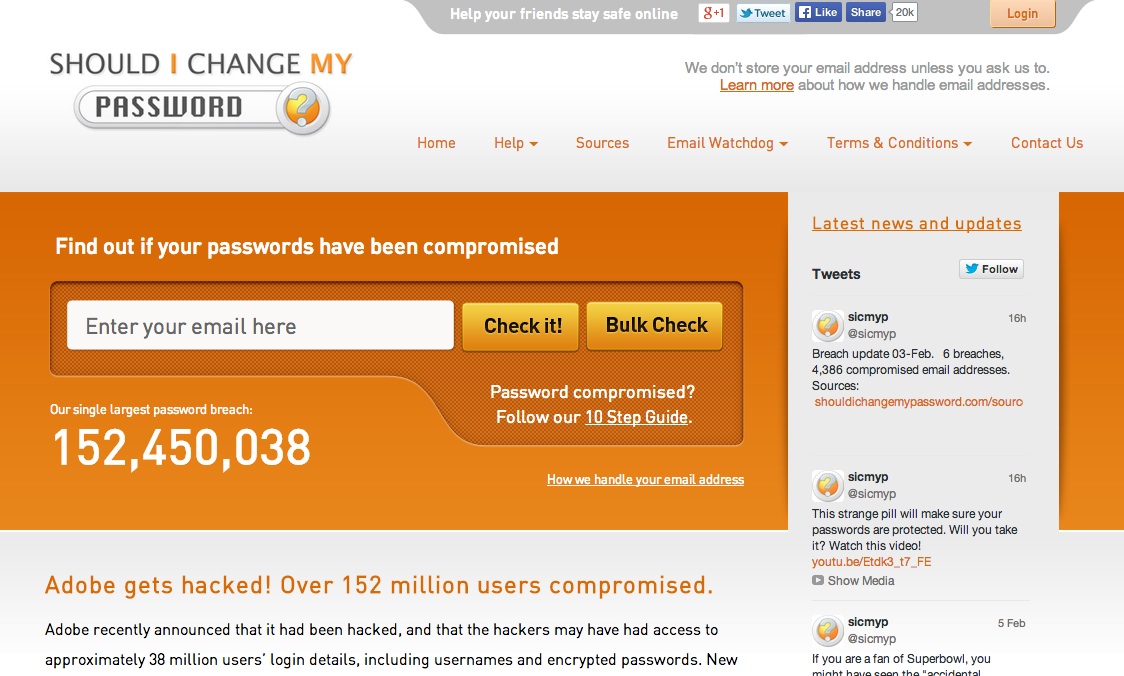
Should I Change My Password è un servizio molto simile al primo, ma che a livello gratuito permette solo di verificare se la propria mail risulta essere in uno dei database di account compromessi. Non specifica quale dei nostri account è a rischio, ma segnala la data in cui è avvenuto il furto dei nostri dati. Gli altri servizi offerti sono a pagamento e comprendono il monitoraggio di futuri furti di dati e la verifica di possibili attacchi a domini personali, aspetto interessante per le attività di business.
Oltre a queste, i pacchetti a pagamento integrano funzioni premium. Come la precedente, anche la piattaforma Should I Chenge My Password fornisce un elenco delle compagnie colpite e aggiorna il suo database ogni volta che viene pubblicata una nuova lista di password rubate. Questo servizio garantisce di non memorizzare alcun indirizzo, se non richiesto dall’utente stesso per usufruire di un pacchetto a pagamento.
LastPass
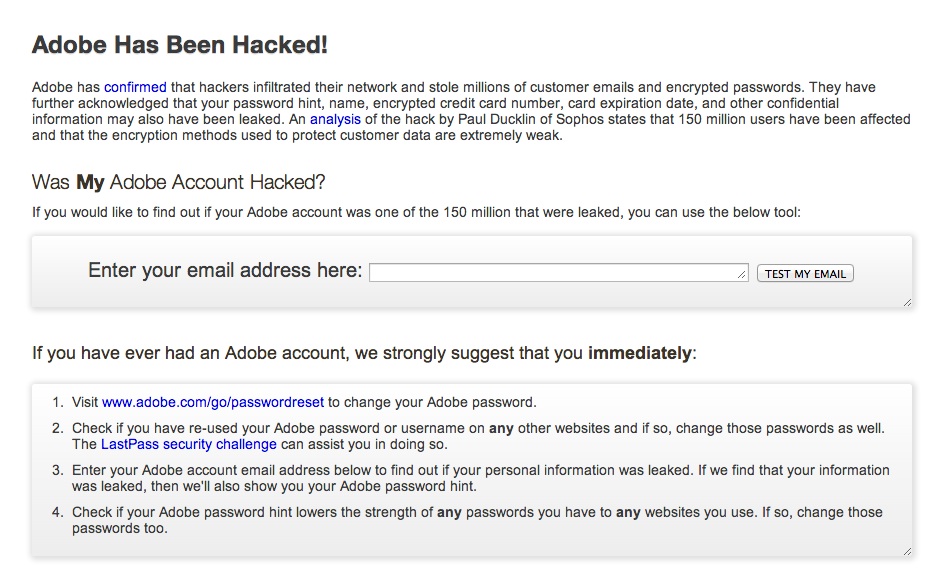
Oltre a questi database molto completi, esistono strumenti che si focalizzano su una particolare compagnia vittima di attacco. E’ il caso degli strumenti messi a disposizione da LastPass, una piattaforma di gestione di password, il cui obiettivo principale è aiutarci ad usare password sicure e diversificate durante la nostra navigazione, lasciando però alla nostra memoria il compito di ricordarne soltanto una.
Questi strumenti, come i precedenti, richiedono l’inserimento del nostro indirizzo mail e ci dicono immediatamente se i nostri dati sono al sicuro o meno. Inoltre, troviamo le indicazioni per intervenire in caso di attacco. Ecco alcuni tool messi a disposizione gratuitamente da LastPass:
Il consiglio è quello di verificare subito, utilizzando uno di questi strumenti, se tutti i vostri account sono al sicuro. In caso contrario, niente panico: potete correre subito ai ripari cambiando la password o seguendo le indicazioni specifiche per il servizio oggetto di attacco.
