

Punti chiave
Hackerare un server di hacker, rubare oltre 400 Gb di dati e renderli pubblici attraverso la Rete, rendendo di pubblico dominio le attività di spionaggio di agenzie governative, aziende private e intere nazioni. Letta così, potrebbe sembrare la trama di un film di fantascienza, se non fosse che i fatti descritti sono realmente accaduti. L’operazione mossa contro Hacking Team rappresenta certamente il peggior attacco hacker verso l’Italia.
Protagonista della vicenda, suo malgrado, è stata l’azienda milanese Hacking Team Srl, attiva da diversi anni nel mercato delle intercettazioni e del controllo dei mezzi informatici. Grazie alle tecnologie sviluppate, qualsiasi dispositivo informatico può essere “spiato” dai complessi software (simili a trojan) elaborati da Hacking Team: uno scenario da “Grande Fratello” che l’azienda si è sempre premurata di minimizzare, dichiarando di vendere queste tecnologie soltanto a forze dell’ordine, agenzie internazionali di intelligence e Governi dei Paesi liberi, smentendo ogni rapporto con regimi dittatoriali o Paesi “sospetti” accusati di spiare oppositori e attivisti.
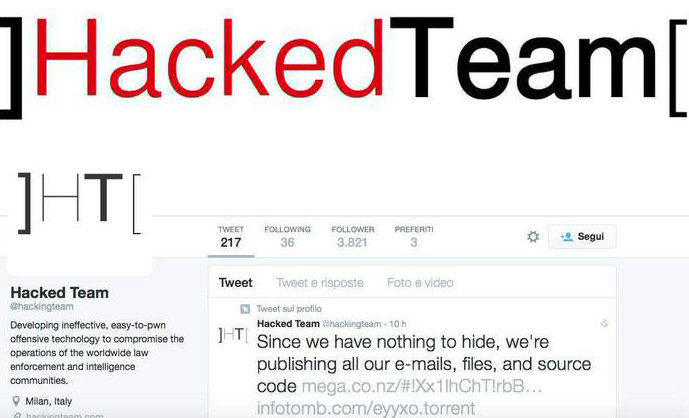
Hacking Team, l’attacco hacker ai server italiani ha svelato i segreti dello spionaggio mondiale
Il tutto è partito dalla classica “falla” nei server dell’azienda. Pochi minuti dopo l’attacco, gli hacker hanno preso di mira il profilo Twitter di Hacking Team, rinominandolo in “Hacked Team” per dare evidenza del loro gesto. Contemporaneamente i primi documenti riservati, le trascrizioni delle e-mail scambiate dai dipendenti e tutte le falle di sicurezza scoperte (contenute specialmente in Flash e Windows) e sfruttate dal team di lavoro per “spiare” computer di mezzo mondo, sono diventati di dominio pubblico e condivisi proprio a partire dall’account Twitter violato.
Ma non solo: nel giro di poche ore dai server di Hacker Team sono trapelate informazioni confidenziali in merito ai clienti di mezzo mondo, cui il team milanese avrebbe venduto negli anni software per lo spionaggio. Tra i nomi, secondo quanto si apprende, figurerebbero Governi come l’Italia, gli Stati Uniti, il Messico, l’Ungheria e la Spagna (solo per citarne alcuni), oltre a una serie di nazioni che potenzialmente potrebbero avere impiegato gli strumenti informatici di Hacking Team per controllare e spiare attivisti politici, giornalisti e oppositori.
Fra queste ultime, dai files pubblicati sulla Rete, figurerebbero Russia, Oman, Uzbekistan, Bahrein, Arabia Saudita e Sudan. Uno scenario profondamente diverso da quello dipinto da Hacker Team negli ultimi anni, che più volte si era difesa asserendo di non avere alcun tipo di rapporto con Governi inseriti nelle Black List dei Paesi occidentali o comunque con Paesi ritenuti in grado di ledere i diritti umani dei cittadini.
Hacking Team, situazione “fuori controllo” a seguito dell’attacco
Tutti gli strumenti informatici venduti per le attività di controllo e spionaggio, impiegati per finalità anti-terroristiche e di prevenzioni contro crimini gravi, sono ora fuori controllo per stessa ammissione di Hacking Team: “prima dell’attacco – si legge sul sito ufficiale dell’azienda – Hacking Team deteneva il controllo su chi avesse accesso alla nostra tecnologia, venduta esclusivamente a governi e ad agenzie governative.
Ora, a causa dell’operato dei criminali, abbiamo perso quella capacità di controllare coloro che la usano. Terroristi, estorsori e altri soggetti che, qualora detengano le capacità tecniche per farlo, possono sfruttare queste tecnologie a loro piacimento”.
Ma non solo: tra i 400 Gb di dati rubati ad Hacking Team, figurano informazioni preziose circa una serie di falle di sicurezza dei più diffusi software del mondo, scoperte dall’azienda milanese e sfruttate dai loro clienti (attraverso i trojan elaborati da Hacking Team) per “bucare” i computer dei soggetti da controllare. Secondo quanto diffuso da Trend Micro, in tutte le versioni del plugin Flash Player per i browser web si annida una pericolosa falla “zero-day”, sfruttabile per prendere il controllo dei computer bersaglio o per mandarli in crash. Oggi, con la divulgazione di questo materiale, la falla è utilizzabile da qualsiasi criminale informatico.
Adobe, dal canto suo, ha provveduto a rilasciare un’apposita patch ma non tutte le aziende si sono dimostrate reattive davanti a questa fuga di sconcertanti notizie. Sempre secondo quanto si apprende dalla fuga di notizie un bug nel kernel di Windows, ad esempio, consentirebbe ai criminali informatici di inserirsi nei computer delle vittime acquisendo privilegi di amministratore: messa al corrente dell’accaduto, Microsoft ha minimizzato relegando il bug a un problema dal rischio limitato e dichiarando di essere al lavoro per risolvere il problema, senza tuttavia rilasciare patch immediate.
Hacking Team, l’attacco hacker ha svelato anche i segreti di RCS
Tra i segreti svelati al mondo dai server di Hacking Team, figurano anche RCS (commercialmente conosciuto come “Galileo” o “Da Vinci”), un trojan venduto a decine di Governi, agenzie di sicurezza e forze di polizia in tutto il globo.
Il meccanismo, molto complesso, prevede nella prima fase il contagio del dispositivo-bersaglio (un computer, uno smartphone, un tablet) attraverso allegati di e-mail infette o pacchetti auto-installanti mascherati all’interno di files all’apparenza sicuri.
Una volta insediato all’interno del dispositivo, RCS prende letteralmente il controllo del sistema impadronendosi di microfono, fotocamera, Wi-Fi, rete internet, sistema operativo. Tutti i dati registrati, fotografati e memorizzati vengono quindi trasmessi all’insaputa dell’utente all’interno di una rete di 350 server sparsi in tutto il mondo, allo scopo di far perdere le tracce del trojan RCS e di non destare alcun sospetto nell’utente “spiato”. A seguito della fuga di dati, Hacking Team ha informato i propri clienti di come ormai questo sistema risulti fuori controllo, invitando a sospenderne l’utilizzo per ragioni di sicurezza.
Hacking Team, l’attacco ha dei precedenti
Dietro all’attacco, secondo quanto trapelato, potrebbe esserci il gruppo di hacker “Phineas Fisher“, non nuovo a questo tipo di attività e responsabile, nel 2014, di un attacco molto simile a una società concorrente di Hacking Team, la tedesca Gamma Group International. Anche in quel caso i server della società, contenenti spyware commerciali, vennero bucati e i contenuti diffusi sulla Rete.
Sull’azione di hackeraggio ai danni di Hacking Team, la Procura di Milano ha aperto un fascicolo per indagare sull’accaduto, ipotizzando il reato di accesso abusivo a sistemi informatici. Quel che è certo, è che questa azione di “hackeraggio contro hacker” ha aperto uno dei più grandi vasi di pandora cyber-politici della storia, con una eco destinata a perdurare per molto tempo e a gettare scompiglio nei Governi di mezzo mondo.
