


Punti chiave
Si chiama Zeus Panda ed è un virus bancario che sembra proprio avercela con gli italiani. Nel 2017 diverse compagnie di sicurezza hanno analizzato più di 40 siti di phishing costruiti contro gli utenti del nostro paese, e dedicati alla diffusione del virus Zeus Panda.
Si tratta di un Trojan bancario particolarmente versatile, concepito innanzitutto per rubare le credenziali bancarie e dati simili, ma che ha anche la capacità di eseguire una vasta serie di altre operazioni malevole grazie alla sua grande flessibilità. Anche se sono state osservate diverse varianti, nella stragrande maggioranza dei casi la tattica di attacco è sempre quella la stessa.
Zeus Panda contro le banche italiane
Le campagne di phishing che diffondono il virus Zeus Panda sono sempre relative a transazioni bancarie che richiedono attenzione immediata, come fatture da pagare o avvisi di problemi sul conto. In alcuni altri casi si osserva un ordine di spedizione a cui fare attenzione.
Il malware viene diffuso prevalentemente attraverso un documento allegato di Microsoft Office dall’estensione. doc o. xls. All’interno del documento ci sono delle macro, cioè delle piccole porzioni di codice che eseguono operazioni ripetitive, costruite per diffondere il virus Zeus Panda. Una volta che Zeus si è installato con successo sul computer, l’applicazione esegue dei controlli automatici per capire se si trova in un sistema operativo virtuale, che gira magari su una macchina che non è quella fisicamente in possesso della vittima.
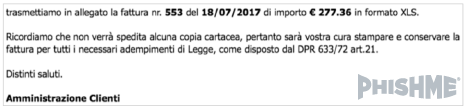
Nel momento in cui il virus è sicuro di trovarsi di fronte ad un sistema operativo reale, Zeus Panda contatta il server dei pirati informatici e riceve ulteriori istruzioni per diffondere le infezioni. Queste istruzioni guidano il malware al furto organizzato di credenziali, specialmente quelle finanziarie e relative ad account bancari. In più, il virus è in grado di installare un keylogger per registrare tutto quello che viene digitato sulla tastiera, e per monitorare l’attività dell’utente. Zeus Panda è in grado anche di utilizzare il computer compromesso per infettare altri utenti e in generale per essere a disposizione dei comandi da remoto dei pirati informatici.
L’evoluzione futura
Nel corso del 2017 il virus Zeus Panda ha utilizzato quasi sempre le stesse tecniche, migliorando le mail di phishing durante il tempo. In particolare le prime utilizzavano un file di Microsoft Office in formato .zip. Altre due campagne, una di febbraio e una risalente ad aprile, utilizzavano un javascript. Recentemente i pirati informatici hanno ulteriormente aggiornato il virus per stabilire comunicazioni più rapide con i loro server e hanno aperto un sito dal dominio. bit per inviare informazioni al virus. Questo rende ancora più difficile individuare l’origine delle istruzioni malevole e più complicata la rimozione.
Ci aspettiamo che Zeus Panda e le campagne che prendono di mira gli utenti italiani continueranno per tutto il 2018, ed è altamente probabile che saranno distribuite nuove varianti. Al momento attuale il virus ha ancora qualche sbavatura: i file, per esempio vengono registrati in percorsi abbastanza ovvi all’interno del sistema operativo. Ma c’è da aspettarsi che anche questi errori verranno corretti. Ma soprattutto il malware imparerà a rubare le informazioni adattandosi sempre meglio ai metodi di comunicazione delle banche italiane con i loro clienti.
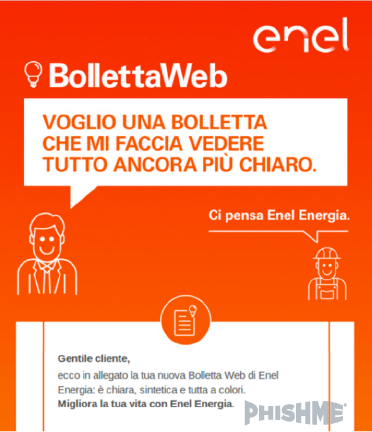
Il modo con cui gli utenti italiani si possono difendere è innanzitutto quello di non credere a nessun tipo di comunicazione bancaria inviata per email. E’ necessario leggere con attenzione il testo delle mail inviate, in quanto spesso alcuni piccoli errori di punteggiatura o di ortografia possono far capire l’origine del messaggio. Particolare attenzione deve essere data a una presunta fattura di €277 da pagare e ad una mail che promette di poter visualizzare la bolletta di Enel Energia tramite la posta elettronica.
