


Punti chiave
WAF è l’acronimo di Web Application Firewall e in pratica si tratta di un servizio di firewall per siti che consente di aumentare la protezione delle proprie applicazioni web e difendersi adeguatamente da diversi tipi di attacchi informatici.
Firewall per siti: cos’è un WAF e come funziona
I firewall per siti rappresentano un’arma in più per la sicurezza dei propri dati personali, perché i loro server funzionano proprio come uno schermo tra un utente e il server dei siti web che questi visita. I firewall per siti, quindi, sono una sorta di “vigili urbani” del traffico sulla rete, pronti a individuare eventuali “intrusioni” e ad isolarle, chiudendo in questo modo l’accesso al server dell’utente. E tutto questo senza “appesantire” le funzionalità del computer su cui viene installato il software o la velocità della rete.
I firewall per siti, inoltre, sono in grado di monitorare e offrire un completo servizio di reportistica per avere sott’occhio in tempo reale il quadro completo della sicurezza delle proprie applicazioni web.
Ma ora vediamo come funzionano i firewall per siti e quali operazioni compiere per installare un software WAF, aumentando così la sicurezza delle applicazioni web con l’obiettivo di proteggere i propri dati personali.
Firewall per siti: come utilizzarli
Installare un software di firewall per siti è un’operazione relativamente semplice, considerando che nel pacchetto che si acquista la procedura di installazione è spiegata per filo e per segno.
Come operazione preliminare per utilizzare un firewall per siti, occorre registrare un nome di dominio DNS, acronimo di Domain Name System. Un DNS è una sorta di “elenco telefonico” che permette a un computer di navigare in internet: di fatto, quando si visita un sito web, non si fa altro che digitarne il nome di dominio nel proprio browser, il quale a sua volta interpella i server DNS per localizzare l’indirizzo IP del sito web ricercato. In questo modo, tutti i siti web che fanno parte di questa “rubrica”possono essere facilmente individuati. Quando si acquista un software che offre un servizio di firewall per siti, il nome del DNS e l’hostname e il nome del dominio fanno già parte del pacchetto.
Ma perché il DNS è così importante in relazione ai firewall per siti? La ragione è semplice: uno dei maggiori vantaggi nell’acquistare un firewall per siti consiste infatti nel proteggere i propri dati personali da eventuali attacchi da parte di hackers. Nel momento in cui questi trovano il vostro sito grazie a una ricerca nel DNS, riescono a risalire al vostro indirizzo IP, che tuttavia non è altro che quello fornito di default dal proprio firewall per siti.
Quando si acquista un firewall per siti, infatti, viene assegnato un indirizzo IP di default, che comunque l’utente può cambiare sia “manualmente” – dal pannello di amministrazione- che in automatico, premendo il tasto RESET: in questo modo, il sistema genera un nuovo indirizzo IP, che consente così al firewall per siti di analizzare il traffico della rete e individuare eventuali elementi sospetti.
È sufficiente salvare le modifiche e queste verranno applicate al proprio firewall per siti. In altre parole, quindi, un firewall per siti si pone come una barriera di protezione tra il vostro server ed eventuali “intrusi”, come può essere ad esempio il caso di attacchi DoS, ossia quella forma di hacking che consiste nel rendere un server non più disponibile “sovraccaricandolo” di moltissime richieste provenienti da più parti della rete.
Ma le funzionalità dei firewall per siti non si fermano qui. I principali firewall per siti, infatti, sono provvisti di una nutrita serie di opzioni per garantire la massima sicurezza. Tra queste, spicca soprattutto la capacità di distinguere il traffico “buono” da quello “cattivo” , nonché fare da “schermo” anche per le attività di spamming.
Firewall per siti: semplicità e funzionalità
I più recenti firewall per siti sono dotati di un’interfaccia assolutamente user-friendly, ossia semplice e intuitivo, per fare in modo che l’utente possa controllare e comprendere in modo adeguato l’andamento del traffico della rete ed intervenire tempestivamente in caso di attacchi.
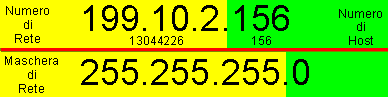
Configurare l‘interfaccia web del servizio di firewall per siti è semplice: è sufficiente digitare l’indirizzo IP fornito di default come URL – attraverso un accesso HTTP o HTTPS – e inserire username e password. In seguito, nella sezione dedicata alla configurazione dell’indirizzo IP, occorre inserire quello fornito di default più la subnet mask, ossia un indirizzo di 4 byte che nel caso di un firewall per siti ha la funzione di “aiutare” il computer a capire se indirizzare i pacchetti verso l’esterno della rete LAN (gateway) oppure se inviarli direttamente alla rete stessa.
Successivamente, occorre inserire l’indirizzo IP nei server DNS a cui ci si era precedentemente registrati con l’hostname e il nome di dominio forniti dal software di firewall per siti. Per aumentare la sicurezza, inoltre, è possibile settare alcune opzioni aggiuntive, quali ad esempio:
- modificare la password di accesso al firewall per siti;
- verificare che l’ora locale sia esatta – per coordinare il traffico della rete e i report forniti dal firewall per siti;
- impostare una durata massima per ciascuna sessione al pannello di amministrazione (ad esempio 5 minuti), tempo dopo il quale viene richiesto nuovamente di effettuare il login;
- specificare il server SMTP locale – ossia il server che si occupa di controllare il corretto invio delle mail – e il proprio indirizzo mail nel pannello di amministrazione, in modo che il firewall per siti possa inviare alert e notifiche sul traffico della rete.
Firewall per siti: l’importanza degli aggiornamenti

Nel momento in cui si acquista un firewall per siti, è buona norma effettuare sempre gli aggiornamenti richiesti dal sistema. In particolare, i migliori firewall per siti hanno un proprio firmware, che consente il corretto dialogo tra il software WAF installato sul proprio computer e l’hardware dello stesso.
L’aggiornamento del firmware consente sostanzialmente di migliorare le performances del servizio, permettendogli di funzionare correttamente. Anche per quanto riguarda gli aggiornamenti, tuttavia, la semplicità di utilizzo del firewall per siti viene incontro all’utente, dato che l’aggiornamento automatico delle varie funzionalità è impostato di default.
Effettuare gli aggiornamenti è molto importante perché sicurezza e tentativi di infrangerla vanno di pari passo: aggiornando il proprio firewall per siti, quindi, si implementa la sua capacità di prevenire le ultime strategie messe a punto dagli hackers per rubare i dati personali di un utente.
Firewall per siti: protezione, prevenzione e sicurezza
Come abbiamo visto, un firewall per siti assicura un’ottima protezione contro gli “attentati” alla propria privacy. In particolare, un firewall per siti rappresenta un’arma di difesa contro:
– attacchi Path Trasversal (o Directory Trasversal), tramite i quali gli hacker possono accedere a file e folders del proprio sito web, normalmente non visibili ai visitatori;
– SQL injection, un tipo di attacco informatico tramite cui possono essere rubate diverse informazioni riguardanti il database del proprio sito web, come ad esempio account user;
– Cross-Site Scripting, una vulnerabilità delle applicazioni web che consente ai pirati informatici di “rubare” una sessione tramite ID user e utilizzarla per carpire i dati personali;
– attacchi DoS, che mandano in tilt il server attraverso un bombardamento di richieste.
Grazie ai firewall per siti è possibile individuare in modo tempestivo questo tipo di attacchi e trovare rapidamente una soluzione, assicurando così i propri dati personali.
