Il Senato della California ha votato ed approvato una proposta di legge che ripristinerebbe le norme sulla neutralità della rete abrogate dalla Commissione federale delle comunicazioni a dicembre scorso.
Il disegno di legge, SB 822, scritto dal senatore Scott Wiener, fu presentato a marzo ed è passato attraverso tre commissioni. Il disegno di legge è stato approvato a maggioranza e ora si dirigerà all’assemblea statale.
Wiener subito dopo i primi voti positivi in commissione un mese fa disse: “Sotto il presidente Obama, il nostro paese si stava muovendo nella giusta direzione per garantire un internet aperto, ma la FCC guidata da Trump ha tirato fuori il congilio dal cappello eliminando le protezioni della neutralità della rete“.
Dopo che la FCC si è mossa per eliminare le regole di neutralità della rete, gli Stati hanno iniziato a implementare delle proprie misure. A gennaio, oltre 20 avvocati hanno citato la commissione. Alcuni governatori hanno tentato di utilizzare gli ordini esecutivi , mentre altri hanno lavorato con i legislatori. Il disegno di legge della California è una delle risposte più complete e pesanti per la Fcc.
Il disegno di legge ripristinerebbe regole simili a quelle contenute nell’Open Internet Order 2015 della FCC. Impedisce agli ISP di limitare o bloccare i contenuti online e richiede loro di trattare allo stesso modo tutto il traffico internet.
Ma il disegno di legge contiene anche delle iniziative nuove, vietando in modo specifico ai fornitori di partecipare a certi tipi di programmi “zero-rating”, (come ad esempio guardare i video di Youtube) in cui determinati contenuti non contribuiscono al limite mensile dei dati.
La Electronic Frontier Foundation ha rilasciato una dichiarazione dove ha definito il disegno di legge “un punto importante per gli stati che cercano di proteggere la neutralità della rete”.
L’ex presidente della FCC Tom Wheeler, che ha gestito le normative dell’era Obama, sostiene il disegno di legge.
“Queste protezioni sono essenziali per la nostra economia e democrazia. La legge SB 822 interviene per proteggere i californiani e la loro economia attraverso il completo ripristino delle protezioni messe in atto nell’ordine di neutralità della rete 2015 “.
Se la legge continua nel suo percorso, i provider non saranno più in grado di ottenere contratti governativi nello stato della California senza rispettare i regolamenti.
“In California, possiamo guidare lo sforzo per ripulire questo caos e implementare protezioni Internet complete e approfondite che mettono gli utenti e i consumatori in primo piano” ha concluso Wiener.
Esistono aziende nel mondo che sono in grado di tracciare gli utenti attraverso il loro cellulare. E la geolocalizzazione non si limita alla città, e nemmeno alla zona, ma alla specifica via e numero civico in cui ci troviamo in quel momento. Quali sono queste aziende? che nomi hanno e come gestiscono i dati in loro possesso?
Ve lo diciamo subito: sono enormi, hanno tecnologie potenti ma quanto a segretezza dei dati sono scivolate clamorosamente più volte.
LocationSmart
La prima si chiama LocationSmart: ha sede negli Stati Uniti e lavora per provider di connettività americani come AT&T, Sprint, T-Mobile e Verizon. “Che ci importa, siamo in Italia!” direte voi. Peccato che l’azienda ha recentemente avuto il permesso di operare anche in Europa e in Italia, per cui la cosa dovrebbe comunque suscitare la vostra attenzione.
Questa azienda ha un tracciamento ultrapreciso sulla specifica posizione degli utenti, e permette di eseguire un controllo in tempo reale: basta raggiungere la pagina dedicata, inserire un nome e un cognome e un numero di telefono da tracciare. LocationSmart a questo punto invia un SMS di verifica al numero inserito chiedendo il permesso di tracciare il dispositivo appoggiandosi alla cella telefonica più vicina, e se ottiene un ok, visualizza in tempo reale la posizione e gli spostamenti.
Peccato che Robert Xiao, uno studente alla Human-Computer Interaction Institute, abbia scoperto un metodo piuttosto facile per riuscire a tracciare gli utenti in maniera anonima e senza passare per la verifica tramite SMS. “Mi sono imbattuto in questa vulnerabilità quasi per caso, e non era così difficile da fare”, ha detto Xiao. “Questa operazione è qualcosa che chiunque potrebbe scoprire con il minimo sforzo. E il succo è che posso rintracciare il cellulare della maggior parte delle persone senza il loro consenso. ”
Senza scendere in dettagli troppo tecnici, Xiao ha eseguito un controllo ripetuto su un numero di cellulare, e dopo pochi tentativi, anche senza sms, ha ottenuto delle coordinate di Google Maps, che gli hanno permesso di seguire silenziosamente la vittima.
Il CEO dell’azienda Mario Proietti, si è affrettato a spiegare: “Il nostro servizio è disponibile per scopi autorizzati. Si basa sull’uso legittimodei dati di localizzazione che avvengono solo sul consenso. Prendiamo sul serio la privacy e accerteremo tutti i fatti e li esamineremo “.
Securus
Nel frattempo, il secondo nome da tenere a mente è Securus Technologies: come ha rivelato il New York Times, l’azienda avrebbe venduto o passato non si sa bene a che titolo, la posizione di ignari utenti ad una stazione di polizia americana.
E fin qui ci starebbe anche, se non fosse che un hacker si sarebbe introdotto nei server di Securus rubando 2.800 nomi utente, indirizzi email, numeri di telefono e password degli utenti Securus. La maggior parte delle credenziali rubate apparteneva proprio alle forze dell’ordine che avevano richiesto i tracciamenti.
Insomma, un pasticcio di sicurezza che ha come vittime finali i nostri numeri di telefono e soprattutto i nostri spostamenti, e le nostre abitudini.
ComCast
Il terzo nome è ComCast: alla maggioranza di voi non dirà nulla, ma negli USA è il numero uno degli operatori via cavo e la sua storia potrebbe riguardare anche noi, visto che sviluppa delle nuove tecnologie pubblicitarie con Mediaset e che vorrebbe addirittura acquisire Sky, che in Italia ha quasi 5 milioni di abbonati.
Ebbene, la stessa Comcast ha rivelato di aver esposto informazioni sensibili sui clienti attraverso un componente vulnerabile del suo sito Web che permetteva di visualizzare addirittura l’indirizzo di casa in cui si trova il router wireless dell’azienda, nonché il nome e la password. Ovvero: qualsiasi hacker che ha ottenuto queste informazioni sa esattamente dove abitiamo.
Queste aziende si comportano male? No, secondo la legge assolutamente no, perchè usano dati attraverso il consenso dell’utente. I principali operatori wireless affermano spesso che non condividono i dati relativi alla posizione dei clienti senza il consenso del cliente o solamente in risposta a un ordine di un tribunale o ad un mandato di comparizione.
Ma basta leggere i regolamenti di queste aziende per accorgersi che semplicemente usando il loro dispositivo wireless i clienti accettano che i loro dati di localizzazione in tempo reale vengano venduti o dati a società terze.
In conclusione: la localizzazione geografica è molto più precisa di quanto non si pensi e le aziende, sempre più vicine anche al mercato italiano, hanno un livello di dettaglio e di controllo immenso.
Perchè sulla nuova normativa GDPR stiamo sbagliando quasi tutto? perchè non l’abbiamo capita.
In quel tempo, le prime normative sulla sicurezza e completezza legale dei siti si limitavano ad esigere la presenza di una pagina per il trattamento dei dati, con l’indicazione e i contatti diretti del titolare. Gli e-commerce dovevano avere la pagine con le politiche di reso e di restituzione, o le condizioni di vendita belle chiare.
Poi, venne il periodo del “bannerino sui cookie“. I cookie che tracciavano il comportamento degli utenti, andavano segnalati con un apposito banner e chi visitava il nostro sito doveva dare esplicito consenso. Fu un periodo “terribile”: domande, richieste, confusione. Su questo Alground intervenì con una intervista esclusiva con il Garante delle Privacy. “Basterà lo scroll della pagina per avere un consenso? o ci vuole un click?” Poi i banner iniziarono a diffondersi e d’altra parte, di ferali multe non se ne sono viste.
Ma il GDPR va ancora oltre. Il regolamento europeo (onestamente difficilissimo da capire) applicato ai siti web, fa sostanzialmente due cose: la prima, estende il concetto di richiesta di permesso molto più in là dei cookie per coinvolgere tutta la gamma completa degli strumenti di monitoraggio. Secondo, sposta completamente la responsabilità ai titolari dei siti. Niente più scuse.
GDPR: amputare i siti o sperare nei tool? Eh no…
Il problema è che stiamo reagendo male. Il primissimo approccio che si legge nei gruppi Facebook o nei blog è “se tolgo questo banner posso non metterlo?” “Se disattivo questo plugin posso fare a meno di richiedere il permesso?“. Insomma, alcuni pensano che la soluzione sia nell‘amputare i propri portali per svicolare dal problema. Ma non è possibile: anche il più elementare degli e-commerce richiede una sfilza di permessi talmente ampia che è impensabile di seguire questa strada.
Bisogna adeguare i siti al GDPR senza sacrificarli.
Poi esistono le soluzioni standard. Todolist da seguire, tool automatici, immensi libri e guide che promettono di aiutare l’utente a mettere il sito a norma. Ma anche questa strada non vale. Non è come per il bannerino dei cookie che basta mettere tutto dentro un plugin e sei a posto. In questo caso la normativa GDPR è talmente complessa e lo spettro dei consensi da ottenere tanto ampio, che non è minimamente pensabile di poter fare qualcosa in automatico.
Tra chi tenta di disinstallare pezzi dei propri siti e chi vuole fare tutto in automatico. La maggior parte dei webmaster non ha capito come funziona
In questo modo si finirà per essere in regola solamente con una parte del GDPR. Questa o quella normativa, questa o quella pagina della legge. Ma la messa a norma definitiva non si ottiene così.
L’unico vero metodo, difficile da accettare perchè non è adatto agli “impazienti” e la stragrande maggioranza dei webmaster lo sono, è quello di personalizzare.
E’ necessario avere un sito a norma con un adeguamento adatto al TUO settore, calibrato per il TUO sito e per le specifiche attività che solamente TU segui. Non ci sono ricette generalizzate, esiste solo una analisi e una stima precisa, con dei consulenti in grado di interpretare il regolamento e adattarlo alla specifica situazione.
Come una lista della spesa che cerchi di soddisfare i gusti di tutta una città: impossibile, perchè ognuno ha i suoi gusti e il suo proprio modo di cucinare.
Personalizzazione, questa è la chiave, l’unica funzionante.
Allarme per i router, i dispositivi che instradano il traffico dei dati delle nostre connessioni internet. Un nuovo malware ha infettato e compromesso in pochissimo tempo oltre 500.000 router in giro per il mondo.
I ricercatori della Ciscohanno spiegato che il malware, chiamato VPN Filter, si sta diffondendo rapidamente in tutto il mondo a partire dall’Ucraina, che sembra essere la terra natale del virus. Gli esperti spiegano che il malware è in grado di mettersi silenziosamente in ascolto di tutto il traffico e dei dati che vengono scambiati, rubando le credenziali di accesso ai siti internet. Ma il malware ha anche delle capacità “distruttive” che permettono al pirata informatico di danneggiare irrimediabilmente il router della vittima a distanza e in pochi minuti.
Anche se non è pronta una lista completa, ai dispositivi vulnerabili all’attacco di VPN Filter appartengono le marche Linksys, Mikrotik, Netgear, e TP-link. I router più esposti al rischio sono quelli casalinghi e per i piccoli uffici.
“Sia le capacità che la diffusione di questa operazione sono piuttosto preoccupanti” spiegano gli esperti. “Secondo le testimonianze dei nostri clienti, stimiamo che il numero di dispositivi infetti sia di almeno 500.000 in almeno 54 nazioni”.
Pericoloso, distruttivo e si diffonde rapidamente
I ricercatori non sanno precisamente come faccia questo virus a infettare così tanti dispositivi in così poco tempo, ma la Cisco ha osservato che questi router sono affetti da diverse vulnerabilità i cui dettagli sono stati comunicati da tanto tempo pubblicamente e che non sono stati adeguatamente corretti.
Al momento, sebbene l’identificazione della sorgente del virus non sia per niente facile, gli esperti della Cisco hanno osservato che l’organizzazione dell’attacco fa chiaramente pensare ad un gruppo di hacker particolarmente efficienti, con l’obiettivo di creare una rete di dispositivi compromessi per vere e proprie campagne di furto dei dati e dietro di loro, si vede chiaramente la mano di hacker dell’est europa.
In particolare il codice di questo virus ricorda diverse versioni del malware BlackEnergy , che è stato responsabile di diversi attacchi in Ucraina negli ultimi anni. Inoltre gli esperti hanno osservato che VPN Filter, un malware potenzialmente distruttivo, sta infettando i router ucraini in maniera veramente allarmante con l’obiettivo di attaccare le infrastrutture portanti della nazione.
Per rimanere al sicuro, i consulenti della Cisco, raccomandano agli amministratori e ai proprietari di piccoli router casalinghi o di piccoli uffici di resettare i dispositivi periodicamente e riportarli alle impostazioni iniziali per limitare la presenza del malware. Nel frattempo, le case di sicurezza stanno lavorando ad una soluzione permanente che potrà essere distribuita agli utenti attraverso un aggiornamento del firmware del router.
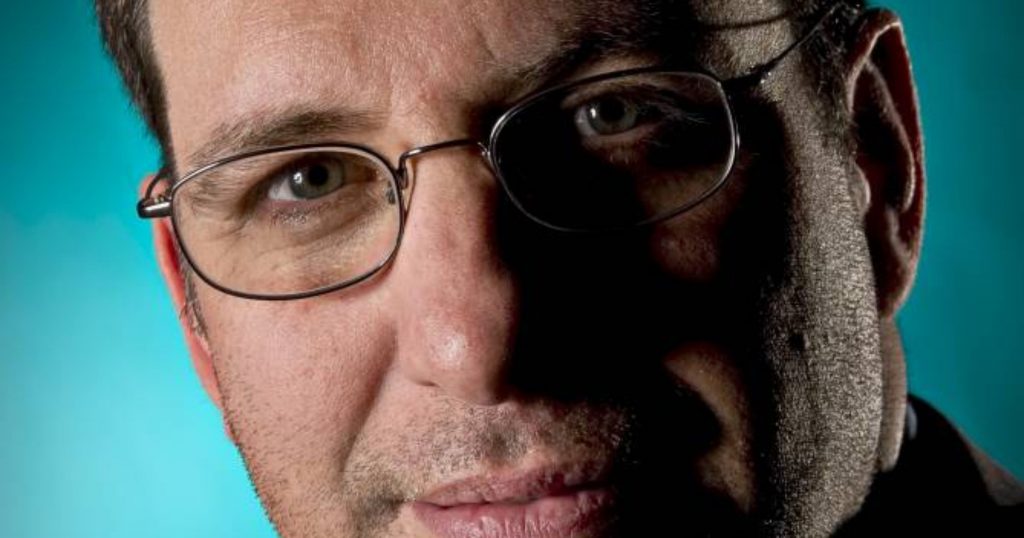
Cosa succede quando l’autenticazione a due fattori, il metodo di sicurezza che invia un sms di conferma sul proprio cellulare, si incontra con un gruppo di hacker guidato da Kevin Mitnick, il pirata informatico numero uno al mondo? Semplicemente, l’autenticazione a due fattori alza bandiera bianca.
Le aziende e i consumatori vengono costantemente invitati ad adottare l’autenticazione a due fattori per aumentare la sicurezza dei login ai vari servizi di cui hanno bisogno. Ma questo tipo di tecnologia, che a prima vista potrebbe sembrare invulnerabile, non è priva di punti deboli.
I pirati informatici stanno infatti trovando dei metodi efficaci per ingannare il sistema, utilizzando l’ingegneria sociale, ovvero delle tecniche che ingannando la vittima e la portano a compiere degli errori per poter sferrare attacchi informatici.
Un nuovo meccanismo di aggressione, realizzato da un gruppo di hacker guidato da Kevin Mitnick, l’hacker più famoso di tutti i tempi, ha dimostrato la sua efficacia nel bucare il sistema di autenticazione a due fattori.
Così Mitnick ha bucato l’autenticazione a due fattori
Tutto si basa su uno strumento che venne sviluppato originariamente dall’hacker Kuba Gretzky, che pubblicò un lungo post nel suo blog aprendo la strada alla nuova tecnologia. Il meccanismo si basa sul typosquatting, una pratica in cui gli hacker creano degli indirizzi URL che sembrano in tutto e per tutto simili a quelli originali, e che riprendono siti web che le persone conoscono e di cui si fidano, ma che sono in realtà pericolosi.
Mitnick ha iniziato la sua dimostrazione aprendo una falsa mail da LinkedIn e visualizzando un indirizzo URL malevolo che differiva solo millimetricamente da uno reale. Coloro che si sono lasciati trarre in inganno dal trucco e hanno cliccato sul link presente all’interno della mail sono stati redirezionati una pagina di login dove dovevano inserire il loro username, la loro password ed eventualmente un codice di autenticazione che veniva inviato allo smartphone.
Quello che ha cambiato le carte in tavola è stata la possibilità da parte del pirata informatico di visualizzare in una finestra separata non solo i dati inseriti a schermo dalla vittima, ma anche il codice a 6 cifre che gli era stato appena spedito sul cellulare.
Kevin Mitnick. Il pirata informatico numero uno al mondo, ha bucato il sistema di autenticazione a due fattori, considerato finora uno dei più sicuri in assoluto
In realtà, gli hacker non utilizzano esattamente le 6 cifre, in quanto non è possibile riutilizzare un codice due volte e se la vittima lo inserisce prima del pirata informatico, questo scade, lasciando l’hacker nell’impossibilità di accedere.
Quello che gli esperti sono stati in grado di fare, è stato piuttosto intercettare i cookie di sessione, (dei piccoli codici per l’identificazione dell’utente ndr). Attraverso la registrazione di questi cookies un pirata informatico non ha più nemmeno bisogno del nome utente e della password o del codice per accedere all’account.
Si può semplicemente inserire la chiave di questo cookie nel browser come se si fosse nei panni dell’utente. Dopodiché, avviando il tool di Gretzky e aggiornando la pagina, si riesce ad entrare nell’account pur senza aver ricevuto il codice di conferma su un dispositivo fisico.
Il sistema non funziona su vasta scala… per fortuna
“Non è la prima volta che l’autenticazione a due fattori viene superata”, racconta Stu Sjouwerman, fondatore e CEO della KnowBe4. “Ci sono almeno 10 modi differenti di superare un autenticazione a due fattori. – spiega Sjouwerman – Sono stati tutti quanti sviluppati in breve tempo e sono conosciuti nel settore, ma non sono stati ancora pubblicizzati alla stragrande maggioranza degli hacker, e per ora sono appannaggio solo di pochi pirati informatici, fra i più esperti.”
Perchè questi attacchi non sono stati utilizzati su vasta scala? Il punto è che per eseguire una procedura di questo tipo bisogna essere degli hacker particolarmente abili, e bisogna preparare manualmente il codice per la specifica persona che si sta attaccando. E’ insomma un attacco one-on-one e non può essere organizzato su vasta scala per coinvolgere una massa di utenti in poco tempo.
Questa, per ora, l’unica salvezza: ma se un domani dovesse essere individuato un metodo per automatizzare il sistema, la sicurezza informatica si troverebbe priva di uno degli strumenti più diffusi ed efficaci… e sarebbe una catastrofe.
Amazon sta vendendo una sistema di riconoscimento facciale alle forze di polizia americana nelle cittadine di Oregon e Orlando per pochi dollari al mese.
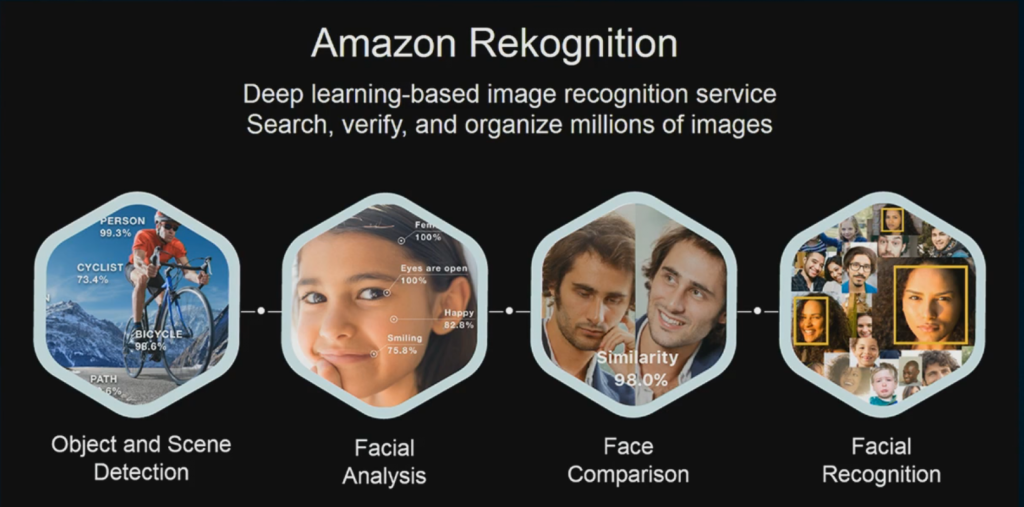
Secondo alcuni documenti che sono stati ottenuti dalla organizzazione per le libertà civili della California del nord, Amazon ha sviluppato e sta vendendo una tecnologia conosciuta come Rekognition, assieme ad altri servizi di consulenza per l’identificazione delle persone.
Così il riconoscimento facciale di Amazon ci identifica uno per uno
I documenti rilasciati indicano nel dettaglio come funziona il software di Amazon: si tratta di un programma in grado di identificare fino a 100 persone all’interno di una folla di migliaia. Ad esempio, l’ufficio di polizia dell’Oregon ha costruito un database di 300.000 immagini di sospetti criminali che Rekognition è stato incaricato di cercare durante manifestazioni ed altri eventi pubblici. Lo stesso meccanismo potrebbe essere installato direttamente su piccole videocamere in dotazione ai poliziotti per identificare immediatamente dei sospettati di cui non potrebbero ricordare i dettagli a memoria.
Al momento attuale non si sa ancora quanti criminali siano stati identificati con questo metodo e quanto Rekognition abbia concretamente aiutato la polizia, né quanto siano accurati i suoi risultati. Ma sembra che la polizia non si stia basando interamente su questo strumento per decidere se fermare o meno una persona, ma che si tratti semplicemente di uno strumento aggiuntivo che può aiutarli nel loro lavoro.
Amazon Rekognition, è in grado di identificare in pochi secondi un viso fra milioni di risultati. E’ già usato dalla polizia americana, ma potrebbe servire anche per pubblicità e siti di incontri
Il servizio sembrerebbe costare dai sei ai dodici dollari al mese.
Amazon ha rilasciato il software Rekognition nel novembre del 2016, con la promessa che i suoi clienti avrebbero potuto sfruttare le tecnologie di intelligenza artificiale per analizzare miliardi di immagini e video ogni giorno, a puri scopi di sicurezza. Allo stesso modo i marketer potrebbero utilizzare il software di riconoscimento facciale per personalizzare la pubblicità, mentre gli sviluppatori di applicazioni per gli incontri potrebbero appoggiarsi al programma per identificare contenuto esplicito o indesiderato condiviso dagli utenti.
L’allarme: violazione della privacy e schedatura senza controllo
Ma a lanciare l’allarme è Nicole Ozer, direttore del gruppo per le libertà civili e tecnologiche della California del nord. “Una volta che un sistema di controllo così potente è stato costruito e sviluppato, non si può più tornare indietro. Potenzialmente, il programma potrebbe essere utilizzato per tracciare dissidenti politici e persone che protestano, o immigrati e spiare chiunque nei paraggi.”
Le due città americane hanno adottato questa tecnologia senza aver avviato alcun confronto con i cittadini nè diramato alcun avviso. Per questo motivo un gruppo di attivisti per i diritti politici ha scritto nei giorni scorsi una lettera chiedendo ad Amazon di interrompere il programma in quanto potrebbe ledere i diritti di riservatezza di tutta la comunità. “Chiediamo che Amazon interrompa questo tipo di collaborazione con il governo, che mette a grave rischio la privacy di tutta la comunità”, si legge nella lettera.
Zahra Billoo, responsabile dei diritti degli islamici americani, uno dei firmatari della lettera che chiede la sospensione del software, spiega che molte persone potrebbero essere fermate perchè riconosciute da Rekognition, ma che queste non avrebbero ancora una condanna definitiva e sarebbero di fatto innocenti fino a prova contraria. Questo significa che un loro inserimento all’interno del database sarebbe una violazione dei diritti civili, in quanto inclusi in un sistema di sorveglianza anche se ancora tecnicamente innocenti e senza avere ancora alcuna condanna passata in giudicato.
Secondo Billoo, Amazon sta contribuendo a questa serie di violazioni rendendo più facile per i poliziotti scannerizzare persone senza dei minimi diritti di privacy.
Amazon: nessuna violazione, nessun abuso
Il portavoce di Amazon, Nina Lindsey ha però cercato di calmare immediatamente gli animi. “Amazon – spiega la responsabile – rispetta tutte le leggi attualmente in vigore e fa un uso responsabile della tecnologia” riferendosi alla Amazon Web Services, la compagnia di software Cloud che si dedica allo sviluppo del programma di riconoscimento facciale. “Nel momento in cui i nostri servizi vengono utilizzati in maniera abusiva da un nostro cliente, interrompiamo immediatamente la possibilità di appoggiarsi alla nostra tecnologia.”
La portavoce ha precisato che la tecnologia di riconoscimento facciale di Amazon ha molti risvolti positivi e che i clienti, le forze di polizia, la stanno utilizzando per individuare persone in luoghi pubblici e per ricercare bambini scomparsi. Ad esempio, durante il matrimonio reale dello scorso fine settimana, alcune divisioni della polizia hanno utilizzato il software Rekognition per identificare gli ospiti del matrimonio, e verificarne la sicurezza.
Nel frattempo, il deputato americano Jeff Talbot ha studiato il funzionamento del programma e ha sottolineato come in realtà le immagini contenute nel database del software siano già pubbliche, e che il programma si limita semplicemente a permettere ai poliziotti di scannerizzare le persone istantaneamente per comparare il loro volto con l’elenco degli attuali sospettati, il che potrebbe essere un contributo molto valido per la sicurezza pubblica.
“Il nostro obiettivo è quello di informare gli agenti di polizia per risolvere i crimini. Non si tratta di uno strumento di sorveglianza di massa o di controllo indiscriminato” – spiega ancora Amazon.
La tecnologia, comunque, sta attirando nuovi clienti. La Axon, produttrice di pistole elettriche e di videocamere indossabili per la polizia, ha dichiarato interesse nell’utilizzare il metodo di riconoscimento facciale sviluppato da Amazon, ricevendo dagli attivisti della privacy analoghe critiche.
Sembra quindi non fermarsi la pioneristica corsa di Amazon. La società guidata da Jeff Bezos, è una delle più grandi compagnie che sta investendo e vendendo intelligenza artificiale come il riconoscimento facciale e lo scanning di immagini per clienti business. Microsoft offre un servizio Rivale chiamato Facial Recognition AI: sembra che quest’ultimo meccanismo abbia addirittura l’abilità di scansire le emozioni sui volti delle persone nel momento in cui lasciano gli Store e i magazzini ufficiali della azienda, ai fini dello studio del comportamento dei clienti.
Nemmeno la chat più sicura del mondo è realmente al sicuro. Gli esperti di sicurezza hanno segnalato la rapida espansione di un malware che raccoglie i file di cache dal servizio di messaggistica istantanea cifrata Telegram.Questo malware è stato visto per la prima volta il 4 aprile 2018, con una seconda variante il 10 aprile.
Mentre la prima versione rubava credenziali e cookie del browser, insieme a tutti i file di testo che trovava sul sistema della vittima, la seconda variante ha aggiunto la capacità di raccogliere la cache desktop e i file di Telegram, nonché le informazioni di accesso per la piattaforma di videogiochi Steam.
La ricerca da parte delle case di sicurezza ha permesso l’identificazione dell’autore di questo malware che ha addirittura pubblicato diversi video su YouTube con le istruzioni su come usare i file raccolti da Telegram. I pirati informatici dietro questo malware utilizzano diversi account di pcloud.com per memorizzare le informazioni rubate.Queste informazioni non sono criptate, il che significa che chiunque abbia accesso a queste credenziali avrà accesso alle informazioni rubate.
Non è un bug di Telegram
Il malware non sta sfruttando alcuna vulnerabilità di Telegram.Influisce sulla versione desktop dell’app, che non supporta le chat segrete e presenta impostazioni predefinite molto deboli.
Le chat segrete, come affermato da Telegram stesso, non sono supportate nelle versioni desktop e web di Telegram.Queste versioni sono basate su cloud, quindi non ci sono capacità di archiviazione locale.Il malware sfrutta la mancanza di chat segrete che è una funzionalità, non un bug vero e proprio.Telegram in versione desktop non prevede la funzione di disconnessione automatica.Questi due elementi insieme sono ciò che consente al malware di intercettare le conversazioni. I produttori di Telegram, hanno infatti precisato il comportamento del loro software su sistemi desktop:
Le chat segrete richiedono una memorizzazione permanente sul dispositivo, cosa che Telegram Desktop e Telegram Web non supportano al momento.Potremmo aggiungere questa possibilità in futuro.Al momento, sia l’app desktop sia quella Web caricano i messaggi dal Cloud all’avvio e li eliminano quando ci si scollega.Dato che le chat segrete non fanno parte del cloud, questo distruggerebbe tutte le tue chat segrete ogni volta che spegni il computer.
Le chat segrete sono anche specifiche del dispositivo e scompaiono se ti disconnetti. Considerando questo, è più pratico tenerle su un dispositivo che porti sempre con te.Se sei preoccupato per la sicurezza delle tue chat sul desktop, tieni presente che sono crittografate e ulteriormente protette dall’infrastruttura distribuita di Telegram. (dal sito Telegram)
Questo non significa che Telegram abbia un bug o che questa tecnica sia applicabile alle Chat Segrete fatte usando le piattaforme mobili. Rimane il fatto che così, con queste impostazioni, il malware lavora liberamente sui dati degli utenti.
Il video del malware
Attraverso le indagini, si è stati in grado di scoprire un video tutorial su come accedere e utilizzare queste informazioni per dirottare le sessioni di Telegram.In breve, nel video il presunto autore del malware ripristinava la cache e mappava i file in un’installazione desktop di Telegram con la sessione aperta.E’ così possibile accedere alla sessione delle vittime, ai contatti e alle chat precedenti.
Le chiavi utilizzate per crittografare i file sui dati desktop di Telegram sono archiviate nei file map*, che sono crittografati solo dalla password dell’utente. Supponendo che l’autore dell’attacco non abbia la password per questi file, non sarebbe difficile creare un meccanismo che permetta di decrittare questi dati.Poiché Telegram utilizza il protocollo AES per la sua crittografia, ovvero un sistema relativamente debole, l’attacco ha ampie possibilità di successo.
L’utente malintenzionato avrebbe accesso ai dati locali memorizzati nella cache.È importante capire che non esiste alcuna garanzia in merito a ciò che realmente viene archiviato localmente.L’unica certezza è che le chat sono archiviate nel cloud.
Il dirottamento di sessioni di Telegram è la caratteristica più interessante di questo malware: sebbene non stia sfruttando alcuna vulnerabilità, è piuttosto raro vedere malware che raccolgono questo tipo di informazioni.Questo malware dovrebbe essere considerato un allarme importante per gli utenti dei sistemi di messaggistica crittografata.
Se paragonata alle grandi reti di bot utilizzate da grandi imprese criminali, questa minaccia può essere considerata quasi insignificante.Tuttavia, questo mostra come lo sfruttamento delle “pieghe” delle impostazioni possa produrre grandi risultati, con un impatto significativo sulla privacy delle vittime.Queste credenziali e i cookie consentono all’attaccante di accedere alle informazioni private su siti Web come, vk.com, yandex.com, gmail.com, google.com, ecc. I campioni di malware analizzati non sono particolarmente sofisticati ma sono efficienti.Non esistono meccanismi di persistenza, il che significa che le vittime eseguono il malware automaticamente, ma non dopo il riavvio del pc.
Come limitare i danni
In attesa che Telegram intervenga con un aggiornamento, è possibile mettersi al sicuro con un software dedicato alla protezione delle comunicazioni come AMP
Amazon, diversamente da quasi tutte le grandi società americane ed internazionali, è guidata da un consiglio di amministrazione interamente di razza bianca e con sole 3 donne su dieci membri. Due grandi aziende di consulenza si sono divise su come votare rispetto questa decisione. La Iss pro e la potentissima Glass Lewis contro. La questione sta diventando davvero spinosa. Amazon non vuole diversità nel suo Cda
Le due principali società di consulenza agli azionisti sono divise su una proposta dell’azionariato Amazon fortemente dibattuta, progettata per spingere la società a considerare di più le donne e le minoranze nei posti di comando.
Questa settimana, i Servizi per gli azionisti istituzionali (ISS) si sono espressi a favore della proposta, il che obbligherebbe Amazon ad includere donne e persone di colore tra i candidati ogni volta che viene aperto un nuovo ruolo di direttore – molto simile alla “Rooney Rule” della NFL. I membri del consiglio di Amazon sono sempre stati bianchi; sette sono uomini e tre sono donne.
“Considerato che l’attuale composizione del consiglio di amministrazione lo rende un elemento anomalo tra i colleghi del settore,” ha affermato la ISS, “gli azionisti trarrebbero vantaggio dall’adozione da parte del consiglio di amministrazione di una politica per garantire candidati diversi“.
Allo stesso tempo, l’altra grande società di consulenza azionaria, Glass Lewis, ha raccomandato che gli azionisti votassero contro la proposta – una presa di posizione che il consiglio di Amazon ha seguito, portando alcuni dipendenti all’interno del gigantesco gruppo a ribellarsi e sentirsi discriminati. Glass Lewis ha precisato che la sua decisione è data dal fatto che il consiglio di Amazon ha già tre direttori donne.
“Riteniamo che razza e genere siano solo due aspetti della diversità“, afferma l’azienda nel suo rapporto Amazon, “e che i consigli di amministrazione dovrebbero essere consapevoli di garantire che tutti i partecipanti, indipendentemente dalla razza o dal genere, possiedano le conoscenze e le competenze necessarie per guiare le prestazioni aziendali e migliorare il valore dell’azienda per gli azionisti “.
Gli azionisti di Amazon hanno tempo fino al 25 maggio per votare sulla proposta in anticipo rispetto alla riunione annuale della società che si terrà il 30 maggio a Seattle. I grandi azionisti istituzionali del mercato pubblico in Nord America guardano spesso a ISS e Glass Lewis per decidere come votare.
All’inizio di questa settimana un gruppo di dipendenti Amazon ha espresso la propria rabbia per la posizione dell’azienda nelle e-mail interne, dove ha anche sfidato la società a spiegare la motivazione della sua decisione.
Cosa accadrebbe se un controllore del garante della Privacy o un altro funzionario controllasse il tuo e-commerce per verificare se è un sito web a norma di legge? dal Trattamento dei dati all’uso dei cookie, fino alla protezione dei dati personali, la soddisfazione dei vari requisiti ed obblighi di legge (tipo la Partita IVA in Home Page) e dulcis in fundo, l’adeguamento al GDPR. Sono molti i particolari in cui ci si potrebbe perdere.
L’ipotesi è reale: utilizzare un e-commerce per incrementare i guadagni è sicuramente un’ottima mossa, ma potresti essere soggetto ad un controllo da parte del garante della privacy o della finanza, che prendono siti web a campione per effettuare che siano a norma.
I siti e specialmente gli e-commerce devono essere in piena regola e a norma. Dal trattamento dati, all’uso dei cookie e GDPR. Noi possiamo aiutarti a rendere il tuo sito web a norma di legge
E non solo, una semplice segnalazione da parte di un tuo concorrente potrebbe portare un ispettore a verificare il tuo negozio online.
E sai cosa potrebbe succedere? Che se trova qualcosa “fuori posto” ti multa!
Prima di iniziare a sviluppare il tuo business su internet, infatti, devi ricordarti di adempiere a tutte le disposizioni previste dalla legge, altrimenti rischierai sanzioni anche molto pesanti.
In questo articolo ti spiegheremo esattamente cosa un ispettore controllerebbe del tuo sito
Sito web a norma di legge: cosa controllerebbe un ispettore
La prima cosa che verrebbe controllata sono i dati e dalle informazioni principali che deve contenere la prima pagina.
Essi, infatti, sono ritenuti fondamentali per consentire l’identificazione dell’azienda che vende sul web.
Un controllore cercherebbe da subito:
Nome (denominazione o ragione sociale)
Domicilio e sede legale
Numero di iscrizione RAE o del Registro d’Imprese
Numero partita iva.
I dati aziendali e sul commercio, la politica di reso e di pagamenti ma anche i modi con cui vengono protetti e gestiti i dati personali
Fondamentale è ricordarti anche di predisporre sempre una comunicazione efficace con il consumatore (sentenza C-298/07 del 2008 Corte di Giustizia Europea).
Un sito web a norma di legge: Trattamento dei dati dei clienti
La seconda cosa che verrebbe verificata sarebbe la presenta dei requisiti di legge in materia di protezione dei dati personali, legge che impone che chiunque sia titolare di un sito web debba pubblicare su di esso l’informativa sulla privacy dei dati personali.
Ciò vuol dire che nella seconda pagina del tuo sito di e-commerce dovrai inserire le norme che regolano la gestione dei dati raccolti attraverso di esso, oltre che una serie di informazioni riguardanti la tua azienda ed il responsabile del trattamento dei dati.
La normativa sui cookie
Elemento importante che farebbe immediatamente allarmare un ispettore: la normativa sui cookie: la cookie policy è fondamentale quando gestisci un sito di commercio elettronico.
Essa stabilisce che tutti i titolari di un e-commerce sono tenuti ad inserire al suo interno una pagina specifica che chiarisca l’uso dei cookie.
Nello specifico, le normative devono essere due ed inserite rispettivamente come banner in home ed in una pagina dedicata.
A tali obblighi legislativi si aggiungono anche:
Gli obblighi informativi prima dell’acquisto (pre-contrattuali ed in fase di ordine);
Pagamenti e consegne (da inserire nel footer);
La politica di reso (dedicare una pagina del sito);
Il diritto di recesso (pagina dedicata);
Conclusione.
Ricorda che è fondamentale prestare attenzione a tutti questi aspetti, per essere certo che il tuo sito web rispetti appieno la normativa europea di riferimento.
Sito web a norma di legge: cosa prevede la normativa europea sul commercio elettronico
Tieni presente che quando si parla di e-commerce, ci si riferisce ad una forma di commercio di beni e servizi, che viene effettuata online ed attraverso particolari piattaforme web.
Le aziende che vendono sul web, inoltre, possono avere come target di riferimento i privati oppure altre aziende.
Ti renderai conto che non potrebbe mai essere una forma di attività libera da ogni tipo di regolamentazione, giusto?
Sicuramente la normativa europea che regola i siti e-commerce non è semplice da comprendere, perché coinvolge varie discipline.
Ci riferiamo:
Al trattamento ed alla protezione dei dati personali;
Alla tutela dei consumatori
Al diritto di recesso
Alla privacy
All’uso dei cookie
Alle informazioni obbligatorie da fornire ai consumatori.
Rileggi con attenzione questi punti, che fanno riferimento ad una serie di decreti legislativiriguardanti il commercio elettronico, perché ognuno di essi può essere oggetto di controllo da parte di un ispettore.
Più avanti ti illustreremo quali sono gli adempimenti fondamentali di cui tener conto, in modo da evitare di incorrere in visite indesiderate e conseguenti multe salate.
È doveroso soffermarci brevemente anche sull’adeguamento alla normativa del GDPR (General Data Protection Regulation).
L’adeguamento del sito web al GDPR, la nuova normativa sui dati personali sviluppata dall’Europa è fondamentale. Noi siamo in grado di offrirti una protezione personalizzata per il tuo sito web
Parliamo di un regolamento europeo, le cui disposizioni sono integralmente obbligatorie ed automaticamente vincolanti sia per i privati che per le Autorità Pubbliche.
Esso è un atto generale con effetti diretti, in quanto non richiede un intervento da parte degli Organi giudiziari per avere efficacia.
Tale regolamento ha come oggetto la protezione delle persone fisiche con particolare riferimento al trattamento dei dati personali ed alla loro libera circolazione all’interno dell’Unione Europea.
L’introduzione del GDPR è arrivata dalla necessità di aggiornare la disciplina riguardante la tutela e protezione dei consumatori ed alla luce delle importanti modifiche tecnologiche ed informatiche che si sono verificate in questi ultimi anni.
Questo provvedimento, dunque, mira a garantire certezza, trasparenza ed uniformità nei trattamenti e nelle responsabilità.
Dall’entrata in vigore di tale normativa, che sarà applicabile in via diretta in tutti i Paesi dell’Unione Europea il prossimo 25 maggio, la protezione dei dati personali e la loro libera circolazione sarà garantita da misure più rigorose.
In quali multe e sanzioni si può incorrere
Ti invitiamo a dare uno sguardo alle sanzioni in cui potresti incorrere, qualora il tuo sito non risultasse conforme alla normativa.
Ad esempio, la mancata pubblicazione della partita iva in home page può essere multata con una sanzione che va da un minimo di 258 euro e fino ad un massimo di 2065 euro.
L’omissione dell’informativa sulla privacy o il suo inserimento errato, invece, è punibile con una multa da 6 mila a 36 mila euro!
E gli importi aumentano ancora di più se non rispetti la legge sui cookie. Pensa che l’installazione dei cookie senza consenso, ti obbliga a versare una multa che va dai 10 mila ai 120 mila euro.
Ma non è ancora finita…le multe per l’omessa o incompleta notifica al Garante, ti potrebbe costare dai 20 mila ai 120 mila euro!
Quindi, occhio ai prossimi suggerimenti che stiamo per fornirti, onde evitare l’esborso di somme molto consistenti.
Hai paura di non essere a posto?
Se sai di non essere in regola con il tuo e-commerce oppure hai il minimo dubbio di aver trascurato uno dei punti che abbiamo appena evidenziato, rivolgiti a professionisti del settore.
Noi di Alground, ad esempio, siamo un portale di sicurezza informatica, nonché, esperti in messa in sicurezza dei siti ed in data protection, in quanto intervistiamo e contattiamo spesso il garante della privacy.
Se vuoi essere sicuro di avere un sito web a norma di legge, contattaci subito per una prima consulenza gratuita!
Hai paura che il tuo sito non sia a norma?
Te lo controlliamo noi gratuitamente e ti indichiamo tutto il necessario per non prendere multe.
Da oggi il tuo sito web può avere tre vantaggi immediati: un hosting ultrasicuro che ti protegge da attacchi hacker, spam e porno che discreditano il tuo sito e ti fanno deindicizzare da Google. Una velocità di livello superiore per un caricamento ultrarapido delle pagine… e soprattutto un adeguamento completo alla normativa europea del GDPR, obbligatoria per aziende e siti web. Niente controlli e niente multe.
L’hosting sicuro per non perdere posizioni Google
In media ogni giorno 15 mila siti vengono attaccati nei più disparati modi. Essi si riempiono di link di spam e di porno: nei casi più gravi le pagine web vengono modificate e codici malevoli vengono inseriti nelle loro strutture.
Il nostro hosting sicuro evita attacchi spam che possono farti escludere da Google
In cosa si traduce tutto ciò? In perdita di posizioni in Google con tutti i danni che ne possono conseguire a livello economico per l’attività e tecnico: quando gli spider del motore di ricerca visitano il sito infatti, rendendosi conto del nuovo contenuto, segnalano automaticamente il problema rendendo vana tutta l’ottimizzazione eseguita fino a quel momento.
E’ proprio qui che interveniamo noi, dando modo al possessore del sito web di evitare tutto ciò offrendo il nostro hosting sicuro. I nostri server sono protetti e gestiti da personale altamente qualificato in grado di affrontare con velocità ed affabilità ogni evenienza. Il nostro servizio comprende:
Migrazione gratuita dal tuo vecchio hosting
Controllo e pulizia del sito
Protezione da hacker, spam e attacchi al database.
Tre semplici attività in grado, da sole, di rendere il sito a prova di malintenzionato e migliorato nelle sue condizioni: un hosting valido e stabile infatti consente di poter avere sempre pagine web online e processi veloci, due caratteristiche basilari per un sito di e-commerce che intende lasciare il segno nel proprio potenziale cliente.
Il servizio di controllo e pulizia del sito permette di avere sempre un codice perfetto e privo di elementi che possano disturbare l’ottimizzazione dello stesso e quindi la sua risalita verso le prime posizioni di ricerca di Google mentre la protezione da hacker, spam ed attacchi al database rappresenta la ciliegina sulla torta di un servizio di per sé già ottimo che punta alla rimozione di tutte quelle minacce che possono rallentare o causare danno ad un’attività commerciale online.
Le tue pagine si caricano velocemente: più utenti, più ordini o contatti dal sito e meno problemi
Ultravelocità delle pagine: il tuo sito si carica in un attimo
Se già questa anteprima del servizio è ritenuta soddisfacente, i due regali che lo accompagnano non potranno che completare la soddisfazione per questa grandiosa offerta e spingere ad un immediato contatto per ottenere informazioni. Il nostro intervento infatti, grazie a stabili server dedicati, renderà il sito così veloce che gli utenti aumenteranno continuamente: il rendimento tecnico di un portale e la sua facilità di utilizzo rappresentano uno dei maggiori motivi di fidelizzazione del cliente e questo si traduce per colui che possiede il sito in un aumento di contatti e di conseguenza di vendite.
L’adeguamento al GDPR: il sito web sempre a norma e sei al sicuro da multe e sanzioni
Ancor più importante il sito verrà da noi adeguato alla nuova normativa europea del GDPR: cosa significa questo? Le nuove norme sulla protezione dei dati sensibili si traducono in specifiche richieste per i possessori di un attività online: adeguarsi allo stesso significa evitare multe e conseguenze negative per gli affari.
Si tratta di un fattore da non sottovalutare, soprattutto per le aziende che si trovano a dover gestire una grande quantità di dati e che possono trovare in un portale web adeguato al Regolamento un valido strumento di guadagno. Abbiamo più volte intervistato il Garante della Privacy, e quindi conosciamo bene il regolamento.
Adeguamento completo alla normativa GDPR e sei completamente al sicuro dalle multe
Cosa si può chiedere di più ad un servizio di hosting e da una squadra di esperti che una copertura importante come questa? La nostra professionalità e preparazione è al servizio del cliente, in modo costante e dedicato al fine di coadiuvarlo nel suo viaggio verso il successo. Il sito di un’attività rappresenta lo specchio della stessa online: deve essere splendente e ben costruito e questo è quello che vi offriamo.
Ottieni il tuo sito sicuro, veloce e a norma di legge GDPR
Un consulente ti dà informazioni gratis su quello che devi fare per stare al sicuro. Contattaci ora!
"Utilizziamo i cookie per personalizzare contenuti ed annunci, per fornire funzionalità dei social media e per analizzare il nostro traffico. Condividiamo inoltre informazioni sul modo in cui utilizza il nostro sito con i nostri partner che si occupano di analisi dei dati web, pubblicità e social media, i quali potrebbero combinarle con altre informazioni che ha fornito loro o che hanno raccolto dal suo utilizzo dei loro servizi.
Cliccando su “Accetta tutti”, acconsenti all'uso di tutti i cookie. Cliccando su “Rifiuta”, continui la navigazione senza i cookie ad eccezione di quelli tecnici. Per maggiori informazioni o per personalizzare le tue preferenze, clicca su “Gestisci preferenze”."
Questo sito web utilizza i cookie.
I siti web utilizzano i cookie per migliorare le funzionalità e personalizzare la tua esperienza. Puoi gestire le tue preferenze, ma tieni presente che bloccare alcuni tipi di cookie potrebbe avere un impatto sulle prestazioni del sito e sui servizi offerti.
Essential cookies enable basic functions and are necessary for the proper function of the website.
Name
Description
Duration
Cookie Preferences
This cookie is used to store the user's cookie consent preferences.
30 days
These cookies are used for managing login functionality on this website.
Name
Description
Duration
wordpress_test_cookie
Used to determine if cookies are enabled.
Session
wordpress_sec
Used to track the user across multiple sessions.
15 days
wordpress_logged_in
Used to store logged-in users.
Persistent
Statistics cookies collect information anonymously. This information helps us understand how visitors use our website.
Google Analytics is a powerful tool that tracks and analyzes website traffic for informed marketing decisions.
Used to monitor number of Google Analytics server requests when using Google Tag Manager
1 minute
_gid
ID used to identify users for 24 hours after last activity
24 hours
_ga_
ID used to identify users
2 years
_gali
Used by Google Analytics to determine which links on a page are being clicked
30 seconds
_ga
ID used to identify users
2 years
__utmx
Used to determine whether a user is included in an A / B or Multivariate test.
18 months
__utmv
Contains custom information set by the web developer via the _setCustomVar method in Google Analytics. This cookie is updated every time new data is sent to the Google Analytics server.
2 years after last activity
__utmz
Contains information about the traffic source or campaign that directed user to the website. The cookie is set when the GA.js javascript is loaded and updated when data is sent to the Google Anaytics server
6 months after last activity
__utmc
Used only with old Urchin versions of Google Analytics and not with GA.js. Was used to distinguish between new sessions and visits at the end of a session.
End of session (browser)
__utmt
Used to monitor number of Google Analytics server requests
10 minutes
__utma
ID used to identify users and sessions
2 years after last activity
__utmb
Used to distinguish new sessions and visits. This cookie is set when the GA.js javascript library is loaded and there is no existing __utmb cookie. The cookie is updated every time data is sent to the Google Analytics server.
30 minutes after last activity
_gac_
Contains information related to marketing campaigns of the user. These are shared with Google AdWords / Google Ads when the Google Ads and Google Analytics accounts are linked together.
90 days
Marketing cookies are used to follow visitors to websites. The intention is to show ads that are relevant and engaging to the individual user.
X Pixel enables businesses to track user interactions and optimize ad performance on the X platform effectively.
Our Website uses X buttons to allow our visitors to follow our promotional X feeds, and sometimes embed feeds on our Website.
2 years
personalization_id
Unique value with which users can be identified by X. Collected information is used to be personalize X services, including X trends, stories, ads and suggestions.
2 years
guest_id
This cookie is set by X to identify and track the website visitor. Registers if a users is signed in the X platform and collects information about ad preferences.
2 years
Per maggiori informazioni, consulta la nostra https://www.alground.com/origin/privacy-e-cookie/