Estremamente tecnologici e dotati di funzioni sempre più avanzate, gli iPhone sono oggi utilizzati come dei veri e propri computer e quindi impiegati non solo per comunicare ma anche per navigare, conservare dati sensibili e per effettuare moltissime altre operazioni, dagli acquisti alle prenotazioni. Dotati generalmente di buoni livelli di sicurezza, anche gli iPhone necessitano tuttavia di app aggiuntive in grado di salvaguardare i dispositivi da una serie di minacce sempre più pericolose e difficili da bloccare con le sole misure standard.
Il mercato delle app di sicurezza per il mondo iOS è oggi molto ampio e offre moltissime soluzioni di protezioni efficaci contro malware, spam e hacker. Ecco, quindi, le cinque applicazioni di sicurezza per iPhone che ogni utilizzatore di iOS dovrebbe avere sul proprio dispositivo.
Monitorare il proprio smartphone con le applicazioni di sicurezza per iPhone
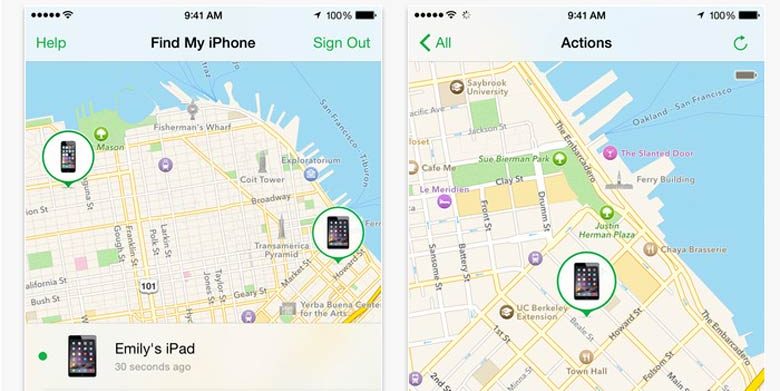
Sebbene non si tratti di una applicazione vera e propria, Find my iPhone è una funzione fondamentale per garantire la sicurezza del proprio device e metterlo “al riparo” in caso di furto o smarrimento.
Si tratta, come detto, di una funzionalità che è possibile attivare direttamente sul proprio iPhone dalla sezione “Impostazioni” e che permette di tracciare i movimenti del proprio iPhone e di controllarlo anche da remoto.
Tra le applicazioni di sicurezza per iPhone non può mancarne una che ci consenta di rintracciare lo smartphone in caso di furto o smarrimento
Usato in associazione a un account iCloud, Find My iPhone permette non solo di tenere traccia del proprio device e quindi di ritrovarlo nel caso di smarrimento o di furto, ma anche di impostare un allarme, di mostrare un messaggio sul display dello smartphone, di bloccare il device o di cancellare tutti i dati (Remote Wipe) prima che questi vengano visualizzati o utilizzati da estranei.
Find My iPhone è quindi una funzionalità di estrema importanza che permette di mantenere il controllo totale sul proprio iPhone anche nel caso di furto o di smarrimento.
Find My iPhone è scaricabile gratuitamente, disponibile in moltissime lingue e compatibile con iOS 8.0 e successivi.
Proteggere la privacy dei dati con le applicazioni di sicurezza per iPhone
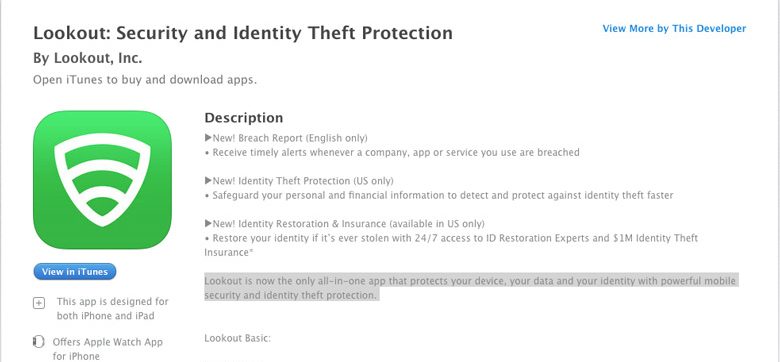
Lookout è una “all-in-one” app appositamente pensata per garantire elevati livelli di protezione non solo del device ma anche dei dati e delle informazioni personali conservati al suo interno.
L’obiettivo, quindi, è quello di dotare l’iPhone di uno “scudo di protezione” completo, capace di salvaguardare la riservatezza dei dati anche nel caso di furti e smarrimenti.
Lookout possiede una serie di funzionalità che per certi versi rendono questa app simile a Find My iPhone, come ad esempio la possibilità di poter tracciare l’iPhone via GPS o di localizzarlo via web utilizzando un account dedicato su lookout.com.
Non solo, questa app permette di impostare un allarme nel caso in cui si rivelino delle attività sospette e di disabilitare il device da remoto.
Tra le applicazioni di sicurezza per iPhone dedicate alla privacy Lookout è una delle più efficaci in quanto è in grado di creare una vera cassaforte di sicurezza per le informazioni
A differenza di Find My iPhone, Lookout possiede però anche una serie di funzioni aggiuntive, altrettanto utili e interessanti.
La versione basic di Lookout, gratuita, permette ad esempio di salvare l’ultima posizione nota dell’iPhone prima che la batteria si esaurisca o venga rimossa. Se si possiede un Apple Watch è inoltre possibile verificare la distanza che separa l’iPhone dall’Apple Watch, ricevendo anche un avviso nel momento in cui si sta per perdere la connessione tra i due dispositivi.
Molto interessanti sono anche le altre funzioni di sicurezza, come quella che avvisa nel caso in cui il device sia esposto a malware o quella che controlla le app al fine di individuare attività sospette. Lookout dà inoltre la possibilità fare un backup di sicurezza dei propri dati su un altro device.
La versione Premium, disponibile al costo di 9.99 dollari al mese o 99.99 dollari all’anno, assicura tutte le funzionalità basic oltre a opzioni aggiuntive, come il backup e l’accesso diretto a questo dall’account Lookout, l’avviso di allarme tramite email che scatta nel caso in cui viene rilevato un comportamento sospetto sul device (Theft Alerts), o il sistema di monitoraggio dei profili social (Social Media Watch) che permette di controllare le informazioni personali e di monitorare la reputazione online inviando un avviso nel caso in cui si venga taggati in post dal contenuto offensivo.
Lookout è compatibile con iOS 8.1 e successivi ed è disponibile in molte lingue.
Gestire le password efficacemente con le applicazioni di sicurezza per iPhone
Tra le cinque applicazioni di sicurezza per iPhone non può mancarne una dedicata alla corretta gestione delle password utilizzate sul proprio device mobile.
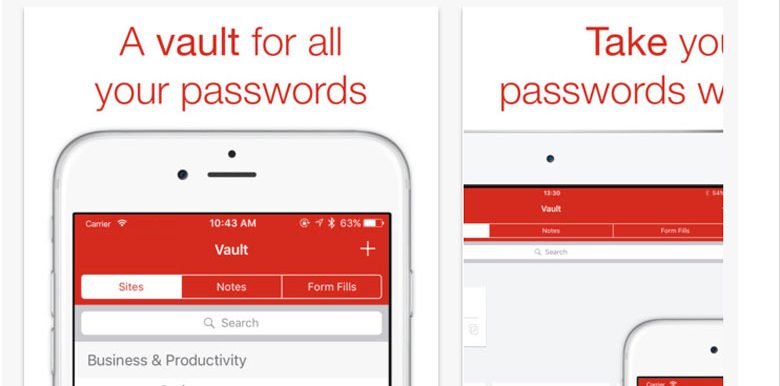
Tra le molte disponibili, LastPass è una delle più conosciute in quanto consente di gestire in maniera semplice ed efficace tutte le password e i login dell’iPhone, semplificando notevolmente i processi di autenticazione sullo smartphone.
Ma come funziona LastPass?
Grazie a questa app è possibile memorizzare password e login, aprire account su e-commerce, creare delle password forti ed efficaci e tracciare le informazioni personali presenti in foto e audio da un’unica schermata, con l’ulteriore vantaggio di dover memorizzare un’unica password per accedere a tutti i servizi.
Basta infatti ricordare e inserire solo la password principale LastPass personale e l’app si occuperà dell’autenticazione e del login di tutti i profili memorizzati.
Applicazioni di sicurezza per iPhone: con LastPass è possibile gestire in maniera più sicura ed efficace tutte le password utilizzate sul proprio smartphone
Quindi, grazie a questa app tutte le password e gli username degli account online sono memorizzati in maniera sicura e “attivati” automaticamente nel momento in cui l’utente decide di accedere a un determinato profilo.
Si ricorda che è anche data la possibilità di sincronizzare le password e i login tra più dispositivi e che il login può essere effettuato anche tramite TouchID.
Altrettanto interessanti le funzionalità offerte per la creazione delle password stesse.
Con LastPass è possibile creare password utilizzando un generatore oppure fissare dei parametri, come la lunghezza, l’uso di maiuscole e minuscole, di simboli, o impostare la funzione di “password vocale”.
LastPass mette a disposizione anche delle funzioni di sicurezza avanzate, come la crittografia dei dati a 256 bit (la encryption key è inoltre conosciuta solo all’utente), l’autenticazione tramite impronta digitale o l’uso di un sistema di autenticazione a due fattori, senza dimenticare la possibilità di ricevere notifiche o di organizzare i siti in cartelle nel proprio Vault.
LastPass, compatibile con iOS 9.0 e successivi, è disponibile gratuitamente nella versione basic, mentre per la versione premium il costo è di 12 dollari all’anno.
Bloccare lo spam con le applicazioni di sicurezza per iPhone
Lo spam è uno dei maggiori fastidi e pericoli per la nostra comunicazione online, quindi è indispensabile dotare anche il proprio iPhone di una buona app di sicurezza contro questo pervasivo fenomeno.
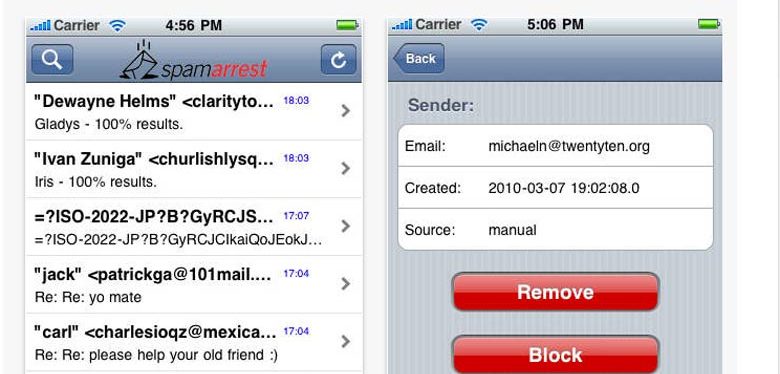
La consultazione delle email avviene oggi soprattutto tramite i device mobile e grazie a Spam Arrest è possibile proteggere la propria casella email da posta indesiderate e malware e garantire, quindi, un uso sicuro della posta elettronica anche da smartphone.
Per proteggersi dallo spam e da email infettate un’applicazione di sicurezza per iPhone molto efficace è Spam Arrest, un vero scudo per la posta indesiderata
Spam Arrest permette di gestire in maniera semplice e intuitiva la posta indesiderata, di creare una lista di “mittenti autenticati” e di richiedere a tutti coloro che inviano una mail di rispondere a una query di sicurezza al fine di verificare la propria identità.
In questo modo ci si protegge dalle email indesiderate o contenenti virus e malware negli allegati, migliorando notevolmente la sicurezza del proprio iPhone che potrebbe essere infettato da un messaggio “compromesso”.
Spam Arrest è disponibile gratuitamente ed è compatibile con iOS 4.2 e successivi.
Privacy protetta con le applicazioni di sicurezza per iPhone
Tra le cinque applicazioni di sicurezza per iPhone è bene inserirne una dedicata alla protezione di tutti i contenuti conservati nello smartphone, contenuti che potrebbero essere rubati e sottratti mettendo a rischio la propria privacy.
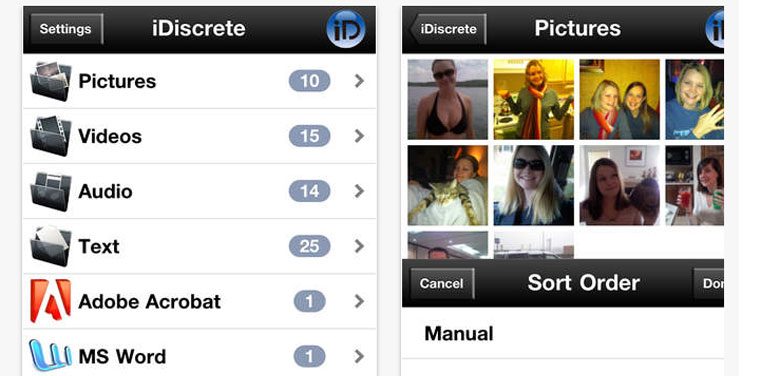
Tra le diverse app oggi disponibili, una particolarmente efficace e completa è iDiscrete grazie alla quale è possibile conservare in una vera e propria cassaforte di sicurezza tutti i dati memorizzati sul proprio iPhone, come video, immagini e documenti.
Questa app funziona in maniera davvero particolare, visto che lo scopo dei suoi sviluppatori era quello di creare un valido sistema di protezione dei dati che fosse allo stesso tempo efficace e discreto appunto.
Applicazioni di sicurezza per iPhone: iDiscrate permette di proteggere foto e file personali da visualizzazioni non autorizzate in maniera efficace e discreta
iDiscrate, quindi, protegge tutti i contenuti dell’iPhone senza “mostrare” che questi stessi contenuti sono protetti.
Questo significa che se una persona non autorizzata tenta di accedere all’applicazione, questa risponde mostrando una falsa schermata “Loading”, inducendo quindi a credere che l’app è in funzione e “nascondendo” la vera natura dell’applicazione stessa.
In sostanza, grazie a iDiscrate gli utenti possono protegge efficacemente i propri dati sensibili utilizzando una app che a occhi estranei non rileverà mai il suo reale scopo, garantendo ulteriore discrezione e riservatezza.
iDiscrate è disponibile al prezzo di 2.99 dollari edè compatibile con iOS 4.0 e successivi.
Gli smartphone aziendali sono molto utilizzati ma altrettanto soggetti a una serie di rischi che è bene valutare, prendendo le opportune precauzioni. Se un’azienda, infatti, consente ai propri utenti di connettersi al network della compagnia, allora è fondamentale valutare i relativi rischi e sviluppare le opportune politiche di sicurezza. Come proteggere uno smartphone aziendale, quindi?
Di seguito illustreremo 10 buone pratiche da adottare per la sicurezza degli smartphone aziendali.
Proteggere uno smartphone aziendale. Tutte le pratiche migliori
Gli smartphone possono essere infettati da malware presenti nella connessione internet aziendale, da qualche PC infetto nel momento in cui vi colleghiamo lo smartphone tramite USB o anche tramite la connessione Bluetooth.
Per queste ragioni è certamente una buona idea richiedere a tutti coloro che sono soliti collegare i propri smartphone di installare un software di sicurezza sui propri devices mobile.
I software di sicurezza per i dispositivi mobile sono oggi disponibili sulle principali piattaforme dedicati agli smartphone e tra i più popolari vi sono Kasperky Mobile Security, Trend Micro Mobile Security, F-Secure Mobile Security e i prodotti della Norton per la sicurezza mobile.
Proteggere uno smartphone aziendale: non bypassare le misure di sicurezza
Molti smartphone consentono di bypassare facilmente i meccanismi di sicurezza per una maggior usabilità da parte dell’utente che, in questo modo, è in grado di settare con una certa facilità il proprio device per la connessione.
Una comodità certo che però “cancella” lo scopo per il quale queste misure di sicurezza sono state previste.
Le impostazioni di sicurezza sono fondamentali per proteggere uno smartphone aziendale, per questo è bene non bypassarle mai
Ad esempio, è molto semplice settare uno smartphone Android con un account Exchange Server nonostante ci venga notificato che sussiste un problema con il certificato.
In questo caso ci viene chiesto di accettare tutti i certificati SSL e acconsentendo è possibile connettersi alla propria email.
Su un device mobile Windows 7 appare il medesimo messaggio ma in questo caso non vi è alcuna opzione per bypassare il problema relativo al certificato.
In questo caso è necessario importare e installare il certificato sul proprio smartphone prima di poter accedere alla casella di posta elettronica. Questa situazione può ovviamente comportare maggiori fastidi per l’utente ma garantisce livelli di sicurezza decisamente maggiori.
Navigare in sicurezza per proteggere uno smartphone aziendale
I Web Browser per la navigazione su smartphone sono decisamente migliorati e divenuti di più facile utilizzo.
Tuttavia, la rete è il principale canale di diffusione di codici infetti e dai dispositivi mobile è più difficile accorgersi, ad esempio, che si sta navigando su un sito di phishing.
E’ sempre consigliato installare un firewall dedicato per proteggere uno smartphone aziendale e navigare con sicurezza
Il malware può così essere facilmente diffuso alla rete aziendale dallo smartphone, per questo per proteggere la rete aziendale è fondamentale utilizzare un firewall che sia in grado di ispezionare approfonditamente i pacchetti del traffico mobile.
Proteggere uno smartphone aziendale con un wi-fi sicuro
Molti smartphone moderni utilizzano le reti 3G o 4G quando sono connessi a un network Wi-Fi.
Nel caso in cui gli utenti connettano i propri smartphone a una rete Wi-Fi non sicura possono essere soggetti ad attacchi.
Così se alcune informazioni riguardanti la rete aziendale, come ad esempio la password, sono custodite sullo smartphone, si potrebbe incorrere in un grave problema di sicurezza.
Supponiamo, infatti, che un utente si connetta alla rete aziendale utilizzando una rete Wi-Fi pubblica, i rischi di sicurezza per l’intera azienda sarebbero elevati.
Si potrebbe, quindi, consentire agli utenti di connettersi alla rete aziendale solo via SSL VPN, in modo da criptare i dati in transito dallo smartphone alla rete aziendale e impedendone la “lettura” nell’ipotesi in cui venissero intercettati.
Mettere in sicurezza i dati per proteggere uno smartphone aziendale
Proteggere uno smartphone aziendale significa anche prestare grande attenzione ai dati in esso custoditi.
Nel caso in cui si conservino dei dati relativi al lavoro sul proprio smartphone è indispensabile criptarli, sia che questi vengano custoditi nella memoria interna del cellulare sia che vengano archiviati su una memory card.
In un recente articolo è stato evidenziato come ben il 64% degli utenti non pensi a criptare i dati confidenziali presenti sui propri smartphone, mentre, di contro, ben il 76% degli utenti accede a informazioni sensibili tramite i device mobile.
In passato, la mancanza di questa misura di sicurezza sui dispositivi mobile poteva essere giustificata con il fatto che era necessario un certo livello di potenza per criptare i dati a fronte di processori troppo lenti presenti sugli smartphone.
Oggi, al contrario, gli smartphone sono dotati di hardware molto più potenti che rendono più agevole la possibilità di criptare i dati sensibili sui dispositivi mobile.
Criptare i dati sensibili e privati è fondamentale per proteggere uno smartphone aziendale da furti o visualizzazioni non autorizzate
Non si deve, inoltre, dimenticare che sugli smartphone vi sono i dati memorizzati nella cache delle applicazioni in continua esecuzione; molte applicazioni mostrano gli update sullo schermo dello smartphone e potrebbero contenere quindi anche dei dati confidenziali.
Questa è un’altra buona ragione per proteggere il proprio smartphone aziendale con una password, così, ad esempio, nel caso di furto o smarrimento è possibile resettarlo ed evitare dunque che qualcuno acceda ai nostri dati personali.
Utilizzare PIN e password per proteggere uno smartphone aziendale
Gli smartphone ci seguono ovunque e sono quindi facilmente soggetti a furti o smarrimenti, con l’elevato pericolo che qualcuno possa avere accesso fisico al nostro device.
Inoltre è prassi abbastanza diffusa quella di scambiare il proprio smartphone con gli altri membri della famiglia o di prestarlo, per un certo periodo di tempo, a un amico. Se questi cellulari sono configurati con una mail aziendale o un software VPN configurato per la connessione al network aziendale, ad esempio, allora si potrebbe incorrere in un grave problema di sicurezza.
L’impostazione di un PIN o di una password permette di proteggere uno smartphone aziendale da accessi indesiderati al proprio dispositivo e dalla visualizzazione di dati personali da parte di estranei
Una misura di sicurezza basic è quindi richiedere agli utenti di proteggere i propri smartphone impostando un PIN o una password per avere accesso al sistema operativo sia quando il cellulare viene accesso che quando viene bloccato.
Molti smartphone includono questa funzione ma molti utenti preferiscono non utilizzarla per non dover inserire la password o il PIN ogni volta che accendono il telefono.
PIN e la password sono, invece, misure di sicurezza fondamentali per evitare che una persona estranea o un ladro che ci ha sottratto il cellulare possa avere accesso alle nostre informazioni personali.
Riguardo agli smartphone, alcuni potrebbero presentare delle carenze rispetto a questo punto.
Ad esempio uno smartphone Android 2.0.1 soffre di un bug che permette di accedere al device senza inserire il PIN semplicemente premendo il pulsante indietro all’arrivo di una chiamata. L’iPhone presentava una debolezza simile nelle versioni 2.0.1 e 2.0.2 che, in pratica, permetteva di aggirare le misure di sicurezza premetto il tasto delle chiamate di emergenza e facendo doppio click sul pulsante Home.
Le migliori pratiche di sicurezza per proteggere uno smartphone aziendale
La sicurezza degli smartphone in ambito business richiede, quindi, un duplice approccio: proteggere gli smartphone e proteggere la rete aziendale.
Cerchiamo dunque di riassumere tutti i consigli dati in precedenza facendo una sorta di check list di tutte quelle buone pratiche che è indispensabile mettere in campo per garantire un adeguato livello di protezione sia dello smartphone che della rete aziendale.
Ecco le 10 “buone pratiche” da tenere sempre a mente:
Utilizzare un PIN o una password per proteggere uno smartphone aziendale
Utilizzare PIN e password forti
Criptare i dati conservati sugli smartphone
Installare sugli smartphone dei software di sicurezza dedicati in modo da proteggere i device da virus e malware
Chiudere le applicazioni che non si utilizzano (in questo modo non solo si limitano gli attacchi ma si incrementa anche la durata della batteria dello smartphone)
Spegnere il Bluetooth, il Wi-Fi e il GPS quando non vengono utilizzati
Connettersi alla rete aziendale tramite SSL VPN
Implementare la sicurezza degli smartphone anche con software di monitoraggio e di gestione dedicati
Alcuni smartphone possono essere configurati utilizzando dei parametri personali di gestione così da impedire la visualizzazione, la copia o l’inoltro di dati personali da parte di estranei
Considerare con la dovuta attenzione la possibilità di far connettere gli smartphone dei dipendenti alla rete aziendale
Il settore dell’e-commerce è in costante crescita e sta assumendo un peso sempre più preponderante nel mercato, oltre a modificare le abitudini dei consumatori. Col tempo si è quindi assistito a un vero e proprio boom dei siti e-commerce, una crescita che ha però portato anche a interrogarsi sul parallelo sviluppo del diritto per la regolamentazione di questo comparto chiave. Quali sono, dunque, le norme che regolano questo settore e quali le note legali di un e-commerce realmente “in regola”?
L’apertura di un negozio online può ampliare notevolmente il proprio business e la platea dei propri clienti, ma è indispensabile ricordarsi di adempiere a tutte le disposizioni previste per legge, al fine di evitare sanzioni anche molto pesanti.
Per rendersi conto di quanto potrebbe costare non prestare la dovuta attenzione alle note legali di un sito e-commerce, basta dare uno sguardo alle multe previste in caso di infrazioni.
La mancata pubblicazione della partita IVA in home page, ad esempio, può essere sanzionata con una multa che va da un minimo di 258 euro sino ad un massimo di 2.065 euro, mentre l’omissione dell’informativa sulla privacy o il suo non idoneo inserimento può essere punito con una sanzione che va da un minimo di 6.000 euro a un massimo di 36.000 euro.
Multe ancora più salate sono invece previste per il non rispetto della normativa sui cookies.
Si va da una sanzione dai 6.000 ai 36.000 euro nel caso di informativa omessa o non idonea, mentre l’installazione di cookies senza consenso comporta una multa dai 10.000 ai 120.000 euro. Ancora più pesanti le sanzioni per l’omessa o incompleta notifica al Garante, punite con importi dai 20.000 ai 120.000 euro.
Note legali di un e-commerce. Quali pagine inserire per essere in regola
L’e-commerce è una specifica forma di commercio di beni e servizi effettuata per via elettronica attraverso delle piattaforme web sulle quali il venditore carica il proprio catalogo di prodotti o servizi per consentirne la consultazione da parte del compratore.
L’e-commerce può essere di due diverse tipologie tenendo conto del profilo del cliente; si parla quindi di “Business to Consumer” (B2C) per le aziende che vendono ai privati e di “Business to Business” (B2B) per le aziende che vendono ad altre aziende.
Note legali di un e-commerce: l’e-commerce può essere di due tipologie, aziende che vendono ad altre aziende (B2B) e aziende che vendono ai privati (B2C)
La normativa che regola i siti e-commerce è abbastanza complessa in quanto coinvolge discipline diverse come ad esempio la tutela dei consumatori, il trattamento e la protezione dei dati personali, oltre alle disposizioni specifiche per il commercio elettronico.
Gli obblighi per la gestione di un sito e-commerce, infatti,fanno riferimento al codice civile, alla normativa sul commercio elettronico (D.Lgs.70/2003), alle disposizioni relative ai contratti stipulati al di fuori di esercizi commerciali e al recesso (cd. Codice del Consumo D.Lgs 206/2005 e successive modifiche), alla normativa in materia di privacy (Codice in materia di protezione dei dati personali), senza dimenticare la direttiva europea 2009/136 (Cookie Law), che fornisce dei chiarimenti relativamente all’utilizzo dei cookie e alle informazioni che è necessario fornire ai consumatori.
Quali sono, dunque, le norme che un sito e-commerce deve rispettare sia relativamente alla legge italiana che a quella europea?Quali le note legali di un e-commerce che devono necessariamente comparire sulle piattaforme web?
Note legali di un e-commerce. I dati e le informazioni principali
La normativa e-commerce stabilisce una serie di adempimenti informativi che hanno al centro la trasparenza e, quindi, la tutela degli utenti.
La prima pagina da predisporre all’interno di un e-commerce riguarda proprio questo tipo di dati e di informazioni, ritenute fondamentali per consentire l’identificazione della società.
I dati obbligatori sono:
Nome, denominazione o ragione sociale
Domicilio e sede legale
Numero di iscrizione al RAE(Repertorio Attività Economiche) o al registro delle imprese
Numero Partita IVA
E’ bene ricordare che la partita IVA deve necessariamente essere riportata nella home page, mentre le altre informazioni, come la sede o il numero di iscrizione, possono comparire anche in altre pagine del sito (solitamente si inseriscono tutte queste informazioni nel footer così che compaiano in ogni pagina del portale).
In aggiunta, la Corte di Giustizia Europea ha stabilito con la sentenza C-298/07 del 2008 che chi opera nel commercio elettronico deve sempre predisporre una comunicazione efficace con il consumatore, il quale, quindi, deve avere facoltà di contattare il venditore anche prima della stipula di un contratto.
Note legali di un e-commerce: la Privacy Policy e il trattamento dei dati
Chi gestisce un sito e-commerce si trova, ovviamente, ad acquisire e a trattare i dati personali dei propri clienti e deve, quindi, sapere in che modo gestire tali dati e conoscere dettagliatamente le disposizioni di legge in merito.
Note legali di un e-commerce: la Privacy Policy deve essere sempre presente su un sito di commercio elettronico ed è bene prevedere una pagina dedicata
Il Codice in materia di protezione dei dati personali (D.Lgs n.196/2003) dispone che tutti coloro che sono titolari di un sito web devono pubblicare sullo stesso l’informativa sulla privacy dei dati personali, dedicando a questa una intera pagina che sia facilmente rintracciabile dall’utente.
Questo significa che la seconda pagina da inserire nel vostro e-commerce dovrà riguardare il trattamento dei dati dei clienti, specificando non solo le norme che regolano la gestione dei dati raccolti attraverso il sito ma anche una serie di informazioni attinenti all’azienda e al responsabile del trattamento degli stessi.
In primo luogo è bene precisare che per dati personali si devono intendere tutti quei dati che consentono, anche in associazione ad altri, di risalire all’identità di una persona, ricomprendendo quindi non solo quei dati acquisiti automaticamente (come l’indirizzo IP) ma anche tutti quei dati che vengono forniti direttamente dall’utente in fase di acquisto o di conclusione di un contratto.
Cosa deve contenere la pagina dedicata alla Privacy Policy?
In linea di massima una Privacy Policy deve sempre contenere:
Titolarità del trattamento
Conferimento dei dati obbligatorio o facoltativo
Trattamento dei dati personali
Modalità di cancellazione dei dati
Eventuale trasferimento dei dati a terzi
Ricordiamo che il titolare del trattamento dei dati viene solitamente identificato con il titolare del sito e che la pagina della Privacy Policy deve essere richiamata tramite un link anche nelle sezioni in cui i dati vengono raccolti, come ad esempio la pagina dell’ordine.
Per quanto riguarda il consenso da parte dell’utente questo si esprime in due modalità:
Modalità diretta, tramite cioè un “check” di accettazione esplicita
Modalità indiretta, solitamente con una dicitura del tipo “con l’invio del form si accetta l’informativa sulla privacy”
Per i siti e-commerce la finalità del trattamento è volta solitamente alla conclusione del contratto o dell’acquisto, il che significa che nel caso di finalità differenti, come l’invio di e-mail pubblicitarie o la profilazione, sarà necessario richiedere all’utente un consenso separato ( o un consenso unico per la cosiddetta finalità di marketing diretto).
Note legali di un e-commerce: la normativa sui cookie
Tra gli aspetti di maggiore attualità relativamente agli obblighi dei siti web, vi è certamente la legge sui Cookie, divenuta obbligatoria dal maggio 2015 con la direttiva UE n.136/2009, recepita dal provvedimento del Garante per la Privacy n.229/2014.
Si tratta di una normativa che in pratica stabilisce che tutti i titolari di un sito web devono inserire all’interno del sito una specifica pagina che chiarisca l’utilizzo dei cookie sul sito stesso.
Note legale di un e-commerce: la normativa sui cookies prevede una serie di adempimenti che devono essere rispettati per evitare di incorrere in multe salate
La normativa sui cookies prevede la predisposizione di due diverse informative, la prima da inserire come banner in home (riproposto anche nelle altre pagine del sito), la seconda da inserire in una pagina dedicata. La terza pagina del vostro e-commerce, quindi, dovrà prevedere la presenza dell’informativa estesa sui cookie nella quale è necessario inserire:
Elementi previsti dal codice
Finalità e tipologia di cookies
Moduli di consenso per delle parti terze
Richiamare la possibilità per gli utenti di manifestare le diverse opzioni sui cookies anche attraverso le impostazioni del browser utilizzato per la navigazione
L’informativa breve sarà presente, come detto, come banner in home nel quale bisogna precisare che il sito utilizza i cookie e che l’utente ha la possibilità di negarne l’installazione. Nel banner, inoltre, deve essere presente anche un link all’informativa completa.
Note legali di un e-commerce: come impostare il banner sui cookie
Il Garante della Privacy è intervenuto con una serie di precisazioni in merito all’utilizzo dei cookies all’interno di un sito. La prima fondamentale distinzione individuata dal Garante attiene alla tipologia dei cookies utilizzati, classificati in tre diverse tipologie:
Cookie tecnici
Cookie di profilazione
Cookie di parte terze
prescrivendo per ognuno di essi regole informative e usi diversi da parte degli editori.
Per i cookie tecnici, indispensabili per il funzionamento del sito, il Garante ha disposto che bisogna solo darne informazione nella Privacy Policy (senza banner quindi), anche nel caso in cui si tratti di cookie analitycs (usati per le statistiche), che non coinvolgono terze parti. Il provvedimento del Garante ha anche precisato che il banner e il blocco dei cookies non sono previsti anche nel caso di cookie analitycs che coinvolgano le terze parti, a patto però che i dati siano privati da elementi identificativi e che la terza parte non incroci i dati.
Questo significa che in presenza di cookie analitici di terze parti di carattere identificativo, il sito deve necessariamente utilizzare sia il banner che il blocco preventivo dei cookie. Stesso discorso vale per i cookie di profilazione appartenenti alle terze parti, mentre per i cookie profilanti usati direttamente dal sito è indispensabile non solo esporre il banner e bloccare preventivamente i cookie ma anche dare notifica del trattamento al Garante.
Per quanto riguarda il consenso dato dall’utente, il Garante chiarisce che la prosecuzione della navigazione (con click sul banner, al di fuori di esso o con il semplice scroll) è da considerarsi come assenso all’uso dei cookie.
I proprietari di siti hanno l’obbligo di conformarsi alla normativa sui cookies, incorrendo in pesanti sanzioni nel caso di mancato adeguamento.
In particolare, nel caso di informativa omessa o non idonea la sanzione amministrativa può andare da 6.000 a 36.000 euro, mentre l’installazione di cookies senza consenso comporta una sanzione dai 10.000 ai 120.000 euro. La omessa o incompleta notifica al Garante viene invece sanzionata con una somma che va dai 20.000 ai 120.000 euro.
Note legali di un e-commerce: obblighi informativi prima dell’acquisto
Il nuovo codice del consumo, che ha armonizzato la normativa italiana con quella europea, ha cercato di porre al centro delle disposizioni la necessità di informare il cliente in maniera dettagliata.
Per tale ragione sono stati fissati una serie di obblighi informativi sia pre-contrattuali che in fase di ordine, i primi da inserire in pagine informative generali ( una pagina del tipo “Condizioni di vendita generali”), i secondi da visualizzare all’interno della pagina dell’ordine.
Note legali di un e-commerce: fondamentale è adempiere agli obblighi informativi pre-contrattuali fornendo agli utenti tutte le informazioni previste
Gli obblighi informativi pre-contrattuali devono includere:
Informazioni sul venditore
informazioni e descrizione dettagliata del prodotto
Informazioni sui prezzi e costi aggiuntivi (comprensivi di imposte e spese di spedizione)
Oltre a questi, esistono poi altri obblighi a carico del venditore, da rispettare prima e immediatamente dopo l’inoltro di un ordine.
Tutte queste informazioni non possono essere inserite in una pagina specifica, ma devono essere presenti nella pagina che descrive il prodotto, e nel percorso dedicato all’ordine nella quale si ricorda che deve essere presente anche un pulsante che specifichi che si tratta di un ordine con pagamento, poiché in caso contrario l’utente non è vincolato al contratto di acquisto.
Nel dettaglio, nella fase immediatamente precedente all’acquisto di un bene o di un servizio è indispensabile fornire al consumatore:
Informazioni esaustive sul prodotto o servizio
Prezzo, comprensivo di imposte e altri costi aggiuntivi
Costi totali ed eventuale periodo di fatturazione
Modalità di correzione di eventuali errori in fase di ordine
Conclusa la fase di acquisto il venditore è tenuto a inviare al consumatore una conferma della conclusione del contratto o dell’acquisto, generalmente via e-mail ma anche con documenti cartacei, nella quale indicare:
I dettagli e i dati relativi alle condizioni generali del contratto
Caratteristiche del bene o del servizio, prezzo, modalità di pagamento
Diritto di recesso
Note legali di un e-commerce: pagamenti e consegne
In un sito e-commerce è poi necessario inserire un’altra pagina, generalmente nel footer, dove si indicano i dati relativi alle modalità di pagamento e alle consegne.
Note legali di un e-commerce: molto importante è dare una adeguata e completa informazione relativamente alla consegna e ai pagamenti
Per quanto concerne la consegna generalmente nel footer si indicano solo i nomi dei corrieri utilizzati, dedicando poi una pagina di approfondimento nella quale devono essere fornite informazioni aggiuntive come:
Modalità di spedizione
Tempi di consegna
Corrieri
Costi
Copertura territoriale delle consegne
Opzioni di spedizione
Informativa su cosa fare nel caso di smarrimento del pacco
Eventuali modalità per tracciare il pacco
Stesso discorso vale per le modalità di pagamento.
Nel footer è sufficiente inserire i metodi di pagamento accettati, mentre in una pagina dedicata bisognerà fornire informazioni ulteriori relative alle diverse opzioni di pagamento (pagamento alla consegna, carte di credito, pagamenti anticipati, paypal etc.).
Note legali di un e-commerce: la politica di reso
Molto importante è anche fornire tutte le informazioni per i resi dei prodotti, informazioni alle quali è bene dedicare una pagina del sito. Solitamente le disposizioni relative al reso sono richiamate anche nel footer con un link in modo da renderle facilmente accessibili a tutti gli utenti.
Nella pagina relativa al diritto di reso è bene indicare:
Modalità di reso
Modalità di cambio
Servizi di reso disponibili
Eventuale iter da seguire nel caso in cui non sia possibile effettuare il reso come indicato (a causa ad esempio dello smarrimento della ricevuta del prodotto)
Note legali di un e-commerce: il diritto di recesso
Nelle condizioni di vendita di un sito e-commerce, e in una pagina dedicata, devono sempre essere contenute delle precise informazioni relative alla possibilità per il consumatore di esercitare il diritto di recesso.
A tal proposito si stabilisce che il consumatore abbia diritto a recedere dal contratto entro un tempo di 14 giorni, senza dover sostenere costi aggiuntivi per la restituzione del bene e senza dover indicare alcuna motivazione.
Per esercitare il recesso è necessario che il consumatore informi il venditore della volontà di recedere entro il termine stabilito o utilizzando un apposito modulo presente sul sito o presentando una dichiarazione in merito.
Il venditore è tenuto a rimborsare il consumatore entro il termine di 14 giorni dalla “manifestazione” della volontà di recedere.
E’ bene ricordare che esistono delle eccezioni al diritto di recesso appena illustrato come i beni su misura, i beni deteriorabili o soggetti a veloce scadenza, i beni sigillati che non possono essere restituiti una volta aperti per motivi igienici o sanitari, le riviste e giornali e così via. Nell’ipotesi in cui il diritto di recesso non sia stato chiaramente illustrato o non sia presente, allora il consumatore ha diritto di recedere entro 12 mesi.
Note legali di un e-commerce: conclusioni
Da quanto visto risulta evidente come le note legali di un e-commerce devono essere precise, esaustive e rispettare tutte le disposizioni di legge relativamente a diversi aspetti, dall’informazione generale al trattamento dei dati, dalle condizioni contrattuali all’uso dei cookie. Ricapitolando, le pagine minimamente indispensabili per essere a norma sono:
Informazioni sulla azienda
Privacy Policy e trattamento dati
Gestione dei cookie
Banner per il consenso a cookie di terze parti
Ordini sul sito e informazioni sui prodotti
Pagamenti e consegne
Resi e rimborsi
Diritto di recesso
E’ quindi fondamentali per tutti coloro che operano nel commercio elettronico prestare una grande attenzione a ognuno di questi aspetti grazie ai quali si regolamenta il settore e si tutelano i diritti dei consumatori.
Come gli altri CMS, anche la sicurezza del login di Drupal è soggetta ad attacchi e tentativi di violazioni abbastanza capillari che, di volta in volta, assumono connotazioni e bersagli differenti. Tra i più diffusi e “democratici” ci sono certamente gli attacchi brute-force che mirano a scovare le credenziali di accesso con la finalità di arrecare un danno.
Si è detto “democratici” in quanto questo tipo di violazioni possono interessare davvero tutti, dal piccolo blog personale a un sito strutturato e di più grandi dimensioni. La sicurezza del login di Drupal è quindi una priorità per chiunque si trovi ad utilizzare questo CMS opensource.
Cerchiamo, quindi, di capire in che modo migliorare la sicurezza del login di Drupal adottando una serie di accorgimenti “standard” o facendo ricorso a “strumenti” dedicati.
Sicurezza del login di Drupal: inizia da username e password
Ogni volta che si parla della sicurezza del login si fa immediatamente riferimento alla “forza” delle credenziali di accesso.
Potrebbe, quindi, sembrare un consiglio banale quello di scegliere una username e una password di difficile individuazione ma in realtà si tratta di uno step imprescindibile e forse neanche così scontato.
Per pigrizia o abitudine, infatti, molto spesso gli utenti tendono a utilizzare un username e una password “semplici”, vale a dire di comune utilizzo o contenenti delle informazioni facilmente rintracciabili come nomi propri, date di nascita, nomi di città e così via.
Ancora abbastanza diffusa è poi la tendenza a riutilizzare le password, a preferire quelle di facile memorizzazione (come la famigerata “123456”) o, addirittura, ad impiegare quelle di default, senza pensare che in questo modo si sta mettendo seriamente a rischio la sicurezza del proprio sito.
Sicurezza del login di Drupal: il primo passo è scegliere una combinazione username/password forte e di difficile individuazione
Il primo e fondamentale avvertimento è quindi quello di prestare grande attenzione alla scelta delle credenziali di accesso, specialmente se si è amministratori.
Anche per Drupal è possibile migliorare la sicurezza delle credenziali di accesso, evitando innanzitutto di usare “admin” come username amministratore. Abbiamo già illustrato la pericolosità di una scelta di questo tipo, dunque è fondamentale adottare un username nuovo per l’amministratore, aggiornandolo direttamente nella dashboard.
Discorso simile va fatto per le password la cui vulnerabilità potrebbe rappresentare un serio problema per la sicurezza dell’intero sito.
Per scegliere in maniera corretta una password, cercando di limitarne al massimo la debolezza, ci sono una serie di “buone pratiche” che è consigliato seguire.
In primo luogo la password deve essere abbastanza lunga e utilizzare tutti i caratteri a disposizione, quindi lettere, numeri e caratteri speciali, oltre a maiuscole e minuscole. Per lunghezza si intende una password di almeno 9 caratteri (come minimo), mentre la complessità è data appunto dalla combinazione di caratteri diversi che ne rendono molto più difficile la decriptazione.
Un valore aggiuntivo viene poi dato dalla “casualità” e questo perché la maggior parte dei cracker conosce i patterns di costruzione di una password comunemente utilizzati e possono, quindi, facilmente identificarli.
Sicurezza del login di Drupal: l’autenticazione a due fattori
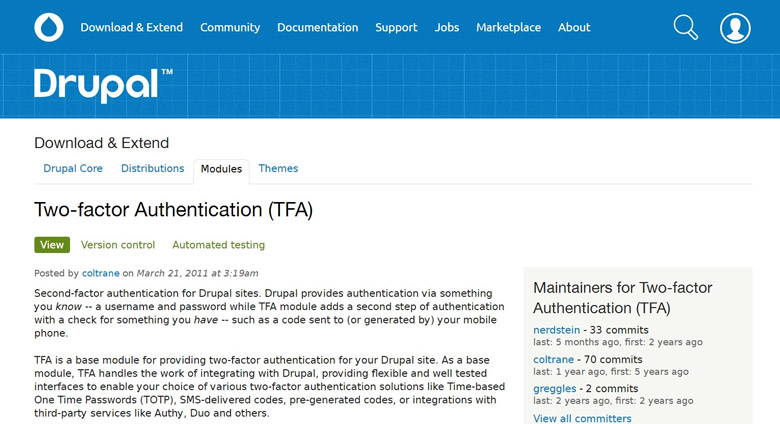
Anche per la sicurezza del login di Drupal, uno dei “metodi” più efficaci e semplici è Two-Factor Authentication (TFA), grazie al quale è possibile aggiungere un ulteriore fattore di autenticazione per avere accesso al sito.
Grazie a questa “policy”, quindi, è possibile evitare accessi indesiderati al proprio sito anche nel caso in cui le credenziali di accesso vi siano state sottratte, poiché questo secondo fattore di autenticazione è di difficile individuazione in quanto inviato via sms sul cellulare del destinatario.
Sicurezza del login di Drupal: grazie al modulo Two-Factor Authentication è possibile aggiungere un ulteriore fattore di autenticazione
Per Drupal esistono una serie di moduli che consentono di abilitare questa funzione; tra questo uno dei più noti è Two-Factor Authentication che, in pratica, consente di avere accesso all’area admin solo aggiungendo questo secondo fattore di autenticazione.
Il modulo si presenta abbastanza completo e offre all’utente una buona varietà di scelta relativamente al secondo fattore di autenticazione (One Time Passwrods, codice via SMS, codici pre-generati etc.).
Sicurezza del login di Drupal: utilizza i moduli di sicurezza
Abbiamo già accennato alla possibilità di poter utilizzare una serie di moduli per incrementare i livelli di sicurezza del login di Drupal.
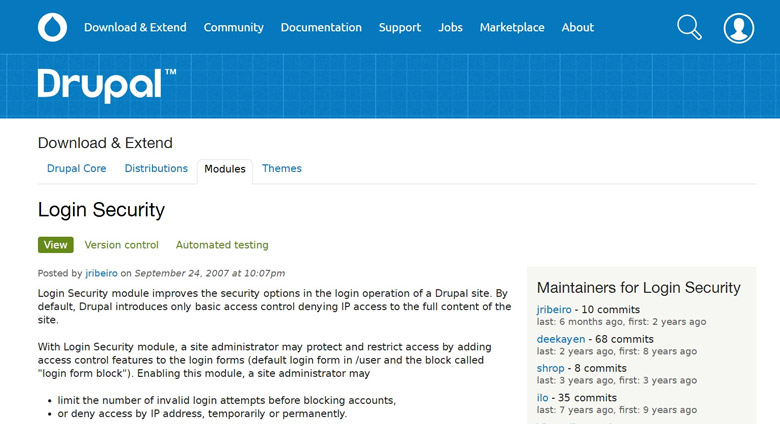
Uno dei primi da segnalare è certamente Login Security, grazie al quale è possibile ottenere una serie di interessanti funzionalità per migliorare la protezione di tutte le operazioni di login.
Il modulo include diverse opzioni tra le quali le più interessanti sono quelle che consentono all’amministratore di limitare il numero di tentativi di accesso, bloccando l’utente dopo n-tentativi falliti.
Sicurezza del login di Drupal: grazie al modulo Login Security è possibile bloccare un utente dopo n-tentativi di accesso
Altrettanto utile è la funzione che permette di negare, permanentemente o temporaneamente, l’accesso alla pagina di login a determinati IP o quella che consente all’amministratore di essere costantemente aggiornato (grazie alle notifiche via mail) relativamente a tutto ciò che avviene nel form di login (come furto di account e password o tentativi di login di tipo brute-force).
Un altro plugin che offre un valido supporto è Password Policy che, come suggerisce già il nome, definisce una serie di policy di sicurezza che tutti gli utenti del sito devono rispettare in fase di registrazione o di cambio password. Con Password Policy, in pratica, è possibile forzare gli utenti a rispettare determinati parametri di sicurezza per la definizione delle password; si tratta di una funzione apprezzabile che aiuta a prevenire gli attacchi brute-force determinati dalla scelta di password non sufficientemente sicure.
Sicurezza del login di Drupal: il modulo Password Policy fissa dei parametri di sicurezza per la composizione delle password di accesso
Da segnalare anche il modulo Restrict Login che permette di prevenire gli accessi indesiderati fissando una serie di restrizioni o relativamente a un IP o range di IP o relativamente al ruolo (Restrict IP by IP e Restrict role by IP).
Un ultimo modulo per difendersi dai tentativi di login non autorizzati basati su script è Captcha grazie al quale è possibile aggiungere i captcha ai form di autenticazione riuscendo a bloccare tutti i tentativi di login automatizzati.
Sicurezza del login di Drupal: il modulo Captcha consente di aggiungere i captcha ai moduli di login prevenendo così i tentativi di accesso automatizzati
Sicurezza del login di Drupal: il protocollo HTTPS
Un altro modo per rendere molto più sicuro il processo di autenticazione è abilitare HTTPS per il blocco di login.
Il protocollo HTTPS, infatti, permette di criptare tutte le richieste HTTP rendendo la comunicazione e il trasferimento delle informazioni tra browser e server molto più sicura.
Generalmente viene utilizzato per proteggere dati sensibili come numeri di carte di credito, contenuti confidenziali, informazioni personali e credenziali di accesso (username e password); utilizzando il protocollo HTTPS per la pagina di login è quindi possibile cifrare le informazioni che vi “transitano” così da renderne molto più difficile l’identificazione e l’eventuale sottrazione.
Chiaramente per fare ciò avrete bisogno di un certificato SSL (Secure Socket Layer) che ha proprio la funzione di criptare le informazioni prima che queste vengano trasferite rendendone possibile la “lettura” solo ai server su cui il certificato è abilitato.
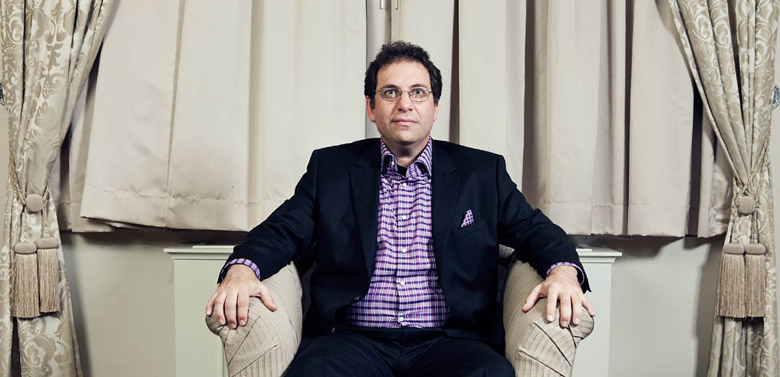
Quando i consigli per proteggere la privacy e i trucchi per la protezione dei dati personali vengono da Kevin Mitnick, l’hacker più abile del mondo, inevitabile drizzare le antenne.
Il pirata informatico che ha cominciato la sua carriera da adolescente, e che ha trascorso quasi 5 anni in prigione per violazione di sistemi informatici, è ora dalla parte della legge. Mitnick svolge la sua attività di consulente in giro per il mondo aiutando i clienti a proteggersi dalle vulnerabilità.
L’edizione aggiornata del suo nuovo libro, aiuta chiunque, dagli utenti che utilizzano internet sporadicamente a quelli che ne sono profondi conoscitori, ad essere più preparati quando si tratta di proteggere le proprie informazioni personali. La nuova edizione de “L’arte dell’invisibilità”, copre una serie di argomenti che alcuni lettori potrebbero trovare addirittura eccessivi. Dal creare una password sicura all’inviare delle mail cifrate e in mezzo decine e decine di altri argomenti per proteggere la privacy. C’è persino la sezione che spiega come proteggere i propri dati alla dogana.
Proteggere la privacy. Quando a dirtelo è Mitnick: il primo hacker al mondo
Era il terrore del Governo USA. Ora Kevin Mitnick, dopo 5 anni di prigione, è il l’hacker numero 1 al mondo. La nuova edizione del suo libro punta sulle tecniche per proteggere la privacy
Ma Mitnick ha spiegato che devono essere i lettori a scegliere una soluzione che funzioni per loro. Non esiste una risposta che vada bene per chiunque, e spesso la soluzione che appare leggermente più facile è anche leggermente meno sicura. “La mia visione dell’intero libro vuole insegnare alle persone come individuare la migliore tecnologia per proteggere la propria privacy, piuttosto che utilizzare quella che viene consigliata da qualcuno”, spiega Mitnick con particolare riferimento ai sistemi di cifratura per lo scambio di messaggi.
Mitnick, che ha partecipato alla conferenza di sicurezza informatica della RSA che si tiene ogni anno per una settimana a San Francisco, ha illustrato le ultime tendenze dell’hacking e le modalità con cui difendere i sistemi informativi e proteggere la privacy. Cnet ha ottenuto una intervista che proponiamo nella sua versione italiana.
La sua capacità di accedere alla vita digitale di qualcuno deriva dalla sua grandissima storia come hacker. Ma il suo libro è rivolto a persone normali. Come crede che una persona normale possa pensare come un hacker, e lei che è un hacker come crede di essere in grado di pensare come una persona normale?
È stato difficile. Ad esempio, quando ho iniziato a lavorare con il mio co-autore ho dovuto faticare molto per fargli capire che aveva bisogno di un’intero progetto per proteggere la sua privacy, perché lui credeva di non compiere nessun particolare errore. Ho avuto una lunga discussione con lui. Invece, anche se non sembra, è importante proteggere la propria privacy anche perché una volta che perdi i tuoi diritti alla privacy questi non ti vengono restituiti.
Io fornisco alle persone una piccola lista di cose per innalzare il livello di sicurezza e rendere sempre più difficile per gli altri ottenere i dati. Ad esempio, se usiamo un password manager come LastPass, possiamo farlo in maniera semplice. Se usiamo Lastpass possono ancora colpirci? Sì, utilizzando sistemi complessi. Ma comunque il livello della difficoltà è superiore alla media. Nonostante non ci sia una protezione al 100%.
Che cosa dice alle persone che affermano di non avere nulla da nascondere?
Gli risponderei di sbloccare lo smartphone e di consegnarmelo. “Posso controllare le tue mail i tuoi messaggi?” “No” “Perché? Non hai nulla da nascondere. Allora fallo!” “No, non ho alcuna intenzione di darti il mio smartphone.”. Lo vede?
Quando stai facendo una telefonata a casa, vorresti che qualcuno ti possa ascoltare? È fastidioso, cambia il tuo comportamento, perché viola le regole fondamentali e il tuo diritto alla riservatezza. Tu hai il diritto di parlare come vuoi, pensare come vuoi pensare, e socializzare con le persone con cui vuoi socializzare in maniera riservata.
“Che risponde a chi dice che non ha nulla da nascondere?” Se telefoniamo a casa, – spiega Mitnick – chi vorrebbe essere ascoltato?
Lei stesso è obiettivo di hacker, e un tempo si è dovuto nascondere dal governo degli Stati Uniti. Ma perché il resto di noi dovrebbe essere preoccupato da una eventuale invasione della privacy?
Forse i tuoi bambini vogliono leggere il tuo cellulare, o forse i tuoi genitori. Forse il tuo insegnante. Magari il tuo datore di lavoro. I datori di lavoro molto spesso possono controllare legalmente molti dati dei dipendenti, e le persone non sanno che possono farlo. E poi i criminali, quelli che vogliono rubarti l’identità, quelli che vogliono le informazioni della tua carta di credito, quelli che vogliono diventare te.
La questione sulla polizia di dogana, che può avere accesso agli account e ai dispositivi è forse una delle parti più interessanti del libro. Che cosa vuole dire alle persone interessate a questo?
C’è stato un ingegnere della NASA, Sidd Bikkannavar, che fu costretto a consegnare la password del suo cellulare alla dogana. Io non l’avrei mai fatto perché sono un cittadino americano. Loro non possono chiederlo quindi se la dogana vuole prendere il mio computer può farlo. Ma io non sono assolutamente tenuto a fornire le mie credenziali, mai e per nessun motivo.
Se io porto alla dogana un iPhone, e ho attivato la funzione Touch ID, una corte federale potrebbe obbligarti a posizionare il pollice sul device per aprirlo. Ma loro non possono obbligarti a rivelare la tua password secondo le leggi vigenti. Quindi che cosa bisogna fare?
Provate a portare i minimi dati personali quando superate la dogana. Iniziate da un servizio cloud che possa cifrare i dati. Questo è quello che faccio normalmente. Io cifro sempre tutto il mio sistema realizzandone un backup su USB e lo mando tramite un corriere a un amico e non torno a casa finché questo non lo ha ricevuto. L’unica cosa che possono fare alla dogana è requisire i miei dispositivi.
Il capitolo più sorprendente del libro. Come proteggere la privacy alla dogana. “Spedisco i miei dati con UPS ad un amico, prima di imbarcarmi per un volo” spiega Mitnick
Ma questo implica che bisogna rifiutarsi di consegnare la propria password alla polizia.
Normalmente una persona non vuole essere fermata e lo fa. Ma io sono differente, io sono più di un ribelle. Io semplicemente non lo faccio. Non ho fatto niente di male. Tu non hai il diritto di chiedermi la password. La legge è dalla mia parte.
Quale sarebbe un sistema ideale per difendere la privacy di una persona?
Il sistema dove tutto è sicuro, e non hai bisogno di saperlo. Dove non hai bisogno di abilitare niente. Magari quando compri qualcosa, se è un prodotto di sicurezza, schiacci un bottone. Ho pagato per proteggere la privacy e funziona. Fatto
Che cosa serve per rendere tutto questo realtà?
L’innovazione, la domanda del mercato, e che produttori come Apple, dell, HP e Samsung inizino a costruire questi prodotti. E fare in modo che tutto ciò sia parte di loro dispositivi in modo tale che gli utenti non ci debbano nemmeno pensare.
Come tutti i più diffusi CMS, anche la sicurezza del login diJoomla è un elemento fondamentale per la difesa del proprio sito da parte di individui il cui scopo è quello di arrecare danni o di sottrarre dati sensibili. La sicurezza è, quindi, un aspetto fondamentale per chiunque gestisca un sito o un blog, a prescindere che si tratti di un portale personale o professionale.
Tra l’innumerevole serie di cyber-attacchi, quelli indirizzati al login sono molto diffusi e altrettanto pericolosi, specialmente se si pensa che tutti possiamo esserne vittime, con tutte le conseguenze che ne derivano. Joomla non è, chiaramente, immune da questo tipo di pericoli, per questo è fondamentale correre ai ripari adottando delle misure specifiche per la sicurezza del login di Joomla.
Sicurezza del login di Joomla: modificare Admin Super User
L’username è uno dei due parametri che ci permette di avere accesso al backend del sito.
Si tratta,quindi, di un “valore” di estrema importanza da scegliere con la dovuta attenzione, specialmente considerando il fatto che le tecniche e le tecnologie impiegate dai cracker per sottrarre le credenziali di accesso si stanno facendo di giorno in giorno più raffinate.
Uno dei primi accorgimenti da prendere per aumentare la sicurezza del login di Joomla è quindi quello di cambiare l’username per il Super Administrator, evitando di utilizzare quello di default, vale a dire admin.
Per la sicurezza del login di Joomla, primo passo fondamentale: cambiate l’username del Super Administrator
“Admin”, infatti, essendo un parametro “di base” è comune a tutti i siti Joomla e quindi noto a tutti, cyber-criminali compresi, i quali quindi conoscono già una delle due credenziali di accesso e non devono fare altro che inserire n-combinazioni per la password fino a trovare quella giusta. Perché semplificare il “lavoro” a chi sta tentando di danneggiarvi?
Joomla consente di cambiare facilmente l’username per il Super Administrator, un passo grazie al quale è già possibile assicurarsi un adeguato livello di protezione contro buona parte degli attacchi al login.
E’ bene ricordare, però, che altre impostazioni predefinite, come user ID, potrebbero essere utilizzate per violare l’account amministratore e avere quindi accesso al sito.
Come intervenire?
Il metodo forse più efficace è quello di creare un nuovo Super User al quale associare una combinazione username unico e una password forte. A questo punto è sufficiente loggarsi al backend utilizzando il nuovo user, procedere a rinominare e rimuovere i privilegi del Super User per l’account admin e per poi disabilitarlo totalmente.
Chiaramente, è possibile utilizzare anche dei plugin di sicurezza, capaci di semplificare ulteriormente questa operazione come ad esempio Admin Tools.
Sicurezza del login di Joomla: usare password complesse
L’username è solo uno dei due parametri tradizionalmente utilizzati per avere accesso all’area di amministrazione del vostro sito Joomla.
Se, quindi, è importante creare un nuovo username evitando quello di default, altrettanto lo è impostare una password sicura e difficilmente rintracciabile dagli strumenti di scanning impiegati dai cyber-criminali per provare numerose combinazioni di lettere e numeri nel giro di pochi minuti.
Ma come creare una password forte per implementare la sicurezza del login di Joomla? Generalmente per “indovinare” una password si utilizzano una lista di parole che comunemente gli utenti impiegano per comporre la propria “chiave di accesso”.
La sicurezza del login di Joomla deve basarsi su password complesse. Tramite software appositi si possono generare gratuitamente e all’istante
Il primo avvertimento, quindi, è quello di evitare parole comuni e molto in uso (ad esempio admin123), così come informazioni personali (come nomi propri o cognomi, date di nascita etc.) o riferite al nome del proprio sito.
Una password forte deve essere abbastanza lunga e contenere non solo lettere, ma anche numeri e caratteri speciali che ne rendono molto più complessa l’individuazione. Sempre relativamente all’utilizzo di parole comuni per la composizione delle password è bene fare un piccolo chiarimento.
Come detto gli attacchi brute-force inseriscono n-combinazioni di lettere e caratteri sino a trovare quella giusta, mentre gli attacchi dizionari (dictionary attack) utilizzano appunto delle parole scritte in un dizionario che altro non è che un elenco di password comuni.
In questo tipo di attacco, quindi, vengono provate tutte le possibili combinazioni di password utilizzando le parole più comunemente impiegate dagli utenti come i nomi propri, i nomi di città, le date e così via.
Sicurezza del login di Joomla: usare dei filtri per accedere al pannello di controllo
E’ possibile migliorare la sicurezza del login di Joomla anche utilizzando dei “filtri” che, in pratica, restringono l’accesso all’area admin.
Un primo passo è senza dubbio proteggere la cartella di amministrazione del sito impostando una password ulteriore. Una volta protetta la cartella di amministrazione, la nuova password verrà richiesta a ogni tentativo di accesso per visualizzare il form di login tradizionalmente usato per accedere al backend del sito.
Un altro espediente che è possibile utilizzare per limitare l’accesso all’area di amministrazione è quello di fissare dei filtri per gli IP.
In pratica si permette solo a determinati IP, inseriti in una apposita whitelist, di avere accesso alla admin URL mentre se la richiesta proviene da un IP non autorizzato questo verrà automaticamente re-indirizzato alla pagina principale o visualizzerà un messaggio di errore.
La sicurezza del login di Joomla può essere enormemente aumentate permettendo solo ad alcuni indirizzi IP di avere accesso all’URL di amministrazione
Restringere l’accesso al pannello di amministrazione impostando dei filtri per gli IP può essere una misura utile a migliorare la sicurezza del login di Joomla sebbene sia opportuno ricordare che, per impiegare questa “tecnica”, è necessario disporre di un IP statico.
Ci sono poi degli utili plugin di sicurezza per Joomla che consentono di avere queste ed altre funzionalità molto utili per mettere in sicurezza il login e non solo. Tra quelli attualmente disponibili, si segnala jSecure, un’estensione abbastanza completa che offre una serie di features interessanti come i captcha, “login control” e molto altro.
Sicurezza del login di Joomla: l’autenticazione a due fattori
Anche per la sicurezza del login di Joomla, Two-Factor Authentication si accredita come un metodo molto utile e semplice per migliorare i livelli di sicurezza e proteggersi da una buona fetta di attacchi brute-force.
Con Two-Factor Authentication è infatti possibile aggiungere un ulteriore livello di protezione alla fase di login utilizzando, in pratica, una One Time Password (OTP) di solito inviata tramite sms sul cellulare.
Questo significa che, anche se un cracker è riuscito a sottrarre le vostre credenziali di accesso, non sarà comunque in grado di loggarsi al sito, in quanto necessiterà di questo ulteriore codice di autenticazione che difficilmente riuscirà ad ottenere.
Relativamente al Two-Factor Authentication è possibile segnalare un plugin particolarmente utile che impiega proprio questa tecnica; si tratta di SecSign ID, un’estensione di sicurezza di semplice installazione che permette di utilizzare il Two-Factor Authentication per accedere al sito usando il proprio smartphone Apple o Android.
Conoscere le minacce della rete e riuscire a contrastarle in maniera adeguata è oggi una priorità, specialmente per tutte quelle aziende che operano online. Quando si parla di sicurezza, generalmente si pensa a proteggere con un software adeguato il proprio sito web, i propri computer e gli altri device, ma spesso ci si dimentica del server che, al contrario, necessita di una protezione dedicata. I server, infatti,”ospitano” dati sensibili e sono, al pari dei siti web, soggetti a cyber-attacchi altrettanto insidiosi per tutti quelli che gestiscono un business online. Anche per i server, quindi, è indispensabile prendere le opportune misure di sicurezza facendo ricorso a software per la sicurezza dei server, appositamente studiati per proteggere queste macchine da una vasta gamma di pericoli.
Il concetto “chiave”, dunque, è pensare alla sicurezza in maniera globale, senza dimenticare che rendere sicuri pc e device senza “blindare” il proprio server potrebbe ugualmente esporre a pericoli.
Software per la sicurezza dei server: Sophos Server Protection
Sophos Server Protection è un software per la sicurezza dei server pensato per offrire una protezione globale contro le principali minacce senza impattare sulla velocità della macchina e senza interferire con le quotidiani attività aziendali.
Ideale per server Windows, Linux (inclusi CentOS e Ubuntu) e per server virtuali, Sophos Server Protection offre una gestione sia cloud (Sophos Central) che on-premise (Sophos Enterprise Console) coniugando in entrambi i casi la semplicità di configurazione e utilizzo con una interfaccia abbastanza chiara e user-friendly.
Software per la sicurezza dei server: Sophos Server Protection è in grado di garantire buoni livelli di protezione andando a impattare minimamente sulla macchina
La gestione cloud da immediatamente accesso a tutte lefunzioni del software (comprese quelle relative a endpoint, device mobile, email e web), al pari di quella on-premise, permettendo quindi un uso unificato da una sola interfaccia.
L’utilizzo del software è piuttosto intuitivo visto che tutto è gestibile da una singola schermata mentre le funzioni sono avanzate e garantiscono una protezione abbastanza completa anche in relazione agli attacchi 0-day.
Ma quali sono le funzioni messe in campo da questo software per la sicurezza dei server?
Software per la sicurezza dei server: le funzionalità di Sophos Server Protection
In primo luogo, Saphos Server Protection dispone della funzionalità di lockdown grazie alla quale è possibile non solo eseguire una scansione automatica del sistema eincludere le applicazione nella withelist (senza bisogno di crearla manualmente), ma anche di effettuare il lockdown del server con un solo click.
Il lockdown è in grado di riconoscere le applicazioni del server e consente, quindi, solo l’esecuzione di quelle conosciute o di fonti attendibili, riuscendo anche, grazie a Saphos Server Authority, di gestire in maniera del tutto automatica le modifiche provenienti dalle fonti attendibili.
Grazie a questa funzione è dunque possibile proteggere il server da diverse tipologie di minaccia, sia conosciute che sconosciute, negando l’esecuzione di tutte le applicazioni non autorizzate.
Quando si effettua il lockdown del server, infatti, l’antimalware e l’analisi di Host Intrusion Prevention System (HIPS) sono in grado di individuare e di bloccare ogni contenuto sospetto e potenzialmente infetto, come i file PDF o Word, che potrebbero sfruttare le vulnerabilità delle applicazioni ricomprese nella lista bianca per diffondere minacce.
I software per la sicurezza dei server hanno fra le basi meccanismi di prevenzione delle intrusioni
Oltre a controllare file e applicazioni, questo software per la sicurezza dei server monitora anche le periferiche grazie alla funzione Device Control, particolarmente utile per prevenire il furto dei dati tramite device come chiavi USB.
Sophos Server Protection è inoltre in grado di individuare tutti i comportamenti sospetti grazie alla funzionalità antiransomware CryptoGuard che identifica le cifrature avviate da un rensomware attivo su un endpoint connesso al server.
Grazie alla funzione Malicious Traffic Detection è possibile controllare tutto il traffico potenzialmente pericoloso e quindi rimuovere in maniera tempestiva eventuali minacce (in associazione alle funzionalità Security Heartbeat).
Per quanto concerne l’impatto del software sulle performance del server, si è detto come Sophos Server Protection limiti al massimo il proprio “carico” sulla macchina; gli aggiornamenti del prodotto sono piccoli e utilizzano poche risorse del server, mentre grazie alle funzioni di esclusione automatica di tutte le applicazioni fondamentali per le normali attività aziendali è possibile non “sovraccaricare” il software, limitando sia le scansioni superflue (cioè effettuate su applicazioni già “bollate” come sicure) sia ridurre i casi di “falsi positivi”.
Sophos Server Protection può essere provato gratuitamente per 30 giorni, mentre i prezzi variano in base al tipo di gestione scelta (cloud o on-premise) e alle opzioni di licenza (Protezione Server, Server Protection Enterprise, Central Server Protection Standard, Central Server Protection Advanced). E’ possibile richiedere un preventivo, senza obbligo di acquisto, e ottenere una offerta personalizzata oltre a informazioni su sconti disponibili.
Software per la sicurezza dei server: Comodo Anti-virus for server
Comodo Anti-virus for server è un software per la sicurezza dei server che si propone di offrire una soluzione completa di protezione, integrando un potente antivirus con un altrettanto efficace sistema di prevenzione delle intrusioni basate sull’Host (HIPS), denominato Defence+.
Grazie a questo software è possibile prevenire ogni tipo di attacco, sia interno che esterno, e individuare in maniera tempestiva le più comuni minacce come trojans, virus e worms, riuscendo a preservare l’integrità e la privacy di tutti i dati presenti sul server.
Software per la sicurezza dei server: con Comodo Anti-virus for server è possibile garantirsi un buon anti-virus e un’altrettanto efficace protezione degli attacchi basati sull’Host
Defence+ include la funzione Sandboxing, grazie alla quale è possibile autenticare tutti i processi in esecuzione sul server e individuare eventuali azioni che potrebbero arrecare danni al sistema. Tutti i processi non riconosciuti, infatti, sono “inviati” in un ambiente sicuro ed eseguiti sotto una serie di restrizioni che impediscono di danneggiare il server (Run Virtual).
In aggiunta, per monitorare i programmi sospetti in sicurezza nella Sandbox, è possibile creare un collegamento desktop per tutti quei programmi da eseguire sempre nella Sandbox.
Nella interfaccia della Sandbox si trovano una serie di tasks; oltre alla “Run Virtual”, tramite “Reset Sandbox” è possibile eliminare tutti i contenuti dalla sandbox stessa, mentre la funzione “Views Active Processes” permette di visualizzare i dettagli di tutti i processi attivi. L’interfaccia Sandbox permette anche di configurare opzioni avanzate (Open Advanced Settings) mentre il tasto “Open Shared Space” consente di aprire lo spazio di archiviazione condiviso tra le applicazioni reali e quelle virtuali.
Le funzioni HIPS hanno invece il compito di monitorare tutte le attività dei device e tutti i processi sul server, intervenendo nel caso in cui vengano rilevati dei programmi pericolosi che potrebbero compromettere la sicurezza del sistema operativo, dei dati o della memoria.
La Virtual Desktop è invece un ambiente operativo in modalità sendbox dove è possibile eseguire i programmi e testare le versioni beta dei software senza correre il rischio di compromettere la stabilità del sistema. Questo ambiente è dotato anche di una tastiera virtuale grazie alla quale si possono prevenire eventuali attacchi key-loggers.
Una delle più apprezzate funzioni dei software per la sicurezza dei server è la sandbox. Porzioni di sistema operativo isolate dal resto dove testare programmi nuovi e ancora non perfettamente stabili.
Software per la sicurezza dei server: Comodo Anti-virus for server le configurazioni di base e avanzate
Dall’interfaccia “General Tasks” è possibile gestire le diverse funzionalità del software e quindi avviare scansioni del sistema (Scan), eseguire il programma di aggiornamento per verificare gli aggiornamenti di programmi e virus nel database (Update), gestire i file in quarantena (View Quarantine) e visualizzare un rapporto di tutte le attività e degli alerts (View Logs).
Dalla schermata “Advanced Settings”si possono configurare tutte le funzionalità del software, personalizzandone anche l’aspetto. Da qui si può, ad esempio, personalizzare l’interfaccia utente, configurare gli aggiornamenti di programmi e database, definire le regole di log (General Setting), mentre dalle impostazioni di sicurezza (Security Settings) è possibile impostare delle scansioni personalizzate per virus o definire le regole HIPS.
Comodo Anti-virus for server, che include anche le funzioni di lockdown in un click e di withelist, è stato pensato per garantirne un facile utilizzo a ogni tipologia di utente. Il software sembra, infatti, di semplice gestione e l’installazione può avvenire o tramite le “command line” o attraverso una procedura guidata.
Per quanto concerne i prezzi questi variano dal tipo di prodotto selezionato e dalla durata dell’acquisto (da 1 a 3 anni), con prezzi che vanno da 24 a 214 euro.
Software per la sicurezza dei server: McAfee Server Security Suite Advanced
McAfee Security Suite Advanced è un software per la sicurezza dei server di Intel che ha come obiettivo quello di offrire un adeguato livello di protezione a server fisici, virtuali e cloud da una sola schermata di gestione.
Grazie a questa suite di sicurezza è infatti possibile adottare delle misure di protezione contro i più comuni attacchi; i server fisici godono di una tutela anti-malware e anti-virus con la possibilità di individuare anche le minacce 0-day, mentre per i server virtuali e cloud la protezione anti-virus è ottimizzata sia contro le minacce note che sconosciute.
Software per la sicurezza dei server: McAfee Server Security Suite Advanced garantisce buoni livelli di protezione per server fisici, virtuali e cloud
La gestione di McAfee Server Security Advanced è semplificata non solo tramite la schermata unica ma anche grazie ai report di analisi che permettono di individuare facilmente tutti gli endpoint non protetti e di visualizzare lo stato di sicurezza della memoria del sistema operativo.
Particolarmente interessanti le funzioni di whitelisting (McAfee Application Control for Servers) che consentono l’esecuzione solo delle applicazioni autorizzate, bloccando tutte le applicazioni “sconosciute” senza la necessità di configurare degli appositi elenchi e senza andare a impattare sulle performance dell’host. Il withelisting è inoltre dinamico e richiede quindi un minore impiego di risorse operative.
Tra le funzioni di sicurezza sono ovviamente ricomprese anche le classiche opzioni anti-malware (sia per server Windows che Linux), in grado di individuare ogni tipo di minaccia, mentre per gli ambienti virtuali sono disponibili delle impostazioni dedicate (McAfee Management for Optimized Virtual Environments-MOVE) che vanno ad ottimizzare le soluzioni di sicurezza per gli ambienti virtualizzati garantendo un supporto anche per i principali hypervisior.
Molto interessante anche l’opzione McAfee Host Intrusion Prevention che permette di proteggere il server da minacce complesse o involontariamente autorizzate nel sistema.
La suite include anche McAfee Data Center Connector for VMware, vSphere, Amazon AWS, OpenStack e Microsoft Azure, grazie alla quale è possibile avere una panoramica chiara dello stato di sicurezza di tutti i computer virtuali e di applicare le opportune policy di sicurezza.
In ultimo, sono da segnalare le funzioni di controllo delle modifiche grazie alle quali la suite è in grado di prevenire eventuali manomissioni andando a bloccare modifiche non autorizzate a file di sistema o configurazioni. Il software segue tutti gli interventi di modifica in tempo reale e convalida le modifiche (autorizzate) in relazione all’origine e ai ticket approvati.
Relativamente ai costi questi variano in base alle “instances” del sistema operativo; da 1 a 25 il prezzo è di circa $1,299.00, da 26 a 50 di $1,100.85 e da 51 a 100 di $982.90.
Software per la sicurezza dei server: Quick Heal Anti-Virus for server
Quick Heal Anti-Virus for server prodotto dall’indiana Quick Heal Technologies Limited, è un software per la sicurezza dei server Windows (2000, 2003, 2008, 2012) appositamente pensato per offrire una protezione abbastanza completa relativamente a una vasta gamma di minacce, senza compromettere le prestazioni del server.
Questo software di sicurezza include, infatti, una serie di funzioni di protezione che vanno ad integrarsi con una buona semplicità di gestione.
Software per la sicurezza dei server: Quick Heal Anti-Virus for server è un software specificamente dedicato ai server Windows
Le opzioni di sicurezza sono piuttosto ampie, a partire dalla capacità del software di individuare i virus prima che questi infettino il sistema grazie a un monitoraggio e a una scansione continua del server. La scansione anti-virus è capace di individuare sia le minacce note che sconosciute, ha un impatto minimo sulle performance del server e delle applicazioni comunemente utilizzate.
Il firewall dispone di molte opzioni che possono essere configurate in base al livello di protezione desiderata. E’ possibile scegliere tra tre livelli diversi (High, Medium e Low) e definire le protezioni relativamente al traffico web e alle applicazioni che cercano di collegarsi al server. Il firewall, dunque, contribuisce a individuare ed eliminare possibili attacchi ancor prima che raggiungano il sistema, mentre grazie alla funzione “Stealth Mode” è possibile impedire ai cyber-criminali di “rintracciare” il sistema in rete.
Alla funzione anti-virus si associano, poi, quella anti-malware, anti-spyware e anti-rootkit, che proteggono il sistema da infezioni e da sottrazioni di dati, mentre la capacità di eseguire una scansione su i device USB permette di individuare eventuali infezioni che potrebbero essere trasmesse al sistema.
Un buon software per la sicurezza dei server deve avere una potente protezione contro i rootkit, virus che si installano nelle profondità del sistema, prima del riavvio, e di norma particolarmente difficili da rimuovere
Degna di nota anche la funzione “Data Theft Protection” che blocca l’accesso a tutti i drive rimovibili (chiavi USB, pen driver, memory cards) non autorizzati, impedendo in questo modo il trasferimento dei dati del server su questi supporti.
Interessante anche l’opzione anti-spam che consente di filtrare le email in entrata e di individuare quelle indesiderate e che potrebbero contenere dei malware pericolosi, mentre un apposito “filtro web” permette di controllare e di bloccare tutti i virus capaci di infettare il traffico web (questa funzione opera automaticamente e ha un impatto minimo sulla velocità di navigazione).
Il monitoraggio del traffico web comprende anche una efficace protezione anti-phishing grazie alla quale tutti i siti fasulli e appositamente costruiti per rubare dati sensibili (come credenziali di accesso, numeri di carte di credito etc.) vengono bloccati. A questa funzione si associa quella anti-keylogger che previene e impedisce la sottrazione dei dati digitati sulla tastiera dagli utenti da parte degli ormai diffusissimi programmi keyloggers.
Quick Heal Anti-virus for server può essere provato gratuitamente per un mese, mentre il prezzo di acquisto è di circa 69 dollari per una anno.
Software per la sicurezza dei server: AVG File Server Edition
AVG File Server Editionè un software per la sicurezza dei server Windows, ideato per garantire una efficace protezione contro spyware, worm, virus e trojan.
Il software comprende una serie di funzionalità molto utili per proteggere il server da diversi tipi di intrusione.
La funzione anti-virus permette di salvaguardare la riservatezza dei dati ospitati sul servere di proteggerli da eventuali “infezioni” grazie a un sistema di scansione ottimizzato che non va a interferire con le normali attività aziendali.
Software per la sicurezza dei server: AVG File Server Edition garantisce buoni livelli di protezione contro i principali attacchi quali spyware, virus, worm e trojan
Lo SmartScanner analizza continuamente il sistema ma impatta minimamente sulle sue performance grazie a una tecnologia che permette, ad esempio, di escludere dal processo di scansione tutti i file e le applicazioni già analizzate e considerate sicure o di “bloccare” le notifiche non necessarie (gli avvisi sono inviati solo se necessario).
Alle funzionalità antivirus, AVG File Server Edition associa anche una funzione anti-spyware, che protegge da programmi dannosi come syware e adware, e anti-rootkit, grazie alla quale è possibile assicurarsi un adeguato livello di sicurezza contro i rischi nascosti.
Adeguate anche le opzioni di sicurezza per la navigazione web, grazie alle funzioni di Web-Shield & Link Scanner, capaci di individuare e bloccare tutti i siti che cercano di infettare il sistema con l’installazione di software pericolosi.
Per quanto concerne la gestione di questo software di sicurezza per server, AVG File Server Protection garantisce una gestione unitaria da remoto, semplificando quindi i processi di installazione e configurazione, mentre gli aggiornamenti automatici consentono di mantenere sempre un adeguato livello di protezione.
AVG File Server Edition include ancheun supporto tecnico (telefonico e via email), attivo 24 ore su 24 e 7 giorni su 7, senza costi aggiuntivi, senza contare che è possibile provare il prodotto gratuitamente per 30 giorni.
Il prezzo di acquisto varia in base al numero delle connessioni; si parte da un prezzo base di 25 euro IVA esclusa (è applicato uno sconto del 20%) per due connessioni e un anno di abbonamento, sino a 1.276 euro IVA esclusa per 200 connessioni con abbonamento annuale (anche qui viene praticato uno sconto del 20%).
E’ possibile ottenere uno sconto del 50% sul secondo anno e beneficiare di una garanzia di rimborso che consente di richiedere il rimborso entro 30 giorni dall’acquisto.
La sicurezza del login di WordPress è diventato un obbligo per qualunque proprietario di sito WP. Nel corso degli ultimi anni si è assistito a una crescita esponenziale di siti e blog realizzati in WordPress che, di fatto, è riuscito a conquistare una larga fetta di mercato. Sia che si tratti di un uso professionale che personale, WordPress sembra aver guadagnato punti su i suoi diretti concorrenti open source, vale a dire Joomla e Drupal (con esclusione dei CMS correlati all’e-commerce come Magento o Prestashop).
Il successo crescente riscosso da WordPress implica anche una maggiore attenzione alla sicurezza, poco importa se si tratta di un blog piccolo o di un grande sito aziendale. Da dove iniziare, quindi, per proteggere un blog o sito in WordPress? Il primo passo è rappresentato certamente dalla sicurezza del login di WordPress, grazie all’adozione di specifiche misure che rendano molto più complicato il furto delle credenziali di accesso.
Alcuni potrebbero obiettare che queste misure di sicurezza non sono necessarie nel caso di blog di piccole dimensioni e non targettizzati. Basta una riflessione per sfatare questa convinzione.
La maggior parte degli attacchi brute-force, vale a dire quelli mirati alla sottrazione di credenziali, non viene fatto manualmente ma attraverso degli specifici strumenti di scanning distribuiti su botnets capaci, nel giro di pochi minuti, di provare oltre 100 combinazioni di numeri e lettere sino ad individuare quella “vincente” che permette ai cyber-criminali di avere accesso al vostro sito.
Vediamo, quindi, come migliorare la sicurezza del login di WordPress attraverso una serie di accorgimenti molto semplici ma altrettanto efficaci.
La sicurezza del login di WordPress: inizia dallo username
Quando si configura il proprio sito WordPress il primo accorgimento da prendere è quello di non usare “admin” come proprio username.
Come detto, nel corso di un attacco brute-force i cracker cercano di “indovinare” la giusta combinazione username/password per accedere al sito; nel caso in cui utilizziate admin come username è evidente come abbiate già fatto metà del lavoro per i cyber-criminali.
Sicurezza del login di WordPress: è fondamentale scegliere con attenzione l’username ed evitare di usare quello di default, vale a dire admin
Cambiare l’username non è tuttavia sufficiente.
Di default molti temi WordPress sono soliti creare degli archivi autori che utilizzano il vostro username nell’URL, cosicché molte intestazioni di default posso contenere questa informazione; in questo modo chi sta tentando di penetrare nel vostro sito può facilmente scovare l’username.
Fortunatamente la maggior parte degli attacchi viene condotta automaticamente (non contemplando questa possibilità) e quindi il tentativo di intrusione si limita a cercare la giusta combinazione username/password. Comunque non mostrare gli archivi degli articolo di uno specifico autore può essere una buona mossa.
Il caposaldo della sicurezza del login di WordPress: calcolare password complesse
Usare una password forte è una condizione essenziale per la sicurezza del login di WordPress.
In quest’ottica, è utileutilizzare una serie di plugin appositamente pensati per verificare la forza di una password come Force Strong Password e Enforce Strong Password o, nel caso in cui non si voglia installare un plugin, è possibile fare ricorso a strumenti dedicati come How Secure is My Password.
Sicurezza del login di WordPress: l’HTTP Authentication
Sicurezza del login di WordPress: HTTP Authentication è un modo molto efficace e sicuro per incrementare la sicurezza del login
HTTP Authentication è un metodo molto efficace per proteggere le credenziali di accesso al vostro sito in WordPress in quanto si basa interamente su un differente metodo di autenticazione, HTTP Authentication di Apache.
In pratica, è possibile bloccare l’accesso al pannello di login usando HTTP Authentication, così da prevenire la maggior parte degli attacchi brute-force o da evitare rischi che potrebbero derivare, ad esempio, da bug presenti nello stesso WordPress.
Si consiglia, inoltre, di usare due diverse combinazioni di username/password, una per HTTP Authentication e una per accedere al pannello di controllo di WordPress.
Sicurezza del login di WordPress: la scelta dei plugin
I plugin di sicurezza sono uno strumento molto utile per migliorare la sicurezza del login di WordPress, senza contare che ne esistono moltissimi tra i quali poter scegliere quello che meglio si adatta alle proprie esigenze e necessità.
Oltre a migliorare la sicurezza delle vostre credenziali di accesso, spesso questi plugin dispongono di molte altre funzionalità altrettanto utili.
Come scegliere, quindi, il plugin migliore?
Ci sono una serie di criteri ai quali è possibile riferirsi per selezionare lo strumento che più si adatta ai propri bisogni. In primo luogo è bene verificare che il plugin non sia obsoleto e venga aggiornato con una certa regolarità, così come è utile verificarne la “storia” in termini di sicurezza e accertare il numero di utenti che lo utilizzano.
Il rating è un parametro di misura abbastanza valido, sebbene non bisogna mai dimenticare che non si tratta di un valore assoluto ma di un dato che va valutato in correlazione ad altri (un plugin con un rating alto significa ben poco se gli utenti che lo utilizzano sono pochi).
Valutando i tanti plugin di sicurezza oggi disponibili ( ce ne sono circa 2000), tra quelli più efficaci si sono BulletProof Security, IThemes e Wordfence, tutti e tre capaci di garantire dei buoni livelli di protezione contro i principali attacchi mirati a sottrarre le credenziali.
Sicurezza del login di WordPress: iThemes Security è uno dei tanti plugin di sicurezza oggi disponibili per incrementare la protezione del login
Sicurezza del login di WordPress: L’autenticazione a due fattori
Un’altra strada, altrettanto efficace, per preservare la sicurezza del login di WordPress è l’autenticazione a due fattori, un “metodo” abbastanza diffuso e molto semplice da utilizzare che aggiunge un secondo livello di sicurezza alla fase di accesso.
In pratica, quando si tenta di accedere al pannello di controllo di WordPress si richiede di inserire non solo le credenziali username/password ma anche un altro codice di autenticazione inviato, generalmente, sul vostro cellulare.
Sicurezza del login di WordPress: con Two-Factor Authentication è possibile aggiungere un secondo livello in fase di autenticazione
L’efficacia di questo “sistema” è abbastanza palese, in quanto anche nel caso in cui le vostre credenziali vi siano state sottratte, il cyber-criminale non sarà comunque in grado di loggarsi al sito poiché non disporrà del secondo codice di autenticazione.
Oltre ai plugin di sicurezza che aggiungono un secondo step di autenticazione, ve ne sono poi altri che limitano i tentativi di accesso al pannello di amministrazione. Ad esempio, il plugin Limit Login Attempts consente di bloccare un utente dopo n-tentativi falliti di inserire la corretta combinazione username/passwrod, prevenendo in questo modo intrusioni indesiderate.
Sicurezza del login di WordPress: rinominare la cartella di amministrazione
Un altro “espediente” di solito adottato per bloccare gli attacchi brute-force è quello di rinominare lapagina di login, così da “oscurarla” per renderla inaccessibile a chi tenta di accedere illecitamente al sito.
Generalmente la pagina di login di WordPress ha un indirizzo standard (http://www.nome-blog.it/wp-login.php o http://www.nome-blog.it/wp-admin/) cosicché i cyber-criminali sanno bene a quale pagina collegarsi e dove inserire le n-combinazioni username/password sino a trovare quella corretta.
Cambiare nome alla pagina di login, significa in sostanza nasconderla e renderla quindi di difficile individuazione per tutti coloro che non ne conoscono il preciso indirizzo.
Questa tecnica ha certamente i suoi vantaggi ma è bene prestare molta attenzione in quanto si potrebbero riscontrare dei problemi sul sito WordPress visto che l’indirizzo dell’area di login è stato cambiato.
Esistono dei plugin che cercano di semplificare questo processo, come ad esempio Rename wp-login to anything you want, ma anche in questo caso è bene accertarsi che non sorgano inconvenienti per il corretto funzionamento del sito.
Il fenomeno hacking è stato accompagnato da una serie di “imprese” da parte di individui che, per le azioni compiute, si sono guadagnati un posto nella “classifica” degli hacker più famosi della storia.
Il termine hacker ha subito nel tempo una sostanziale evoluzione, assumendo nelle società odierne una connotazione prettamente negativa. Si è visto, però, come in origine, il termine avesse tutt’altro significato e stesse a indicare tutte quelle persone che amavano “giocare” con i codici sorgenti dei software o spingere al massimo le prestazioni degli hardware.
Si trattava, quindi, di hacker che con le loro azioni non avevano interesse ad arrecare danni o a perpetrare truffe; questi erano, e ancora oggi sono, gli “white hackers”, decisamente lontani dai “black hackers”, vale a dire coloro che utilizzano le proprie competenze per compiere reati di vario tipo.
Scopriamo, quindi, le storie di cinque degli hacker più famosi della storia.
Hacker più famosi della storia: Gary McKinnon
Nato a Glasgow nel 1966, Gary McKinnon, conosciuto con il nickname “Solo”, inizia la sua carriera di hacker molto presto.
Già all’età di 14 anni, McKinnon era in grado di penetrare in reti sicure alla ricerca di informazioni sull’effettiva esistenza degli UFO. Un ricerca, questa, che lo accompagnerà per tutta la sua storia di hacker e che sarà alla base della sua azione più clamorosa, quella che gli ha consentito di guadagnare un posto nell’elenco degli hacker più famosi della storia.
Hacker più famosi della storia: Gary McKinnon, alias “Solo”, è riuscito a violare ben 97 network dell’esercito americano
Tra febbraio 2001 e marzo 2002, McKinnon portò a compimento un attacco spettacolare, violando ben 97 network dell’esercito americano (US Army, US Navy, US Air Force), oltre a quelli della NASA e del Pentagono.
Scopo dell’intrusione, secondo le testimonianze rilasciate dallo stesso “Solo”, era quello di trovare delle prove che confermassero l’esistenza degli UFO; durante la violazione dei siti della difesa americana, McKinnon sostiene di aver visionato delle immagini e dei documenti relativi a navi aliene ma di non aver potuto salvare i file in questione a riprova della veridicità delle sue affermazioni.
L’azione di hackeraggio perpetrata da McKinnon è una delle più famose della storia dell’hacking e questo non solo perché sono coinvolti alcuni dei più importanti e protetti siti al mondo, ma anche per la vicenda giudiziaria, ancora oggi in corso, che ne è seguita.
In seguito alla violazione dei network, McKinnon, che era solito lasciare una sorta di firma (“Your security is crap”), venne rintracciato e arrestato dalla National Hi-Tech Crime Unit della Gran Bretagna per poi essere sottoposto nel 2002 a giudizio dagli Stati Uniti che, nel 2005, hanno dato il via formalmente alla procedura d’estradizione, ancora oggi in corso.
McKinnon si è sempre opposto all’estradizione sia facendo appello alle proprie origini scozzesi sia affermando di aver compiuto il reato su suolo inglese e di aver già subito un processo in Gran Bretagna. Altro fattore che ne impedirebbe l’estradizione sarebbe la sindrome di Asperger di cui McKinnon soffre e che gli renderebbe impossibile “sopravvivere” al sistema detentivo americano (posizione ribadita recentemente da McKinnon con una lettera inviata al Governatore relativamente al caso di Lauri Love).
Per il momento, il governo inglese non sembra propenso a concedere l’estradizione, così Mckinnon continua la sua vita e la sua nuova professione, che lo vede nelle vesti di consulente seo per le imprese.
Hacker più famosi della storia: Kevin Mitnick
Kevin Mitnick, conosciuto anche con lo pseudonimo di “Condor”, ha guadagnato un posto di rilievo nella classifica degli hacker più famosi della storia, grazie a una serie di eccezionali intrusioni che gli sono valse l’appellativo, da parte del Dipartimento di Giustizia americano, “the most wanted computer criminal in United States history”.
Hacker più famosi della storia: Kevin Mitnick è stato tra i più ricercati hacker d’America con una “latitanza” durata ben 14 anni
La carriera di hacker di Mitnick inizia molto presto, ma le operazioni di intrusione più spettacolari risalgono agli anni Novanta, quando Condor riuscì a introdursi nei sistemi informatici di importanti aziende come Nokia, Fujitsu, Motorola, Sun e Apple sfruttando dei bug nei sistemi e impiegando soprattutto la tecnica della “social engineering”, grazie alla quale riusciva a carpire informazioni riservate direttamente dagli interessati semplicemente guadagnando la loro fiducia.
Le aziende interessate dall’attacco sollecitarono l’intervento dell’FBI che diede vita a una vera e propria “caccia all’hacker”, alla quale Mitnick riuscì a sfuggire per ben 14 anni sia spiando le comunicazioni del Federal Bureau of Investigation sia impiegando la tecnica dell’IP spoofing, grazie alla quale era in grado di rendere non rintracciabile il computer dal quale operava.
Nel 1995, Condor venne arrestato (anche grazie alla collaborazione con l’FBI dell’informatico giapponese Tsutomu Shimomura) e dopo aver confessato una serie di crimini che gli venivano imputati giunse a un accordo con le autorità che lo portò a scontare 5 anni di carcere.
Rilasciato sulla parola nel 2000 (con l’obbligo di non utilizzare Internet sino al 2003), Mitnick è oggi amministratore delegato di una società che si occupa di sicurezza informatica, la Mitnick Security Consulting LLC.
La figura e la storia di Mitnick sono certamente particolari e non a caso hanno ispirato ben due film (Hackers 2), un documentario (Freedom Downtime The Story of Kevin Mitnick) e un libro, Takedown, scritto dallo stesso Shimomura con John Markoff.
Relativamente alle accuse che gli sono state rivolte di essere un hacker, Mitnick si è sempre difeso sostenendo che le sue non erano attività di hacking ma di social engineering; nonostante ciò si è certamente guadagnato un posto tra gli hacker più famosi della storia.
Hacker più famosi della storia: Stephen Wozniak
Nella lista degli hacker più famosi della storia, non si può non includere il nome di Stephen Wozniak, informatico statunitense “padre fondatore” insieme a Steve Jobs della Apple.
Hacker più famosi della storia: Stephen Wozniak, in collaborazione con Steve Jobs, creò la prima blue box che consentiva di effettuare chiamate su lunghe distanze in maniera gratuita
Wozniak, conosciuto anche con il nome di “Wizard of Woz”, è probabilmente uno degli esempi più significativi dell’hacker “vecchio stampo”, vale a dire di coloro che, nel corso della propria vita, si sono costantemente richiamati all’etica hacking.
“White-hat hacking” per antonomasia, quindi, Wozniak fu il protagonista, insieme a Jobs, del primo “phone-phreaking”, grazie alla realizzazione di un device, la blue box, che in sostanza consentiva di effettuare chiamate telefoniche su lunga distanza in maniera completamente gratuita, bypassando i sistemi telefonici.
Una “scoperta” di certo eccezionale in quanto grazie alla blue box non era solo possibile effettuare chiamate gratuite in ogni parte del mondo ma anche controllare l’intero sistema telefonico, utilizzando una tecnica abbastanza semplice ma altrettanto efficace e resa inutilizzabile solo a seguito delle modifiche del sistema telefonico americano e del resto del mondo (la modifica più importante è stata rappresentata dalla sostituzione dei vecchi sistemi di commutazione elettromeccanici con nuovi centralini elettronici, gli ESS-Eletronic Switching System).
Hacker più famosi della storia: Adrian Lamo
Nato a Boston nel 1982, Adrian Lamo si è guadagnato l’appellativo di “the homeless hacker” per l’abitudine consolidata di utilizzare caffè, internet point e librerie come base dei suoi attacchi informatici.
Sin dall’inizio, Lamo aveva dimostrato una grande capacità nel penetrare sistemi informatici, alla ricerca di vulnerabilità che poi era solito riportare alle stesse compagnie dei network violati.
Hacker più famosi della storia: Adrian Lamo conosciuto soprattutto per l’attacco perpetrato ai danni del noto giornale The New York Times
Esperto di sicurezza informatica e “grey hat”, Lamo si è guadagnato un posto nella lista degli hacker più famosi della storia, grazie all’azione compiuta nel 2002 ai danni del New York Times.
Lamo, infatti, fu in grado di violare la rete intranet del noto giornale americano, avendo così accesso a informazioni riservate relative a soggetti di alto profiloe a informazioni private di ben 3000 persone, per la maggior parte collaboratori esterni del giornale, senza contare che fu addirittura capace di inserire il proprio nome nel database degli esperti del New York Time.
Un’azione certamente spettacolare che costò a Lamo due anni di galera, oltre al pagamento di una multa di circa 65mila dollari.
Oggi Adrian Lamo lavora come giornalista ed è salito nuovamente alla ribalta della cronaca per la vicenda WikiLeaks e per il “tradimento” perpetrato ai danni di Bradley Manning (oggi Chelsea Elizabeth Manning).
Nel 2010, infatti, fu proprio l’hacker Lamo (considerato come uno degli hacker più odiati d’America) a denunciare alle autorità militari Manning che, nel corso di una conversazione via chat, gli avrebbe confessato di aver passato informazioni riservate a Julian Assange.
Hacker più famosi della storia: Jonathan James
Jonathan James merita senza dubbio uno dei primi posti nella classifica degli hacker più famosi della storia e questo non solo per la “spettacolarità” dei suoi attacchi ma anche in virtù di un primato: quello di essere stato il primo a essere imprigionato per un cyber-crimine (era inoltre minorenne).
Hacker più famosi della storia: Jonathan James, conosciuto anche con il nome di “c0mrade” riuscì a violare i sistemi informatici della NASA
Conosciuto anche con il nome di “c0mrade”, all’età di appena 15 anni James fu in grado di hackerare un numero elevato di networks, inclusi quelli della Bell South e della scuola Miami-Dade.
Ciò che attirò l’attenzione dei federali fu però la violazione dei computer del Defense Threat Reduction Agency (DTRA), divisione del Dipartimento della Difesa statunitense, e della NASA.
In pratica, il giovanissimo James fu in grado di hackerare il sistema informatico della NASA, riuscendo ad avere accesso a informazioni come il codice sorgente, responsabile delle operazioni della Stazione Spaziale Internazionale.
Il valore complessivo di tutti i beni trasferiti era pari a ben 1.7 milioni di dollari, senza contare che la NASA fu costretta a chiudere la propria rete per ben tre settimane durante l’attività investigativa, sostenendo costi pari a $ 41,000.
In seguito all’intrusione, James venne identificato e incriminato nel 2000, riuscendo poi a giungere a un accordo che lo portò a scontare sei mesi di arresti domiciliari e a rimanere in libertà vigilata (che poi violò) sino alla maggiore età. James dovette anche scrivere delle lettere di scusa alla NASA e al Dipartimento di Difesa Americana e gli venne proibito l’uso del computer.
Una attività di hackeraggio, quella di James, di notevole portata soprattutto se commisurata alla sua giovane età e all’importanza dei soggetti interessati; come non assegnargli un posto tra gli hacker più famosi della storia?
A differenza dei nomi precedenti, la storia di Jonathan James ha avuto un epilogo alquanto triste.
Nel 2007, a seguito di numerosi attacchi malevoli ai network di importanti aziende, James venne sospettato di essere coinvolto. Dichiaratosi da subito innocente, “c0mrade” non fu in grado di sostenere queste nuove accuse e si suicidò nel 2008 con un colpo di pistola.
Il termine “hacker” viene oggi impiegato in una connotazione prevalentemente negativa, per indicare cioè tutte quelle persone che utilizzano le proprie competenze per violare i sistemi di sicurezza di server, pc, tablet e smartphone alla ricerca di dati, informazioni sensibili e credenziali da sottrarre, al fine di perpetrare reati o richiedere somme di denaro. I pericoli che possono derivare agli utenti in seguito a un cyber-attacco sono numerosi e non circoscritti alle situazioni precedentemente elencate, cosicché appare evidente come gli hacker siano visti nelle società odierne come dei nemici, dei veri e propri pericoli. Ma l’hacking ha sempre avuto questa connotazione? Una risposta a questa domanda, forse non così scontata, può venire da un’attenta analisi della storia dell’hacking, delle diverse fasi che hanno portato alla nascita, alla crescita e alla trasformazione di questo fenomeno nel tempo.
La storia dell’hacking e il significato di hacker
La storia dell’hacking ha inizio nei primi anni Sessanta presso il Tech Model Railroad Club (TMRC) del Massachussets Institute of Technology (MIT) di Cambridge, un club all’interno del quale cominciò a circolare per la prima volta il termine “hacker”.
In origine questa definizione aveva una connotazione del tutto positiva e stava ad indicare, nel gergo del tutto particolare usato dai membri del club, tutte quelle persone dotate di eccezionali capacità informatiche e capaci, quindi, di “spingere” i programmi al di là delle funzioni per le quali erano stati progettati.
Fu quindi proprio all’interno del panorama culturale del MIT che il termine “hacker” venne impiegato per la prima volta. Non solo, gli hacker divennero il centro dell’Artificial Intelligence Laboratory del MIT ed ebbero l’occasione, grazie alla realizzazione di ARPAnet (prima rete transcontinentale di computer ad alta velocità creata dal Ministero della Difesa Statunitense), di scambiarsi informazioni e di dare il via a quella collaborazione che consentì ai singoli gruppi di hacker di uscire dal proprio “isolamento” e di creare un gruppo su ampia scala.
Storia dell’hacking: la realizzazione di ARPAnet consentì agli hacker di uscire dal proprio isolamento e di dar vita a un gruppo su vasta scala
Fu, inoltre, all’interno dell’Istituto, dove negli anni precedenti erano stati attivati i primi corsi di informatica indirizzati ai linguaggi di programmazione e dove erano giunti i primi mainfraime, che gli hacker, grazie ai membri del TMRC, ebbero l’occasione di poter operare per la prima volta direttamente sulle macchine (IBM 709, 7090, Tx-0, PDP-1).
Fu questa un’opportunità eccezionale (e un passo fondamentale nella storia dell’hacking) in quanto sino ad allora i computer erano stati utilizzati semplicemente per operazioni di calcolo scientifico, mentre gli hacker, grazie ai loro lavori (si ricordi ad esempio il gioco Spaceware del 1961), dimostrarono che le potenzialità dei computer andavo decisamente oltre.
Contemporaneamente alla nascita di ARPAnet, in New Jersey Ken Thompson, hacker dei Laboratori Bell, inventò il sistema Unix, mentre Dennis Ritchie, altro hacker, aveva progettato un nuovo linguaggio denominato “C”, il cui scopo era quello di essere flessibile e semplice da utilizzare.
Storia dell’hacking: la nascita di ARPAnet fu accompagnata anche dalla creazione di un nuovo linguaggio, C, e del sistema Unix
La collaborazione tra i due sfociò nella realizzazione di quello che oggi si potrebbe definire come sistema di office-automation, sebbene le ambizioni dei due hacker andavano decisamente oltre. Thompson e Ritchie avevano infatti capito che era ora possibile scrivere un intero sistema operativo in C, intuizione che aprì la strada a una rivoluzione senza precedenti.
Se Unix, infatti, era capace di presentare le stesse funzionalità e la medesima interfaccia su macchine diverse, allora poteva anche fungere da ambiente software comune, il che implicava che gli utenti non avrebbero più dovuto acquistare software nuovi ogni volta che una macchina diventava obsoleta.
Oltre a questo sia Unix che C erano stati improntati alla semplicità e alla portabilità il che li rendeva utilizzabili su una vasta gamma di macchine. Ben presto, anche grazie ad una propria rete (la Unix-to Unix Copy Protocol) si ebbe la nascita di una vera e propria rete parallela tra le postazioni Unix, la Usenet board, che crebbe rapidamente sino a superare in grandezza ARPAnet e all’interno della quale la comunità hacker crebbe a sua volta.
La nascita di Unix e di C portò, però, anche a una contrapposizione all’interno degli ambienti hacker; da un lato gli inventori e i fans di Unix, dall’altro gli hacker di PDP-10 e di ARPAnet che consideravano i primi come dei “principianti”.
Storia dell’hacking: L’Homebrew Computer Club
Nel frattempo la comunità hacker gravitante attorno al MIT proseguì nella sua attività aprendo la strada a una serie di eccezionali scoperte fatte da altri hacker (spesso giovanissimi) che riuscirono, con pochi e rudimentali mezzi, a portare avanti progetti innovativi ea “forzare” sempre di più le capacità delle macchine allora disponibili. La storia dell’hacking stava evolvendo e avrebbe conosciuto nuovi sviluppi.
Ben presto l‘interesse degli hacker cominciò a spostarsi anche sull’hardware, determinando l’insorgere di una nuova esigenza: quella di diffondere i computer tra le masse, creando, in sostanza, una nuova relazione tra l’uomo e la macchina.
In questo senso, gli hacker furono dei veri e propri pionieri in quanto sino ad allora l’hardware non era stato mai diffuso tra le persone comuni (si pensi all’IBM che aveva sempre rifiutato di costruire personal computer); per queste ragioni, i membri del Homebrew Computer Club decisero di assemblare da sé i primi personal computer.
Tra i tanti componenti del Homebrew Computer Club, due nomi meritano certamente di essere ricordati; quello di Steve Wozniak (Oak Toebark) e di Steve Jobs (Berkeley Blue) che nel 1972 crearono le prime “blue box“,vale a dire dei device utilizzati per infiltrasi nei sistemi telefonici.
Storia dell’hacking: Steve Wozniak e Steve Jobs crearono nel 1972 la prima “blue box”, un dispositivo che permetteva di effettuare chiamate di lunga distanza gratuitamente
Solo un paio di anni prima, nel 1970, John Draper, noto come Captain Crunch (nome derivato da una marca di cornflakes), riuscì a effettuare una chiamata a lunga distanza in maniera del tutto gratuita, utilizzando un espediente davvero particolare.
Droper scoprì che ilfischietto, dato in omaggio con una confezione di cornflakes, emetteva una frequenza di 2600 hertz che, quando una linea telefonica era inattiva, veniva inviata da un capo all’altro rendendo quindi possibile effettuare delle chiamate gratuitamente. Era questo il principio delle blue, black e red box che negli anni successivi avrebbero riprodotto le stesse funzioni e sarebbero state utilizzate per eludere il sistema telefonico americano.
Il phone-phreaking muoveva i primi passi.
Storia dell’hacking: la confluenza nella Silicon Valley negli anni Settanta
Verso la metà degli anni Settanta si assistette a un fenomeno di grade portata nella storia dell’hacking, quello della migrazione delle migliori menti hacker verso la Silicon Valley, anche grazie al sostegno delle più famose multinazionali del settore che compresero le enormi potenzialità dei giovani hacker (buona parte dei quali provenienti dal MIT).
Fu in questo nuovo contesto che si ebbe nel 1977 la fondazione di Apple I (Microsoft era stata fondata appena un anno prima da Bill Gates e da Paul Allen) e che cominciarono a mostrarsi le prime spaccature all’interno di un movimento non più in grado di controllare il fenomeno che aveva generato.
Tutti i componenti del Homebrew Computer Club si trovarono dinnanzi alla scelta di “darsi” agli affari o di continuare ad hackerare come “da tradizione”, con il conseguente venir meno di tutti quei principi (la condivisione delle tecniche e la non segretezza) che erano stati alla base del movimento stesso.
L’Homebrew Computer Club si indebolì progressivamente, così come tutti i piccoli circoli di hacker che vi gravitavano attorno, determinando una nuova svolta nella storia dell’hacking.
Storia dell’hacking: le nuove logiche del mercato negli anni Ottanta
Gli anni Ottanta videro l’affermazione di una nuova generazione di hacker (Software Superstar), molto abili nella programmazione ma distanti da quelli che erano stati i principi dei loro predecessori. La storia dell’hacking stava mutando.
Da una parte gli hacker cominciarono ad adeguarsi alla logica di mercato e a sfruttare le proprie capacità per sviluppare prodotti per le multinazionali (gli anni Ottanta furono per eccellenza gli anni dei giochi), mentre dall’altro veniva definitivamente meno il principio della condivisione e della partecipazione e ogni software veniva considerato come un prodotto commerciale da tutelare.
Il modello di “software proprietario” divenne il marchio della Microsoft che per prima decise di non pubblicare il codice sorgente e di introdurre delle limitazioni nella diffusione dei software (le licenze d’uso).
Ma gli Ottanta furono anche gli anni in cui il fenomeno hacking assunse alcune delle “connotazioni” ancora oggi esistenti.
Nel 1980, infatti, un gruppo chiamato “414s” riuscì a effettuare un’intrusione su ben 60 computer, attirando l’attenzione dell’FBI e dei Servizi Segreti (che nel frattempo avevano visto estendere la propria giurisdizione anche alle frodi informatiche).
Storia dell’hacking: negli anni Ottanta cominciò ad affermarsi il concetto di “software proprietario” e la comunità hacker conobbe uno spaccamento
L’hacking restava tuttavia un fenomeno ancora poco noto e i gruppi hacker erano ancora considerati come elitari ed esclusivi.
In questi anni vennero fondati “Legion of Doom” negli USA, ”Chaos Computer Club” in Germania, due storici gruppi ancora oggi attivi, e “2600:The Hacker Quartely” una “zine”, o rivista hacker, molto importante nella comunità e per la storia dell’hacking.
Nei primi anni Ottanta all’interno della comunità hacker era quindi possibile individuare tre filoni diversi; i seguaci di PDP-10 e ARPAnet, quelli di Unix e la nuova generazione legata ai microcomputer e alla volontà di diffonderli tra la gente.
Il primo gruppo andò progressivamente ad indebolirsi (la tecnologia PDP-10 legata a ITS cominciava ad essere obsoleta) e Unix divenne il sistema preferito degli hacker mentre cresceva la consapevolezza che i microcomputer sarebbero stati il futuro.
Fu in questi anni che Richard Stallman, personaggio rilevante nella storia dell’hacking, (noto anche come RMS) fondò la Free Software Foundation che aveva lo scopo dei creare software gratuiti di alta qualità, inaugurando, dunque, il primo nucleo dei movimenti per l’open source che volevano opporsi alla logica del software proprietario che nel frattempo si stava affermando.
Nel frattempo, Stallman si era dedicato anche alla costruzione di un “clone” di Unix scritto in C da rendere disponibile gratuitamente (GNU acronimo per Gnu’s Not Unix), mentre nel 1982 un gruppo di hacker Unix di Berkeley aveva dato vita a Sun Microsystems con l’intento di realizzare delle workstation capaci di far funzionare Unix su un hardware con base 6800 ad un prezzo relativamente contenuto(almeno per le grandi aziende e per le università). Una intuizione giusta che si tradusse in realtà e portò alla nascita di una nuova rete di computer, uno per utente, che andò a soppiantare i vecchi sistemi.
In questo scenario, intorno al 1984, Unix divenne un prodotto commerciale e la comunità hacker si divideva in due fazioni; da un lato un gruppo legato a Internet e Usenet e votato ai minicomputer o alle workstation Unix e dall’altro un vasto ma disorganizzato gruppo fan dei microcomputer.
Storia dell’hacking: la svolta di Torvalds negli anni Novanta
Nella storia dell’hacking, gli anni Novanta si aprirono con un progressivo indebolimento delle workstation del decennio precedente e con una rapida diffusione dei nuovi personal computer, contraddistinti da un costo contenuto e basati su chip Intel 386.
Ogni hacker aveva quindi la possibilità di utilizzare a casa una macchina dotata delle medesime caratteristiche dei mini computer, in grado quindi di comunicare con Internet e di avere un ambiente di sviluppo completo.
Le macchine Unix commerciali, però, continuavano ad avere un costo ancora troppo elevato e tutti i tentativi di commercializzarle non davano i frutti sperati, mentre, il progetto di RMS di un kernel Unix gratuito si era “arenato”. Ciò permise alla Microsoft di farsi largo nel mercato con il sistema operativo Windows e in molti credettero che l’epoca di Unix (e del clan degli hacker ad essa legata) stesse per terminare.
Una svolta si ebbe nel 1991 con Linus Torvalds, uno studente dell’Università di Helsinki, che cominciò a sviluppare un kernel gratuito e libero che avrebbe battezzato con il il nome di Linux. La peculiarità di Linux stava non tanto nelle sue caratteristiche tecniche quanto nelle modalità che avevano portato alla sua creazione; molti hacker furono attratti dall’idea di Torvalds e contribuirono alla sua realizzazione proponendo idee, modifiche e interventi agli sviluppatori in maniera del tutto libera e senza rispettare alcuna gerarchia(i codici sorgenti erano aperti).
Storia dell’hacking: nel 1991 Linus Torvalds realizzò Linux, kernel gratuito alla cui creazione la comunità hacker partecipò attivamente
Il risultato fu ottimo e Linux fu in grado di competere con gli Unix commercializzati, a estendersi al di là del panorama circoscritto dei programmatori e ad attirare le attenzioni delle applicazioni software commerciali.
La comunità hacker non era quindi giunta al copolinea, al contrario stava cominciando ad assumere un ruolo centrale nel mondo del software commerciale, aprendo una nuova fase nella storia dell’hacking.
Storia dell’hacking: la diffusione del WEB
La creazione di Linux coincise anche con la progressiva diffusione di internet al pubblico, ben segnalata dal crescente sviluppo di numerosi internet provider che fornivano la connessione alla rete.
Un “settore”, questo, nel quale anche molti hacker della generazione ottanta e novanta si lanciarono convertendosi in “Internet Service Provider”. La comunità hacker crebbe in rispetto e riconoscimento e la sua attività fu particolarmente utile per bloccare i tentativi di censura su Internet. Furono gli hacker, infatti, a far naufragare il “Communications Decency Act” (CDA) con il quale si cercava di mettere sotto il controllo del governo un metodo di codifica.
Storia dell’hacking: i principi dell’etica hacker
Quanto illustrato sino ad ora, nel descrivere la storia dell’hacking, consente quindi di delineare alcuni principi fondamentali della comunità hacker, principi che non sono mai stati codificati ma che si sono consolidati nel comportamento stesso degli hacker.
Il primo di questi era sicuramente la libertà di accesso alle macchine, completa e illimitata, da associare alla totale condivisione delle conoscenze e a un’assoluta fiducia negli altri membri della comunità stessa.
La storia dell’hacking è stata accompagnata anche dallo sviluppo di un’etica hacking, composta da una serie di principi chiave tra i quali la condivisione
L’atteggiamento prevalente all’interno della comunità era quello meritocratico che portava a esaltare tutti coloro che erano in grado di far crescere lo stato dell’hackeraggio. Parallelamente a questi principi di lealtà e collaborazione, gli hacker nutrivano una forte “repulsione” per la burocrazia in tutte le sue forme che, con le sue regole, limitava la libera espressione e sperimentazione, mentre la finalità di ogni hacker era quella di migliorare la vita umana.
Molti sono i casi che nella storia dell’hacking hanno ribadito il legame a questi principi di base. Come dimenticare la dura “polemica” tra Bill Gates, allora studente diciannovenne, e l’Homebrew accusata in una lettera di “furto” per aver “piratato” e distribuito, ancor prima dell’uscita ufficiale, un programma realizzato proprio da Gates. Emblematico anche il caso della Apple computer Inc. e in particolare di Wozniak che, nel rispetto dell’etica hacker, fece in modo che la Apple non avesse segreti in modo da non impedire la libera partecipazione di tutti.
Storia dell’hacking: quando l’hacker diventa cattivo
Abbiamo visto come, nella storia dell’hacking, gli anni Ottanta furono il periodo di affermazione e di consolidamento della comunità hacker, ma furono anche gli anni in cui cominciarono ad affermarsi una serie di gruppi che perpetravano attacchi a sistemi informatici e telematici per scopi del tutto personali.
Fu proprio l’insorgere di questi “criminali informatici” che pose le basi per la progressiva trasformazione del termine hacker da positivo a negativo.
Ci sono state molte linee di interpretazione per questa transizione nella complessa storia dell’hacking.
Da una parte in molti, come il giornalista Steven Levy, fecero notare come alla connotazione negativa degli hacker contribuì la risonanza data dai mass media a una serie di arresti di giovani che avevano violato sistemi governativi (“il problema cominciò con arresti molto pubblicizzati di adolescenti che si avventuravano elettronicamente in territori digitali proibiti…Era comprensibile che i giornalisti che riportavano queste storie si riferissero ai giovani scapestrati come a degli hackers, dopotutto si facevano chiamare così. Ma la parola divenne rapidamente sinonimo di ‘trasgressore digitale’ … con la comparsa dei virus informatici, l’hacker fu letteralmente trasformato in una forza del male”). Dall’altra si osservò come l’associazione hacker-criminale non poteva limitarsi esclusivamente a una errata o parziale interpretazione da parte della stampa, all’appropriazione del termine da parte di alcuni che usavano le proprie capacità per scopi personali o al progressivo affermarsi di leggi che contrastavano con l’etica hacker, ma dovesse ricondursi anche alla natura stessa del fenomeno.
L’etica hacker si era fatta portatrice di principi quali la libertà d’informazione, la condivisione e la lecita esplorazione che non ammettevano barriere. Negli anni Sessanta e Settanta, quando i concetti di proprietà e di privato non erano ancora applicati al cyberspazio e quando i computer non avevano ancora avuto una diffusione capillare, l’etica hacker non veniva percepita come “crimine”, mentre a partire dagli Ottanta-Novanta, con la crescita della società d’informazione e con i computer divenuti preziosi depositi di dati e informazioni sensibili, ogni “intrusione” veniva classificata come una violazione condannabile.
Sempre in relazione all’etica hacker è bene sottolineare come l’accesso abusivo a risorse fosse considerato lecito ma sempre nel rispetto di due elementi altrettanto fondamentali, vale a dire la non sottrazione di denaro e la non creazione di danni. E’ proprio in relazione a questi aspetti che tutti coloro che si identificano negli hacker “originali”sono soliti etichettare i cyber-criminali come “crackers” (nota anche la definizione di dark side hacker riferita a tutti coloro ai quali si riconoscevano delle capacità ma che non rispettavano l’etica hacker)
Storia dell’hacking: il significato dell’hacker
Il fenomeno e la storia dell’hacking sono estremamente complessi e finiscono con il mescolare una serie di elementi spesso contrapposti. Quello che emerge dalla panoramica delineata sono una serie di principi dell’hacking che vanno a contrastare con l’idea che oggi si ha della figura dell’hacker.
A tal proposito non si possono non ricordare una serie di associazioni e di gruppi hacker creati per difendere i principi di privacy e di libertà di espressione, come l’Electronic Frontier Foundation da sempre impegnata nel “proteggere le libertà civili fondamentali nel mondo digitale”. Non bisogna infatti dimenticare che nella storia dell’hacking la libera circolazione delle informazioni è sempre stata una priorità e come le sole informazioni da tutelare con l’anonimato o la privacy siano quelle di carattere personale.
Chi sono, quindi, gli hacker?
Forse non si può dare una risposta univoca a questa domanda, in quanto il termine hacker è stato e continua ad essere in costante trasformazione, assumendo connotazioni e significati differenti in base al contesto.
Per alcuni hacker è sinonimo di pirata informatico, per altri l’hacker è colui che esplora e mette alla prova le capacità dei sistemi informativi, per altri ancora l’hacker è colui che condivide e lavora per la condivisione delle conoscenze e delle risorse.
"Utilizziamo i cookie per personalizzare contenuti ed annunci, per fornire funzionalità dei social media e per analizzare il nostro traffico. Condividiamo inoltre informazioni sul modo in cui utilizza il nostro sito con i nostri partner che si occupano di analisi dei dati web, pubblicità e social media, i quali potrebbero combinarle con altre informazioni che ha fornito loro o che hanno raccolto dal suo utilizzo dei loro servizi.
Cliccando su “Accetta tutti”, acconsenti all'uso di tutti i cookie. Cliccando su “Rifiuta”, continui la navigazione senza i cookie ad eccezione di quelli tecnici. Per maggiori informazioni o per personalizzare le tue preferenze, clicca su “Gestisci preferenze”."
Questo sito web utilizza i cookie.
I siti web utilizzano i cookie per migliorare le funzionalità e personalizzare la tua esperienza. Puoi gestire le tue preferenze, ma tieni presente che bloccare alcuni tipi di cookie potrebbe avere un impatto sulle prestazioni del sito e sui servizi offerti.
Essential cookies enable basic functions and are necessary for the proper function of the website.
Name
Description
Duration
Cookie Preferences
This cookie is used to store the user's cookie consent preferences.
30 days
These cookies are used for managing login functionality on this website.
Name
Description
Duration
wordpress_test_cookie
Used to determine if cookies are enabled.
Session
wordpress_sec
Used to track the user across multiple sessions.
15 days
wordpress_logged_in
Used to store logged-in users.
Persistent
Statistics cookies collect information anonymously. This information helps us understand how visitors use our website.
Google Analytics is a powerful tool that tracks and analyzes website traffic for informed marketing decisions.
Used to monitor number of Google Analytics server requests when using Google Tag Manager
1 minute
_gid
ID used to identify users for 24 hours after last activity
24 hours
_ga_
ID used to identify users
2 years
_gali
Used by Google Analytics to determine which links on a page are being clicked
30 seconds
_ga
ID used to identify users
2 years
__utmx
Used to determine whether a user is included in an A / B or Multivariate test.
18 months
__utmv
Contains custom information set by the web developer via the _setCustomVar method in Google Analytics. This cookie is updated every time new data is sent to the Google Analytics server.
2 years after last activity
__utmz
Contains information about the traffic source or campaign that directed user to the website. The cookie is set when the GA.js javascript is loaded and updated when data is sent to the Google Anaytics server
6 months after last activity
__utmc
Used only with old Urchin versions of Google Analytics and not with GA.js. Was used to distinguish between new sessions and visits at the end of a session.
End of session (browser)
__utma
ID used to identify users and sessions
2 years after last activity
__utmb
Used to distinguish new sessions and visits. This cookie is set when the GA.js javascript library is loaded and there is no existing __utmb cookie. The cookie is updated every time data is sent to the Google Analytics server.
30 minutes after last activity
__utmt
Used to monitor number of Google Analytics server requests
10 minutes
_gac_
Contains information related to marketing campaigns of the user. These are shared with Google AdWords / Google Ads when the Google Ads and Google Analytics accounts are linked together.
90 days
Marketing cookies are used to follow visitors to websites. The intention is to show ads that are relevant and engaging to the individual user.
X Pixel enables businesses to track user interactions and optimize ad performance on the X platform effectively.
Our Website uses X buttons to allow our visitors to follow our promotional X feeds, and sometimes embed feeds on our Website.
2 years
personalization_id
Unique value with which users can be identified by X. Collected information is used to be personalize X services, including X trends, stories, ads and suggestions.
2 years
guest_id
This cookie is set by X to identify and track the website visitor. Registers if a users is signed in the X platform and collects information about ad preferences.
2 years
Per maggiori informazioni, consulta la nostra https://www.alground.com/origin/privacy-e-cookie/