Home Blog Pagina 2

Militari nel partito di Vannacci: cosa verifica la Procura

0

La Procura militare di Roma ha avviato accertamenti preliminari sulla presenza di appartenenti alle Forze armate nell’organizzazione di Futuro Nazionale. Al centro delle verifiche ci sono un ufficiale dell’Aeronautica e un carabiniere in servizio. È invece separato l’esposto sulla presunta ricostituzione del partito fascista, destinato alla Procura ordinaria.

Scegli da dove partire: apri le schede nell’ordine che preferisci.

0 di 9 schede aperte

La Procura militare di Roma, guidata da Marco De Paolis, ha disposto accertamenti preliminari dopo un esposto presentato dal Sindacato dei Militari. L’obiettivo dichiarato è verificare se esistano fatti di competenza della giustizia militare riguardanti appartenenti alle Forze armate presenti nella struttura organizzativa di Futuro Nazionale, il partito guidato da Roberto Vannacci.

Questa formulazione è importante: non risulta ancora formalizzata una notizia di reato e non è stata annunciata un’indagine penale contro Vannacci. Gli accertamenti servono precisamente a stabilire se le condotte segnalate possano avere rilevanza militare.

Alcuni titoli iniziali hanno collegato l’iniziativa all’ipotesi di ricostituzione del partito fascista. La Procura militare ha però precisato che le verifiche non riguardano questa contestazione e non sono rivolte, per tale ipotesi, contro Vannacci.

Le posizioni citate sono quelle di Antonsergio Belfiori, ufficiale dell’Aeronautica e segretario nazionale organizzativo del SIAM, e Luigi Avveduto, sottufficiale dei Carabinieri e segretario nazionale del SIM Carabinieri.

Belfiori è stato indicato come referente del comitato 329 di Futuro Nazionale a Villafranca di Verona. Avveduto compare invece come referente del comitato 1333 di Roma ed è consigliere del VII Municipio della Capitale. Entrambi risultano ancora in servizio.

Avveduto ha confermato la propria vicinanza politica a Vannacci e la partecipazione alla costituente, ma ha negato di ricoprire incarichi interni. Belfiori ha sostenuto, secondo le ricostruzioni disponibili, che la costituzione del comitato locale sarebbe stata un’iniziativa personale e non corrisponderebbe a una funzione direttiva. La verifica dovrà accertare la natura effettiva delle attività, non limitandosi alle qualifiche riportate nei materiali politici.

L’esposto sostiene che i due appartenenti alle Forze armate avrebbero svolto attività organizzativa e di propaganda politica, assumendo ruoli non compatibili con gli obblighi di neutralità e imparzialità imposti dallo status militare.

Viene inoltre chiesto di accertare se i distacchi sindacali siano stati utilizzati esclusivamente per l’attività di rappresentanza oppure anche per sostenere l’organizzazione politica di Futuro Nazionale. Nel caso di Belfiori viene richiamata la partecipazione alla costituente del partito, durante la quale avrebbe affrontato temi riguardanti difesa, immigrazione e condizioni economiche del personale. Avveduto ha pubblicamente annunciato la propria adesione politica e Vannacci lo aveva presentato come parte della nuova iniziativa su Roma.

Si tratta delle contestazioni contenute nell’esposto: non sono fatti già accertati dalla magistratura e non equivalgono a una responsabilità disciplinare o penale.

No. La Procura militare ha precisato di non aver aperto un’indagine contro Vannacci per la presunta ricostituzione del partito fascista e di non aver indicato questa ipotesi come oggetto delle verifiche.

Esistono due percorsi differenti. Il primo riguarda la posizione dei militari in servizio presenti nell’organizzazione di Futuro Nazionale ed è seguito dalla magistratura militare. Il secondo nasce dall’esposto che ipotizza una violazione della legge Scelba ed è destinato alla Procura ordinaria di Roma.

L’esposto sulla legge Scelba dovrà essere valutato dal procuratore capo Francesco Lo Voi, che deciderà se assegnarlo a un sostituto e avviare ulteriori approfondimenti. Anche questo passaggio non significa che il reato sia stato riconosciuto o che qualcuno sia già formalmente indagato.

La risposta non è un semplice sì o no. L’articolo 98 della Costituzione consente alla legge di stabilire limitazioni al diritto d’iscrizione ai partiti per i militari di carriera in servizio attivo, ma non introduce direttamente un divieto generale e automatico.

L’articolo 1483 del Codice dell’ordinamento militare stabilisce che le Forze armate devono restare fuori dalle competizioni politiche. Vieta inoltre ai militari di partecipare a manifestazioni di partito o svolgere propaganda quando stanno prestando servizio, si trovano in luoghi militari, indossano l’uniforme oppure utilizzano la propria qualifica militare in relazione ai compiti di servizio.

La giurisprudenza amministrativa ha escluso che la semplice appartenenza alle Forze armate impedisca ogni attività politica svolta come privato cittadino, fuori dal servizio e senza utilizzare uniforme o qualifica. Il nodo non è quindi la sola adesione personale, ma il modo in cui l’attività viene esercitata e l’eventuale sovrapposizione con servizio, grado e rappresentanza militare.

Belfiori e Avveduto non sono soltanto militari: ricoprono incarichi in associazioni sindacali militari. La legge 46 del 2022 impone a queste organizzazioni neutralità ed estraneità rispetto alle competizioni, ai partiti e ai movimenti politici.

La normativa vieta alle associazioni sindacali militari di promuovere iniziative politiche o sostenere campagne elettorali. L’attività sindacale deve rimanere finalizzata alla tutela degli interessi collettivi del personale e non può interferire con i compiti operativi delle Forze armate.

Gli accertamenti dovranno quindi distinguere l’attività politica compiuta individualmente da quella eventualmente svolta utilizzando il ruolo, il tempo o le risorse della rappresentanza sindacale. Questa distinzione potrebbe risultare più importante della semplice iscrizione al partito.

Roberto Vannacci ha reagito minimizzando le notizie e contestando la ricostruzione giornalistica. Arrivato al Forum TEHA di Cernobbio, ha dichiarato di non essere preoccupato dagli accertamenti della Procura militare. Il coordinatore nazionale di Futuro Nazionale, Massimiliano Simoni, si è detto sereno e convinto che la vicenda terminerà con un’archiviazione.

Il ministro della Difesa Guido Crosetto ha assunto una posizione garantista, sottolineando che sarebbe sbagliato trasformare gli accertamenti preliminari in un’indagine già definita sulla ricostituzione del partito fascista.

Le smentite non chiudono la questione. La Procura dovrà confrontare le dichiarazioni degli interessati con documenti organizzativi, partecipazioni pubbliche, comunicazioni politiche e modalità di utilizzo degli incarichi sindacali.

La vicenda riguarda il confine tra libertà politica individuale e neutralità delle Forze armate. Un militare conserva i diritti riconosciuti agli altri cittadini, ma non può dare l’impressione che un corpo armato dello Stato sostenga una parte politica.

Il problema diventerebbe più rilevante se emergesse una presenza organizzata e non soltanto individuale di militari in servizio dentro Futuro Nazionale. La Procura potrebbe quindi verificare se esistano altri appartenenti alle Forze armate coinvolti nei comitati territoriali o nelle attività del partito.

Sul piano politico, il caso arriva mentre Futuro Nazionale cerca di consolidarsi e Vannacci viene invitato in contesti istituzionali ed economici di primo piano. Per il partito, un’archiviazione rafforzerebbe la tesi della persecuzione politica. Eventuali contestazioni disciplinari o penali aprirebbero invece un problema sulla sua rete organizzativa e sul rapporto con il personale in uniforme.

Non sappiamo se la Procura militare individuerà una notizia di reato, se gli atti saranno archiviati oppure se parte della vicenda resterà confinata all’ambito disciplinare.

Non è ancora dimostrato che i due militari abbiano svolto propaganda durante il servizio, in luoghi militari, in uniforme o utilizzando la propria qualifica professionale. Non è neppure accertato un uso politico dei distacchi sindacali. Resta separata e ancora da valutare l’ipotesi relativa alla legge Scelba: un esposto chiede alla magistratura di controllare determinati fatti, ma non prova da solo l’esistenza di un reato.

I prossimi passaggi da osservare saranno l’eventuale apertura formale di un procedimento militare, la decisione della Procura ordinaria sull’esposto e le verifiche interne del ministero della Difesa.
I nuovi Geran a reazione cambiano la guerra nei cieli dell’Ucraina

0

La Russia sta aumentando l’impiego di droni d’attacco a reazione contro l’Ucraina. Più veloci dei Geran-2 a elica, i nuovi modelli riducono il tempo di allarme, mettono in difficoltà mitragliatrici e intercettori economici e costringono Kyiv a consumare missili antiaerei più costosi. Non sostituiscono i vecchi Shahed: li affiancano negli sciami per saturare la difesa.

Scegli da dove partire: apri le schede nell’ordine che preferisci.

0 di 8 schede aperte

Il salto di qualità è diventato evidente durante le grandi ondate dell’estate 2026. In uno degli attacchi esaminati dall’aeronautica ucraina, oltre cento dei 140 velivoli senza pilota lanciati dalla Russia erano indicati come modelli a reazione. Kyiv dichiarò di averne abbattuti o neutralizzati circa 120, ma la composizione dello sciame mostrava un cambiamento: gli apparecchi più rapidi non erano più presenze isolate.

Nei giorni successivi gli allarmi si sono prolungati anche nelle ore diurne. I droni hanno colpito o minacciato abitazioni, infrastrutture ferroviarie, depositi e attività commerciali. Il problema non è soltanto la capacità distruttiva del singolo ordigno, ma la pressione continua esercitata su radar, squadre mobili, caccia e batterie antiaeree.

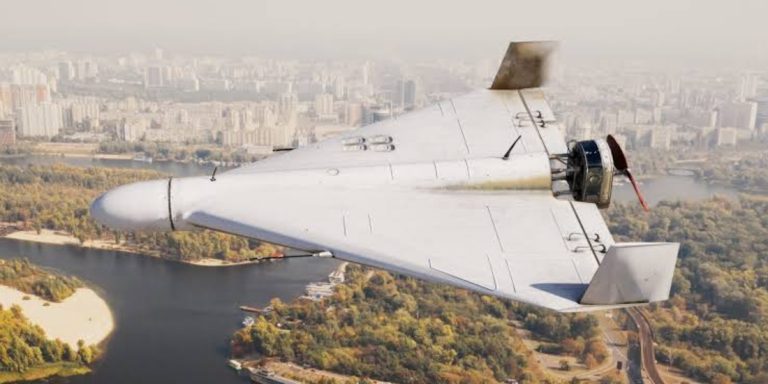
Il Geran-2, derivato dallo Shahed-136 iraniano, utilizza un motore a pistoni e un’elica posteriore. È relativamente più lento, rumoroso e può essere affrontato anche da squadre mobili con mitragliatrici, cannoni automatici e droni intercettori economici. Le versioni a reazione sostituiscono quel sistema con una piccola turbina, aumentando velocità e quota operativa.

Le denominazioni Geran-3 e Geran-4 coprono configurazioni non sempre identiche. Le stime pubbliche oscillano secondo modello e fase di volo: per alcune varianti vengono indicate velocità di crociera intorno ai 300–370 chilometri orari, mentre autorità e analisti ucraini attribuiscono ai tipi più recenti punte nell’ordine dei 500–600 chilometri orari. La conseguenza pratica è la stessa: il bersaglio resta per meno tempo nella finestra di tiro.

Contro un drone a elica una squadra mobile può ricevere l’allarme, raggiungere una posizione favorevole, acquisire il bersaglio e sparare. Un velivolo a reazione comprime tutti questi passaggi. Se vola più in alto, esce inoltre dalla portata utile delle armi leggere; se cambia rotta o scende soltanto nella fase terminale, l’intercettazione diventa ancora più complessa.

L’Ucraina può impiegare caccia, missili terra-aria e sistemi a corto raggio, ma ogni soluzione ha limiti di disponibilità e costo. Consumare un intercettore sofisticato contro un drone prodotto in serie può essere militarmente necessario e, nello stesso tempo, economicamente sfavorevole. Mosca punta precisamente a questo squilibrio.

I numeri diffusi da Kyiv indicano una crescita rapidissima, ma vanno letti come valutazioni di una parte in guerra. L’aeronautica ucraina ha riferito che in luglio l’impiego dei modelli a reazione sarebbe quintuplicato rispetto a giugno. Fonti ucraine hanno parlato di circa 1.500 apparecchi lanciati in luglio e di almeno 2.500–3.000 in agosto, a seconda del perimetro utilizzato nel conteggio.

Durante una sequenza di quattro giorni, il presidente Volodymyr Zelensky ha dichiarato che la Russia aveva lanciato quasi 1.500 droni complessivi e che oltre la metà era a reazione. Anche senza assumere ogni cifra come definitiva, il dato decisivo è la trasformazione del nuovo sistema da arma sperimentale a componente regolare delle incursioni.

Il Geran-3 è generalmente descritto come la versione russa dello Shahed-238 iraniano. Secondo l’intelligence militare ucraina, utilizza una piccola turbina Telefly JT80 e numerosi componenti elettronici di provenienza estera. Il Geran-4 rappresenterebbe un’evoluzione più profonda, con struttura modificata, maggiore autonomia e predisposizione alla produzione su scala superiore.

L’impianto di Alabuga, nella repubblica russa del Tatarstan, è considerato il centro del programma. Le immagini satellitari e le analisi industriali mostrano ampliamenti, dormitori e infrastrutture logistiche compatibili con un aumento della produzione. La dipendenza da microelettronica e sottosistemi importati resta però un punto vulnerabile, soprattutto per il controllo delle esportazioni.

Uno sciame misto obbliga la difesa a risolvere problemi differenti nello stesso momento. I Geran-2 più lenti possono seguire rotte tortuose, attirare il fuoco e saturare i sensori; le versioni a reazione attraversano rapidamente i corridoi scoperti o arrivano in una seconda fase, quando le squadre ucraine hanno già consumato munizioni e attenzione.

A questi velivoli possono aggiungersi esche, missili da crociera e missili balistici. La vera innovazione, quindi, non coincide con una singola piattaforma: è l’uso coordinato di mezzi con profili di velocità, quota e costo diversi. Gli attacchi diurni aumentano inoltre la pressione psicologica e interrompono trasporti, lavoro e servizi per periodi prolungati.

Kyiv sta cercando un intercettore altrettanto rapido ma molto meno costoso di un missile antiaereo. Almeno quattro aziende ucraine lavorano su droni capaci di superare i 500–600 chilometri orari; alcuni prototipi sono già entrati nelle prove operative. La sfida riguarda propulsione, guida automatica, collegamento dati e capacità di colpire un bersaglio piccolo in movimento.

Nel breve periodo continueranno a essere indispensabili sistemi tradizionali, velivoli pilotati e reti di sensori più dense. Nel medio periodo l’obiettivo è costruire una difesa stratificata: guerra elettronica quando efficace, intercettori economici per la massa e missili più pregiati riservati alle minacce che superano i primi livelli.

Non esiste una contabilità indipendente completa dei Geran a reazione prodotti, lanciati e distrutti. Le caratteristiche attribuite alle diverse versioni cambiano tra fonti ucraine, russe e occidentali; velocità massima, autonomia e carico dipendono inoltre dalla configurazione. Anche i tassi di intercettazione comunicati durante la guerra non sono verificabili caso per caso.

I segnali più importanti saranno la quota dei modelli a reazione nelle prossime ondate, la capacità russa di mantenere il ritmo produttivo, l’efficacia dei nuovi intercettori ucraini e il consumo totale di missili antiaerei. Se il costo della difesa resterà molto superiore a quello dell’attacco, questa famiglia di droni potrà incidere non soltanto sui danni immediati, ma sulla sostenibilità dell’intero sistema di protezione ucraino.

Il Texas ferma i data center: dietro il boom dell’IA cresce la domanda elettrica fantasma

Il Texas ha congelato temporaneamente le nuove connessioni dei data center alla propria rete elettrica. Dietro la decisione ci sono richieste per centinaia di gigawatt, molte delle quali potrebbero riferirsi a progetti duplicati, speculativi o privi di finanziamenti. La domanda energetica dell’intelligenza artificiale è reale, ma nessuno riesce più a stabilire con precisione quanto sia grande.

Scegli da dove partire: apri le schede nell’ordine che preferisci.

0 di 8 schede aperte

Il governatore Greg Abbott ha ordinato alla Public Utility Commission of Texas e all’operatore di rete ERCOT di sospendere l’avanzamento dei nuovi data center in attesa di un controllo complessivo dei progetti presentati. Le società dovranno fornire informazioni sulla proprietà effettiva, sulle fonti di finanziamento, sugli incentivi pubblici richiesti, sul consumo d’acqua e sull’eventuale produzione elettrica interna.

La sospensione non rappresenta un rifiuto politico dell’intelligenza artificiale. Serve a capire quali strutture abbiano realmente capitali, clienti e condizioni tecniche per essere costruite. Il Texas teme che la rete venga pianificata sulla base di richieste che esistono soltanto sulla carta.

Secondo il governatore, ERCOT stava esaminando domande di connessione per oltre 474 gigawatt: più di cinque volte il massimo consumo elettrico mai raggiunto nello Stato. Nessun progetto potrà avanzare fino alla conclusione della verifica.

La domanda fantasma nasce quando un progetto di data center richiede alla rete una determinata quantità di elettricità, ma non possiede ancora tutti gli elementi necessari per diventare operativo. Può mancare il finanziamento, il cliente finale, il terreno, l’autorizzazione ambientale o persino un piano industriale completo.

Esiste poi il problema delle richieste duplicate. Un’impresa interessata a realizzare un impianto da un gigawatt può presentare domande a diverse società elettriche e in più Stati per confrontare costi, tempi e incentivi. Se ogni gestore registra integralmente la richiesta, un solo possibile data center viene contato più volte.

Alcuni sviluppatori cercano inoltre di assicurarsi in anticipo una posizione nella coda di connessione per aumentare il valore di un terreno o attirare investitori. La disponibilità di energia è diventata talmente importante che una prenotazione sulla rete può trasformarsi in un bene speculativo, anche quando dietro non esiste ancora un’infrastruttura finanziariamente sostenibile.

L’analisi di Reuters sui dati delle società elettriche e degli operatori di rete ha individuato richieste superiori a 700 gigawatt in Texas e in alcune aree del Midwest, del Medio Atlantico e del Sud degli Stati Uniti. È una quantità più di dieci volte superiore alle stime dell’attuale consumo elettrico di tutti i data center statunitensi.

Fuori dal Texas, dieci grandi società elettriche hanno dichiarato complessivamente circa 270 gigawatt di richieste provenienti da data center e altri grandi consumatori. Il confronto è però complicato dall’assenza di uno standard comune: alcune aziende contano soltanto gli accordi già firmati, altre includono manifestazioni d’interesse prive di impegni finanziari.

Questi 700 gigawatt non rappresentano quindi una previsione credibile del consumo simultaneo dei data center. Sono la somma di richieste formulate con criteri differenti, in momenti diversi e spesso ancora prive delle condizioni necessarie per essere realizzate. Il problema non è soltanto stabilire quanto consumerà l’intelligenza artificiale, ma capire quali domande descrivano un progetto reale e quali siano semplici opzioni aperte sul futuro.

Le principali aziende tecnologiche stanno investendo centinaia di miliardi di dollari in chip, server e infrastrutture per l’intelligenza artificiale. Secondo Reuters, la spesa prevista nel 2026 per i data center destinati all’IA ha superato complessivamente i 700 miliardi di dollari.

Un moderno campus informatico può richiedere centinaia di megawatt. I progetti più grandi arrivano a diversi gigawatt, consumi paragonabili a quelli di intere aree metropolitane. Per chi costruisce queste strutture, ottenere rapidamente un collegamento elettrico è ormai importante quanto acquistare i processori.

La rete, però, non cresce alla stessa velocità dei progetti annunciati. Costruire nuove linee di trasmissione, centrali, trasformatori e turbine richiede anni. Di conseguenza, aziende tecnologiche, operatori immobiliari e intermediari cercano di prenotare più località contemporaneamente, nella speranza che almeno una riesca a ottenere l’energia necessaria.

Si genera così un circolo vizioso: più la capacità elettrica appare scarsa, più aumentano le richieste preventive; più aumentano le richieste, più la capacità disponibile sembra insufficiente.

Gli operatori elettrici devono programmare gli investimenti con molti anni di anticipo. Se sottovalutano la domanda reale, possono trovarsi senza centrali e linee sufficienti, con maggiori rischi di interruzioni e aumenti dei prezzi. Se invece prendono per buone richieste speculative, rischiano di costruire infrastrutture inutili.

Il costo di centrali e reti viene normalmente recuperato attraverso le tariffe elettriche. Se il data center per il quale è stata progettata una nuova linea non viene mai costruito, una parte della spesa può ricadere sulle famiglie e sulle imprese già collegate.

Nell’area amministrata da PJM Interconnection, il maggiore operatore di rete americano, l’aumento della domanda esistente e prevista dei data center avrebbe contribuito a far crescere di 29,4 miliardi di dollari i costi della capacità elettrica nel corso delle ultime aste. Il dato non misura esclusivamente la domanda fantasma, ma mostra quanto le previsioni sui data center possano incidere sulle bollette.

PJM sta elaborando nuove procedure per integrare i grandi consumatori preservando affidabilità e sostenibilità economica per i 67 milioni di persone servite dalla sua rete.

Le prime verifiche finanziarie stanno dimostrando quanto fossero fragili alcune domande. Exelon ha ridotto di circa il 40% la propria stima dei data center considerati altamente probabili, portandola a 11 gigawatt, dopo aver imposto garanzie economiche più severe.

In Ohio, la richiesta complessiva attribuita ai data center nella pipeline di AEP Ohio è diminuita di oltre la metà dopo l’introduzione di nuove regole. Tra queste figurano contributi fino a 100.000 dollari per finanziare gli studi necessari alla connessione.

Il Texas aveva già approvato “Batch Zero”, un sistema che raggruppa i progetti da almeno 75 megawatt e li valuta congiuntamente. In questo modo ERCOT può confrontare le richieste, assegnare la capacità disponibile e individuare gli ampliamenti necessari senza riesaminare continuamente la rete progetto per progetto.

Il congelamento deciso da Abbott aggiunge un controllo ancora più radicale: prima di calcolare quanta energia servirà, lo Stato vuole conoscere l’identità e la solidità economica di chi la sta chiedendo.

La presenza di progetti fantasma non dimostra che la crescita energetica dell’intelligenza artificiale sia inventata. Anche eliminando le richieste duplicate e finanziariamente deboli, restano abbastanza data center credibili da mettere sotto pressione reti elettriche già vicine ai propri limiti.

L’International Energy Agency prevede che il consumo mondiale dei data center possa più che raddoppiare entro il 2030, arrivando a circa 945 terawattora. Gli Stati Uniti dovrebbero rappresentare la quota maggiore dell’incremento: quasi metà della crescita della domanda elettrica americana fino alla fine del decennio potrebbe dipendere da queste strutture.

La concentrazione geografica rende il problema più difficile. Automobili elettriche, condizionatori e attività industriali distribuiscono i consumi su territori molto ampi; un singolo campus informatico può invece richiedere enormi quantità di energia in un punto preciso della rete.

Anche l’Energy Information Administration continua a prevedere una forte espansione. Nei suoi scenari per il 2050, il consumo dei soli server statunitensi potrebbe raggiungere tra 446 e 818 miliardi di kilowattora.

La scelta texana potrebbe diventare un modello nazionale. La Pennsylvania ha già imposto requisiti più severi ai progetti di almeno 25 megawatt, eliminandoli dalle procedure accelerate e chiedendo impegni vincolanti su costi energetici, ambiente, trasparenza e rapporti con le comunità locali. Su più di cento strutture annunciate nello Stato, soltanto venti avrebbero presentato le autorizzazioni necessarie.

Le nuove regole non fermeranno necessariamente gli investimenti delle grandi aziende tecnologiche. Potrebbero però espellere gli intermediari che prenotano elettricità senza possedere capitali, clienti o una concreta capacità di costruzione.

Resta un equilibrio difficile. Criteri troppo deboli trasferirebbero sui consumatori il costo delle infrastrutture destinate a impianti inesistenti. Condizioni eccessivamente rigide potrebbero invece rallentare progetti autentici e lasciare gli Stati Uniti senza la capacità energetica necessaria per competere nell’intelligenza artificiale.

La vera sfida non è scegliere fra data center e rete elettrica. È obbligare chi domanda centinaia di megawatt a dimostrare che dietro quella richiesta esiste un investimento reale.

Il drone di Lipsia apre una nuova fase dello scontro tra Europa e Russia

L’Unione Europea e diversi governi hanno convocato i rappresentanti diplomatici russi dopo il fallito attentato con droni esplosivi all’aeroporto di Lipsia-Halle. Berlino accusa direttamente Mosca, mentre il Cremlino denuncia una provocazione priva di prove. Dietro lo scontro diplomatico c’è una questione ancora più grande: come rispondere alla guerra ibrida senza trasformarla in un confronto militare aperto.

Ultima scheda aggiornata a 2 settembre 2026

Scegli da dove partire: apri le schede nell’ordine che preferisci.

0 di 9 schede aperte

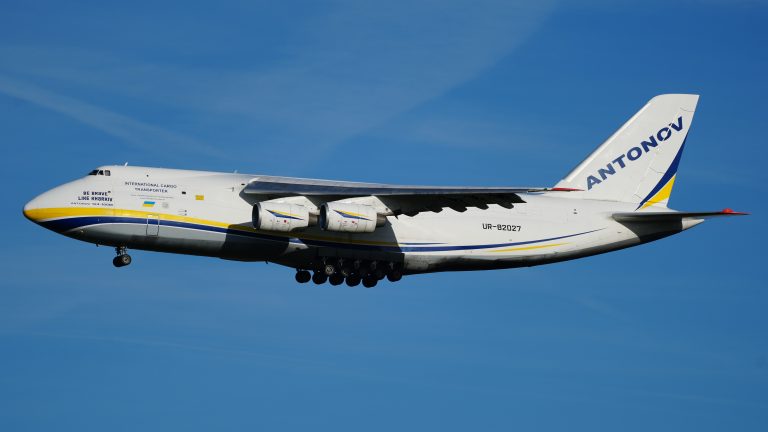
La sera del 4 agosto 2026, nell’area riservata alle operazioni cargo dell’aeroporto di Lipsia-Halle, è stato individuato un drone dotato di esplosivo e detonatore. L’apparecchio si trovava vicino ad alcuni velivoli cargo ucraini Antonov, utilizzati anche per il trasporto di materiali destinati all’Ucraina.

Il dispositivo non è esploso: secondo le ricostruzioni investigative, il detonatore avrebbe avuto un malfunzionamento. Gli artificieri tedeschi hanno quindi potuto mettere in sicurezza il drone senza vittime né danni gravi. Le indagini successive avrebbero portato al ritrovamento di un secondo apparecchio, di altro esplosivo e di una piccola antenna installata su un albero, forse utilizzata come ripetitore per guidare il drone nell’area aeroportuale.

Lipsia-Halle non è però un aeroporto qualsiasi. È uno dei principali hub europei per il traffico merci e ospita regolarmente grandi aerei da trasporto ucraini. Il bersaglio avrebbe quindi avuto contemporaneamente un valore logistico, politico e simbolico.

Il governo tedesco sostiene che gli elementi raccolti mostrino il modello tipico delle operazioni ibride attribuite ai servizi russi: reclutamento di esecutori a basso livello, elevata competenza tecnica, preparazione logistica complessa e possibilità di negare ogni coinvolgimento diretto.

Il ministro dell’Interno Alexander Dobrindt ha dichiarato che alcune persone coinvolte avrebbero agito per conto di strutture statali russe. La formulazione è significativa: Berlino non parla semplicemente di criminali di origine russa, ma di una catena operativa che condurrebbe a organismi governativi di Mosca.

Le autorità tedesche avrebbero identificato due sospettati. Il primo sarebbe un cittadino lettone nato in Russia, indicato come possibile coordinatore logistico e ritenuto in contatto con l’intelligence russa. Il secondo sarebbe un uomo bielorusso in possesso anche di passaporto russo, la cui presenza sarebbe stata collegata al luogo attraverso tracce di DNA. Quest’ultimo sarebbe entrato nell’area Schengen con un visto turistico italiano rilasciato a Minsk.

Questi dettagli rafforzano l’ipotesi investigativa, ma non equivalgono ancora a una sentenza definitiva. Le autorità non hanno reso pubblico l’intero dossier probatorio né chiarito esattamente quale ordine sarebbe partito da Mosca e attraverso quali intermediari.

La Germania ha convocato l’ambasciatore russo e ha annunciato la chiusura del consolato generale di Mosca a Bonn, l’ultima rappresentanza consolare russa operativa nel Paese al di fuori dell’ambasciata di Berlino.

Il governo tedesco vuole inoltre interrompere le attività della Casa Russa di Berlino, ufficialmente un centro culturale, ma sospettata dalle autorità tedesche di avere rapporti con gli apparati d’intelligence. Berlino ha annunciato anche controlli più severi per l’ingresso dei cittadini russi e nuove iniziative contro persone ed entità collegate alle operazioni ibride.

La risposta è dura sul piano diplomatico, ma ancora calibrata. Berlino non ha chiesto l’attivazione dell’articolo 4 della NATO, che avrebbe aperto consultazioni formali tra gli alleati, e non ha trasformato l’episodio in una questione di risposta militare. L’obiettivo sembra essere aumentare il costo politico delle operazioni attribuite a Mosca senza aprire una spirale incontrollabile.

Il Servizio europeo per l’azione esterna ha convocato il rappresentante russo presso l’Unione Europea. Francia, Paesi Bassi e Belgio hanno adottato iniziative analoghe nei confronti dei diplomatici di Mosca presenti nelle rispettive capitali.

La presidente della Commissione Ursula von der Leyen ha promesso di aumentare la pressione sulla Russia. Kaja Kallas, responsabile della politica estera europea, ha affermato che l’operazione presenta le caratteristiche del terrorismo sponsorizzato da uno Stato. Anche il segretario generale della NATO Mark Rutte ha insistito sulla necessità di rafforzare deterrenza e capacità di difesa.

Le convocazioni coordinate servono soprattutto a dimostrare che l’incidente non viene considerato una controversia bilaterale fra Germania e Russia. Il messaggio politico è che un’operazione contro un’infrastruttura europea, qualora l’attribuzione tedesca venisse confermata, riguarda l’intera Unione.

Il problema è individuare una risposta efficace. Dopo oltre venti pacchetti di sanzioni, l’Unione dispone di pochi strumenti nuovi che possano colpire realmente Mosca senza produrre ulteriori divisioni interne. Le ipotesi comprendono restrizioni contro la flotta ombra russa, nuove designazioni individuali, misure contro il complesso militare-industriale e controlli più rigidi sulle società che aggirano le sanzioni.

La Russia respinge integralmente l’accusa. L’ambasciata russa in Germania ha definito la ricostruzione una provocazione costruita frettolosamente e funzionale agli interessi dell’Ucraina, dei sostenitori della militarizzazione europea e dell’industria degli armamenti.

Mosca sostiene che Berlino non abbia presentato pubblicamente prove sufficienti per dimostrare un coinvolgimento dello Stato russo. Il presidente Vladimir Putin ha collegato la decisione tedesca ai problemi economici e politici interni della Germania. La portavoce del ministero degli Esteri Maria Zakharova ha parlato di un pretesto artificioso e ha promesso misure di risposta.

Il ministero degli Esteri russo ha quindi convocato l’incaricato d’affari tedesco a Mosca dopo quelle che ha definito azioni e dichiarazioni antirusse. Fra le possibili ritorsioni vengono indicate misure contro il Goethe-Institut di Mosca o il consolato generale tedesco a San Pietroburgo, anche se al momento non esiste una decisione pubblica definitiva.

Nella narrazione russa, dunque, l’attacco non rappresenta una nuova fase della guerra ibrida, ma un’accusa politicamente utile a Berlino per giustificare sanzioni, controlli e un maggiore sostegno militare all’Ucraina.

Un sabotaggio attribuibile con certezza a uno Stato è più difficile da gestire di un attacco militare tradizionale. Se l’azione resta sotto la soglia di un conflitto armato, la NATO non può rispondere automaticamente come farebbe davanti a un bombardamento o a un’invasione. Ma ignorarla comunicherebbe che aeroporti, reti energetiche e infrastrutture logistiche europee possono essere colpiti senza conseguenze.

Da qui nasce la durezza verbale di questi giorni. L’Alleanza e l’Unione Europea cercano di produrre deterrenza attraverso dichiarazioni coordinate, convocazioni diplomatiche, sanzioni e rafforzamento della sicurezza interna. L’obiettivo è convincere Mosca che le operazioni clandestine avranno un costo collettivo, anche quando non sono sufficienti a provocare una risposta militare.

Questa strategia contiene però una contraddizione: più i governi europei definiscono gli episodi come terrorismo di Stato o aggressione russa, più aumenta la pressione affinché alle parole seguano misure concrete. Se la risposta resta soltanto diplomatica, la deterrenza rischia di apparire debole; se diventa militare, aumenta il pericolo di escalation con una potenza nucleare. È precisamente questo lo spazio ambiguo nel quale opera la guerra ibrida.

La vicenda esplode pochi giorni prima delle elezioni regionali in Sassonia-Anhalt, dove Alternative für Deutschland risulta particolarmente forte. L’AfD sostiene una linea più favorevole alla ripresa dei rapporti con Mosca e critica le sanzioni e l’assistenza militare all’Ucraina.

Il Cremlino utilizza questa coincidenza per sostenere che il governo tedesco stia sfruttando il caso a fini interni. Berlino, al contrario, considera proprio le scadenze elettorali uno dei possibili obiettivi delle operazioni ibride: alimentare paura, sfiducia nelle istituzioni e divisioni sull’Ucraina.

Il momento politico, da solo, non prova né smentisce la responsabilità russa. Mostra però perché l’attribuzione è diventata immediatamente uno scontro di narrazioni: per Berlino è un tentativo di intimidire l’Europa; per Mosca è un’operazione propagandistica destinata a compattare il fronte occidentale.

Non è stata pubblicata la totalità delle prove tecniche che avrebbero permesso al governo tedesco di attribuire l’operazione allo Stato russo. Non conosciamo l’intera catena di comando, il ruolo preciso dei due sospettati, l’identità di eventuali complici né il modo in cui sarebbero stati reclutati e finanziati.

Esiste inoltre una discrepanza nelle ricostruzioni giornalistiche: le fonti tedesche e internazionali parlano di un Antonov An-124, mentre una ricostruzione in lingua russa menziona un An-24. Le immagini e le fonti investigative tedesche indicano con maggiore coerenza un grande velivolo cargo Antonov An-124.

Infine, gli altri sabotaggi alle infrastrutture elettriche tedesche sono ancora oggetto d’indagine. La loro vicinanza temporale al caso di Lipsia non permette di attribuirli automaticamente alla Russia. Collegare episodi diversi senza prove trasformerebbe un’analisi di sicurezza in una conclusione politica anticipata.

La riunione informale dei ministri degli Esteri dell’Unione Europea a Wicklow ha trasformato le prime dichiarazioni politiche in un confronto sulle misure da adottare. Kaja Kallas ha definito l’episodio di Lipsia un possibile caso di «terrorismo sponsorizzato da uno Stato», inserendolo in una serie di operazioni condotte in Europa dal 2022. Poiché l’incontro era informale, non sono state approvate sanzioni definitive.

L’Unione sta tuttavia preparando una lista di circa 1.600 persone ed entità collegate al complesso militare russo. I ministri hanno manifestato ampio sostegno per vietare l’ingresso nell’UE agli ex combattenti russi e rendere più severe le regole sui visti turistici. Il ministro tedesco Johann Wadephul ha annunciato che ulteriori sanzioni individuali saranno elaborate nelle prossime settimane.

Anche la Finlandia ha deciso di convocare l’ambasciatore russo. L’indagine sui due presunti esecutori si è inoltre allargata: alcune tracce raccolte dagli investigatori tedeschi avrebbero prodotto corrispondenze nelle banche dati finlandesi e lituane. I servizi di sicurezza finlandesi non hanno confermato pubblicamente l’identità o il ruolo delle persone coinvolte. L’Italia sta intanto verificando le informazioni sul visto turistico rilasciato a Minsk a uno dei sospettati.

Mosca ha formalizzato la propria risposta convocando l’incaricato d’affari tedesco. Il ministero degli Esteri russo ha definito le accuse «completamente inventate», parlando di una provocazione destinata a deteriorare ulteriormente i rapporti tra i due Paesi e annunciando una risposta severa. Dmitrij Medvedev ha alzato ulteriormente il tono, evocando attacchi diretti contro industrie militari tedesche: al momento si tratta di una dichiarazione politica personale, non dell’annuncio di un’operazione militare russa.

Nel frattempo, le autorità tedesche stanno indagando su due distinti sabotaggi contro infrastrutture elettriche in Brandeburgo e nella Renania Settentrionale-Vestfalia. Uno degli episodi ha provocato l’arresto temporaneo di centrali per una capacità complessiva di 4.200 megawatt. Non è stato però dimostrato alcun collegamento fra questi attacchi, il caso di Lipsia e la Russia.

Arena-M lo scudo di Mosca che doveva rendere invincibili i carri armati russi

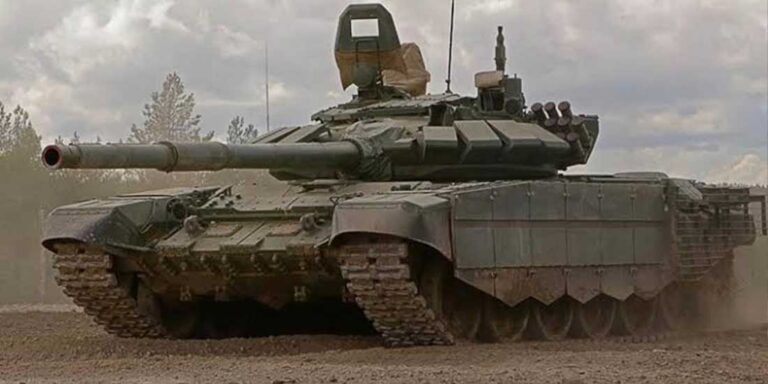
Un T-72B3A avanza lentamente nei pressi di Maiak, nel Donetsk. Sulla torretta spicca una corona di sensori e piccoli lanciatori: è l’Arena-M, il sistema di protezione attiva più pubblicizzato dell’esercito russo, presentato per anni come la risposta definitiva ai missili anticarro occidentali e, più di recente, agli sciami di droni FPV che stanno riscrivendo le regole della guerra corazzata.

Poche settimane fa un video ripreso dalle forze ucraine ha mostrato un drone da attacco colpire il retro di quello stesso carro senza che il sistema reagisse minimamente. Il mezzo è stato distrutto. Quell’episodio, il primo utilizzo documentato di Arena-M in combattimento contro un drone, ha riacceso un dibattito che dura da trent’anni: questo scudo funziona davvero, oppure è più un simbolo che una difesa reale?

Dalle steppe sovietiche al Caucaso: la nascita di un’idea

Il carro completo con il sistema montato

Per capire Arena-M bisogna tornare indietro fino agli anni Settanta, quando l’Unione Sovietica sviluppò il Drozd, considerato universalmente il primo sistema di protezione attiva operativo al mondo. Ideato tra il 1977 e il 1978 dall’ufficio di progettazione KBP sotto la guida dell’ingegnere Vasilij Bakalov (premiato con il Lenin Prize), il Drozd venne montato su circa 250 carri T-55 modificati in uno stabilimento di Leopoli, in Ucraina, tra il 1981 e il 1982.

Il sistema aveva però un difetto evidente: proteggeva soltanto un arco di 60 gradi nella parte anteriore della torretta e rischiava di ferire la fanteria alleata nelle vicinanze con i propri frammenti esplosivi.

L’esigenza di un sistema più completo divenne urgente dopo la Prima Guerra Cecena del 1994-1995, quando i mezzi corazzati russi subirono perdite pesantissime nelle strade di Groznyj. Fu in quel contesto che l’ufficio di progettazione KB Mashinostroyeniya, con sede nella città di Kolomna, sviluppò l’Arena.

Il sistema venne testato per la prima volta nei primi mesi del 1995 al poligono di Kubinka e mostrato pubblicamente per la prima volta soltanto alla fine del 1997, a Omsk, montato su un carro T-80UM-1. Da allora sono passati quasi trent’anni, e le versioni che oggi vediamo sul fronte ucraino sono l’ultima evoluzione di un progetto nato in un’epoca in cui i droni da combattimento non esistevano nemmeno nell’immaginazione dei progettisti.

Come funziona lo scudo elettronico

Arena appartiene alla categoria dei sistemi “hard kill”, cioè quelli che distruggono fisicamente la minaccia in arrivo invece di limitarsi a confonderla o accecarla, come fanno i sistemi passivi a infrarossi. Il cuore del sistema è un radar Doppler multifunzione che scandisce continuamente lo spazio intorno al veicolo.

Quando individua un oggetto in avvicinamento, un computer di bordo calcola in tempo reale traiettoria e velocità e seleziona quale delle munizioni difensive lanciare per intercettarlo. La reazione avviene in appena 0,05 secondi, e la munizione difensiva esplode a circa 1,5 metri dal bersaglio, generando una nube di frammenti capace di neutralizzare testate in arrivo a velocità comprese tra 70 e 700 metri al secondo, entro un raggio di circa 50 metri dal veicolo.

Il sistema originale, installato su T-80UM e T-72, pesa circa 1.100 chilogrammi e copre un arco fino a 300 gradi, lasciando scoperta soltanto la parte posteriore. Dispone complessivamente di 26 proiettili intercettori, distribuiti lungo il perimetro della torretta, ed è programmato per distinguere le minacce reali da falsi bersagli come uccelli, colpi di piccolo calibro o il fuoco amico proveniente da altri mezzi della propria colonna.

Una caratteristica su cui l’industria russa ha sempre insistito è proprio questa capacità di discriminazione, indispensabile per evitare di sprecare munizioni preziose o, peggio, di colpire per errore soldati alleati nelle vicinanze.

Nel corso dei decenni il progetto originale si è ramificato in diverse varianti. L’Arena-E è la versione da esportazione, più leggera (circa 900 chilogrammi) e commercializzata a un prezzo indicativo di 300.000 dollari per unità: la Corea del Sud la scelse nel 2007 per equipaggiare il proprio carro K2 Black Panther, segno che anche al di fuori dei confini russi il concetto veniva considerato credibile. Alla fiera della difesa IDEX del 2025, i rappresentanti di KB Mashinostroyeniya hanno confermato pubblicamente che il sistema è operativo sulle forze armate russe e hanno ribadito l’intenzione di rilanciarne l’esportazione verso altri mercati, presentandolo come un prodotto maturo e collaudato sul campo.

Arena-M, la risposta ai droni

La vera svolta recente riguarda l’Arena-M, aggiornata a partire dal 2025 con un software specificamente pensato per contrastare i piccoli droni. La novità tecnica principale consiste nell’uso della cosiddetta firma micro-Doppler, cioè il segnale radar particolare generato dalla rotazione delle eliche di un quadricottero, che permette in teoria di distinguere un piccolo drone da un uccello o da un pezzo di detrito volante.

Le modifiche al T-90M per integrare l'Arena-M
Le modifiche al T-90M per integrare l’Arena-M

A differenza delle versioni precedenti, che concentravano i sensori in un unico blocco sulla torretta, Arena-M utilizza antenne multiple distribuite lungo il perimetro del veicolo, per garantire una copertura più uniforme a 360 gradi, incluse le traiettorie dall’alto tipiche degli attacchi “top attack” con droni o missili come il Javelin.

Il sistema è stato avvistato nel 2026 montato su carri T-72B3A e T-90M impiegati nell’operazione militare in Ucraina, e un funzionario del ministero della Difesa russo ne ha confermato pubblicamente l’implementazione durante una trasmissione televisiva su Russia-24. La stampa di Stato russa, in particolare la Rossijskaja Gazeta, ha sostenuto a inizio agosto 2026 che Arena-M si comporterebbe meglio del sistema israeliano Trophy, citando un analista del Centro di analisi strategica russo secondo cui il sistema israeliano “intercetta i missili anticarro guidati, ma non reagisce affatto ai droni FPV in avvicinamento”.

Si tratta però di un’affermazione che va letta con cautela, provenendo da una fonte con evidente interesse a promuovere il prodotto nazionale.

Il test del campo di battaglia

I fatti raccontati dal fronte offrono un quadro più sfumato. L’analista militare russo Viktor Murakhovsky ha ammesso pubblicamente che il radar del sistema fatica a rilevare i micro-droni costruiti con materiali plastici, poco riflettenti per le onde radar, definendo il problema tecnicamente irrisolto allo stato attuale della tecnologia russa.

Nello stesso periodo, come detto, un T-72B3A dotato di Arena-M è stato distrutto vicino a Maiak da un drone che ha colpito la parte posteriore del veicolo senza alcuna reazione del sistema di difesa.

C’è però anche una lettura meno drastica dell’accaduto. L’esperto in guerra dei droni Dmytro Putiata ha osservato che, prima di essere distrutto, quello stesso carro aveva effettivamente intercettato sette droni FPV, e che secondo le sue stime servono mediamente tra i 15 e i 20 droni per abbattere un singolo mezzo corazzato russo.

L’analista Andrii Tarasenko ha aggiunto che il vero limite non sarebbe tecnico ma quantitativo: le munizioni difensive si erano semplicemente esaurite al momento del colpo fatale, un problema strutturale legato al numero fisso di intercettori disponibili (appena 26, di cui due consumati per ogni ingaggio) che non può essere ampliato facilmente senza bloccare le prese d’aria del motore.

Gli equipaggi ucraini raccontano di attacchi condotti con gruppi di 15, 20 e in alcuni casi fino a 30 droni contemporaneamente, un volume di fuoco che nessun sistema con scorte limitate può assorbire indefinitamente.

Un equilibrio ancora instabile

La storia di Arena, dal Drozd sovietico degli anni Settanta fino alla versione anti-drone del 2026, racconta bene la corsa continua tra corazza e proiettile che accompagna da sempre la guerra terrestre.

Il sistema nacque per rispondere a razzi anticarro con traiettorie prevedibili, e su quel tipo di minaccia resta oggi uno strumento credibile, capace di aumentare in modo significativo le probabilità di sopravvivenza di un equipaggio. Il conflitto in Ucraina ha però introdotto un avversario diverso, economico, disponibile in quantità enormi e capace di attaccare da angolazioni impreviste, che mette sotto pressione proprio i limiti strutturali di un progetto pensato in un’altra epoca: la quantità limitata di intercettori, la difficoltà di calibrare la soglia di rilevamento tra un uccello e un piccolo drone, il rischio di saturazione quando gli attacchi arrivano in sciami coordinati.

Per gli eserciti occidentali che osservano l’evoluzione di Arena-M, così come per la Corea del Sud che già utilizza la versione da esportazione sui propri K2, la domanda non riguarda più soltanto l’efficacia di un singolo sistema russo, ma il futuro stesso del carro armato come mezzo capace di sopravvivere in un campo di battaglia sempre più dominato da minacce piccole, numerose ed economiche.

Scheda tecnica · Aggiornata a luglio 2026

Arena-M — Sistema di protezione attiva

Ultima generazione del sistema hard-kill russo, con modulo anti-drone, montata sui carri T-72B3A e T-90M avvistati sul fronte ucraino.

Produttore: KB Mashinostroyeniya (Kolomna)
Paese: Russia
Stato: Operativo, dispiegamento limitato

Identificazione

DenominazioneArena-M (2ª generazione)
TipologiaAPS hard-kill
PredecessoriDrozd (1978), Arena (1997)
Prima comparsa Arena-M2021 (proto), 2025 (mod. anti-drone)
Avvistamento più recenteLuglio 2026, fronte Donetsk

Rilevamento

SensoreRadar Doppler multifunzione
Configurazione antenneDistribuite sul perimetro
Modalità anti-droneFirma micro-Doppler pale rotanti
Tempo di reazione0,05 secondi
Raggio di rilevamento~50 metri

Capacità d’ingaggio

Finestra di velocità target70–700 m/s
Distanza di intercettazione~1,5 m dal bersaglio
Intercettori totali26
Intercettori per ingaggio2 (lancio simultaneo)
Copertura angolareFino a 360°, incl. top-attack

Peso e alimentazione

Peso sistema (versione base)~1.100 kg
Peso versione export (Arena-E)~900 kg
Alimentazione~1 kW a 27 V
Elevazione coperturada −85° a +65°
Costo unitario (Arena-E)~300.000 $

Piattaforme e varianti

T-72B3A T-90M T-80BVM (annunciato) Arena (originale, 1997) Arena-E (export, dal 2007 su K2 sudcoreano) Arena-M (attuale, modulo anti-drone dal 2025)

Cronologia essenziale

1977–78
Drozd, primo APS operativo al mondo, sviluppato da KBP su carri T-55.
1995
Primi test di Arena al poligono di Kubinka, spinti dalle perdite della Prima guerra cecena.
1997
Prima dimostrazione pubblica a Omsk, su un T-80UM-1.
2007
La Corea del Sud adotta Arena-E per il carro K2 Black Panther.
2025
Aggiornamento software con modalità anti-drone a firma micro-Doppler; KBM conferma lo status operativo a IDEX 2025.
Luglio 2026
Primo uso documentato in combattimento contro un drone FPV, nei pressi di Maiak, Donetsk.

Limiti noti (dati luglio 2026)

  • Rilevamento micro-droni: difficoltà a individuare droni costruiti in materiali plastici, poco riflettenti al radar.
  • Saturazione munizioni: con soli 26 intercettori (2 per ingaggio), il sistema si esaurisce contro attacchi coordinati di 15–30 droni FPV.
  • Soglia di velocità: tarare il sistema tra falsi positivi (uccelli, detriti) e droni lenti resta un compromesso irrisolto.
  • Primo esito in combattimento: un T-72B3A dotato di Arena-M è stato distrutto da un drone che ha colpito la parte posteriore senza attivare il sistema, dopo aver comunque intercettato altri 7 droni in precedenza.

Dati compilati da fonti aperte in lingua italiana, inglese e russa (KB Mashinostroyeniya/IDEX 2025, Rossijskaja Gazeta, Militarnyi, Military Watch Magazine, Forbes, Wikipedia). Le cifre relative a prestazioni ed efficacia in combattimento sono in parte dichiarazioni del produttore e vanno considerate con cautela.

Il Patto della Mecca e il debutto turco da protagonista

Come l’accordo tra Riad, Ankara e Islamabad ridisegna gli equilibri del Medio Oriente e perché la Turchia non potrà davvero essere la nuova America della regione

Il 7 agosto 2026, alla Mecca, Arabia Saudita, Turchia e Pakistan hanno firmato un accordo di difesa reciproca che stabilisce che un attacco armato contro uno dei tre paesi debba essere considerato un attacco contro tutti. Al di là della formula, che ricorda nella sostanza ma non nella forza vincolante l’articolo 5 della NATO, il vero punto di svolta della vicenda non sta tanto nel contenuto giuridico dell’intesa quanto nel suo significato politico: per la prima volta la Turchia smette di essere un attore adiacente al Medio Oriente, una potenza NATO che osserva la regione da posizioni limitrofe come la Siria, la Libia o il Mediterraneo orientale, e si siede al tavolo come protagonista a pieno titolo degli equilibri interni dell’area.

È una differenza che vale la pena tenere a mente da subito, perché è la chiave di lettura più importante di tutta la vicenda, forse più della stessa efficacia militare del patto.

Le trattative

Le trattative erano iniziate già dopo il 7 ottobre 2023, ma si sono accelerate nella cornice della guerra tra Stati Uniti/Israele e Iran, aperta a febbraio 2026. L’Arabia Saudita, colpita dagli attacchi degli Houthi yemeniti alleati di Teheran, ha sentito il bisogno di rafforzare la propria capacità di deterrenza; Turchia e Pakistan, dal loro lato, hanno visto nell’espansionismo militare israeliano nella regione in particolare in Libano un motivo sufficiente per stringere i ranghi.

Il risultato è un accordo che mette insieme tre capacità complementari: le risorse finanziarie e il peso religioso-simbolico saudita, l’apparato militare e industriale turco, secondo esercito della NATO per dimensioni, e la potenza nucleare pakistana, l’unica in mano a un paese musulmano.

Sul perché ciascuno dei tre abbia scelto di firmare, la lettura più equilibrata è quella di Yoel Guzansky, ricercatore israeliano dell’Institute for National Security Studies, secondo cui il patto è “un prodotto delle circostanze” più che un’alleanza naturale, nata dalla percezione di un Iran indebolito ma soprattutto dalla crescente insofferenza verso l’influenza israeliana nella regione.

Guzansky invita però a non esagerarne la portata: l’intesa saudita-pakistana, il pilastro più solido dei tre, si basa in gran parte sui finanziamenti di Riad ricorda che quando il Pakistan inviò ottomila soldati in appoggio ai sauditi, questi ultimi versarono in cambio tre miliardi di dollari e Islamabad ha una lunga storia di riluttanza a farsi coinvolgere in guerre non proprie. La sua previsione è che, in caso di crisi reale, il sostegno reciproco resterà più probabilmente diplomatico che militare.

Sulla stessa ambiguità insiste Harlan Ullman, analista legato al Killowen Group, che sottolinea come la clausola centrale non dica che un attacco “sarà” considerato un attacco contro tutti, ma che “dovrebbe” esserlo: una scelta linguistica che lascia margini enormi di discrezionalità.

Si chiede, non a caso, cosa accadrebbe se gli Houthi colpissero di nuovo l’Arabia Saudita: la Turchia interverrebbe? E il Pakistan? Sono domande a cui, ammette, resta da vedere la risposta. Ullman collega comunque l’accordo a un fenomeno più ampio, l’imprevedibilità della politica estera americana sotto Trump, che spinge i partner regionali a guardarsi intorno e a costruirsi alternative proprie.

Su questo converge, con un tono più costruttivo, Abdulaziz Sager del Gulf Research Center, secondo cui il quadro trilaterale, se davvero istituzionalizzato e tradotto in cooperazione concreta, potrebbe comunque rafforzare il peso diplomatico e difensivo collettivo dei tre stati, contribuendo a un’architettura di sicurezza più autonoma dalla tutela americana.

Sul lato iraniano, l’analisi di Hamidreza Azizi individua due letture opposte nel dibattito di Teheran. Le correnti più intransigenti leggono l’accordo come una coalizione ostile, orientata contro lo Yemen e gli Houthi e quindi come un avvertimento diretto all’Iran, arrivando a paventare un vero accerchiamento geografico: Turchia a nord-ovest, Arabia Saudita a sud-ovest, Pakistan a sud-est.

Le correnti più moderate lo interpretano invece come un’architettura regionale in cui ciascun firmatario persegue incentivi distinti, senza che questo implichi necessariamente un’ostilità sistematica verso Teheran. Ciò che unisce le due letture è la preoccupazione per un uso indiretto dell’accordo: una restrizione coordinata dei commerci con l’Iran da parte di Turchia e Pakistan, capace di erodere nel tempo la capacità di Teheran di reggere la pressione senza che si arrivi mai a un conflitto aperto.

Le motivazioni del Pakistan

In Pakistan il dibattito interno è altrettanto diviso. L’analista Shafqat Ali Khan guarda all’accordo con un certo scetticismo economico: per un paese con un’economia in crisi come il Pakistan, l’obiettivo reale sarebbe vendere armi e servizi militari in cambio di liquidità saudita più che assumere un ruolo strategico autonomo, e si interroga su quanto Islamabad possa davvero muoversi in una direzione che non sia in linea con la volontà di Washington.

Di segno opposto è la lettura dell’accademico Mohammad Shahid, che considera l’accordo uno sviluppo importante perché trasforma rapporti finora bilaterali in un quadro più strutturato di coordinamento strategico, comprese le industrie della difesa e la produzione militare congiunta. Dal lato saudita, il ricercatore Hisham al-Ghannam propone forse la sintesi più ambiziosa, descrivendo l’accordo come la costruzione di un sistema di sicurezza regionale guidato dalle principali potenze islamiche: un “riprezzamento” del rapporto con gli Stati Uniti, non una rottura, ma un modo per negoziare da una posizione di forza piuttosto che di subordinazione.

Ed è proprio su questo punto che si concentra la reazione più allarmata, quella israeliana. Oshrit Birvadker arriva a definire la Turchia una minaccia per Israele “non meno significativa” dell’Iran, collocando Ankara sullo stesso piano del nemico storico di Gerusalemme, e propone una contromossa su due direttrici: consolidare l’asse mediterraneo con Grecia e Cipro in funzione anti-turca, e costruire un triangolo strategico Israele-Emirati-India come argine orientale.

Osamah Bin Javaid, seguendo da vicino la firma dell’accordo, osserva che per tutti e tre i firmatari Israele resta “la minaccia maggiore alla sicurezza e alla stabilità regionale” una convergenza che, più di ogni clausola giuridica, definisce l’orientamento reale del patto.

Il ruolo della Turchia

È qui, a mio avviso, che si arriva al cuore della vicenda, il punto che rischia di passare in secondo piano in una lettura solo tecnica e giuridica dell’accordo. Il dato più rilevante del Patto della Mecca non è la sua tenuta operativa su cui, come si è visto, quasi tutti gli analisti citati nutrono dubbi legittimi ma il salto di ruolo che compie la Turchia.

Ankara smette qui di essere trattata come una potenza NATO che si occupa del Medio Oriente da posizioni limitrofe, e diventa per la prima volta un attore interno, seduto allo stesso tavolo di Riad in una cornice esplicitamente islamica e mediorientale. È un cambio di status, non solo di postura: la Turchia entra in prima fila tra i protagonisti della regione, non più come spettatore quasi esterno che interviene di volta in volta per interessi propri in Siria, in Libia, nel Mediterraneo orientale ma come uno dei pilastri dichiarati di un nuovo ordine di sicurezza regionale.

Questo salto avviene, in modo neanche troppo velato, in funzione anti-israeliana. La convergenza descritta da Bin Javaid, che vede in Israele “la minaccia maggiore” per tutti e tre i firmatari, e il timore di Birvadker che eleva Ankara al rango di minaccia paragonabile a quella iraniana, raccontano la stessa cosa da due lati opposti: la Turchia si posiziona ora in prima linea contro Israele, non più mediando da lontano come ha fatto per anni sul dossier palestinese, ma diventando parte attiva di un blocco di deterrenza che comprende un alleato nucleare come il Pakistan e le risorse finanziarie del Golfo.

Ma c’è un secondo livello di ambizione, più esteso e, credo, molto meno realistico. Con questo accordo la Turchia non punta soltanto a contenere Israele: aspira implicitamente al ruolo di garante della sicurezza dell’intero Medio Oriente, una sorta di nuova “America” della regione, capace di offrire agli stati arabi ciò che Washington non garantisce più con la stessa credibilità di un tempo.

È un’ambizione che si scontra però con limiti strutturali difficili da ignorare, e che gli stessi analisti citati sopra, quasi involontariamente, mettono in fila uno dopo l’altro: la diffidenza saudita verso le mire regionali di Erdogan, la riluttanza storica del Pakistan a farsi coinvolgere in guerre non sue, l’ambiguità volutamente non vincolante del testo dell’accordo, la dipendenza finanziaria dai sussidi di Riad, e soprattutto la contraddizione di fondo per cui la Turchia resta comunque un pilastro della NATO.

Non si può, nella realtà dei fatti, presentarsi come alternativa autonoma all’ordine occidentale e restare al tempo stesso pienamente integrati in quello stesso ordine. Per questo, più che una nuova potenza egemone capace di “difendere” il Medio Oriente sul modello americano, la Turchia rischia di restare un protagonista a metà: abbastanza centrale da cambiare gli equilibri percepiti nella regione e da preoccupare seriamente Israele, ma troppo vincolata dalle proprie stesse contraddizioni per assumersi davvero il ruolo di garante che sembra ambire a occupare.

Il Patto della Mecca, insomma, va letto su due piani che raramente vengono tenuti insieme. Sul piano tecnico-militare è un’intesa fragile, dal linguaggio volutamente vago, che quasi nessuno degli analisti citati israeliani, arabi, pakistani o iraniani considera davvero vincolante in caso di crisi reale. Sul piano politico-simbolico, invece, segna un punto di non ritorno: la Turchia non è più un osservatore ai margini del Medio Oriente, ma un suo attore centrale, con tutte le ambizioni e tutti i limiti che questo nuovo ruolo comporta.

Putin mette alla prova la NATO tra cyberattacchi, droni

Da Washington arriva un allarme che rimescola gli equilibri della sicurezza euro-atlantica. Secondo nuovi rapporti dell’intelligence statunitense citati dal Wall Street Journal, il presidente russo Vladimir Putin potrebbe tentare di mettere alla prova la tenuta della NATO con un attacco limitato contro uno dei paesi membri dell’alleanza nei prossimi anni.

Gli scenari ipotizzati dagli analisti americani spaziano da un attacco informatico fino a un’incursione terrestre su scala ridotta, e il tutto avverrebbe mentre gli Stati Uniti fanno i conti con scorte di munizioni critiche pericolosamente ridotte, in gran parte a causa dei trasferimenti di armamenti a Kiev dopo l’invasione russa dell’Ucraina e del recente conflitto americano con l’Iran. La notizia, rilanciata anche dalla stampa israeliana, conferma quanto il tema sia seguito con attenzione ben oltre i confini americani ed europei. 

Le valutazioni, riferite da funzionari statunitensi, segnano una svolta rispetto alle analisi precedenti. Fino a poco tempo fa Washington riteneva improbabile che Putin decidesse di provocare un membro dell’Alleanza Atlantica mentre è ancora impegnato militarmente in Ucraina.

Questa convinzione è cambiata nel corso dell’anno, man mano che il leader del Cremlino si è trovato sempre più schiacciato sul fronte ucraino e sotto pressione interna per rivendicare una vittoria che tarda ad arrivare. I droni ucraini stanno infliggendo danni crescenti sia all’esercito russo sia all’industria petrolifera del paese, mentre le forze di Mosca continuano a guadagnare terreno solo lentamente, pagando un prezzo altissimo in termini di vittime. 

I segnali già visibili sul fianco orientale 

Funzionari americani ed europei osservano da tempo quelli che considerano veri e propri test di reazione da parte russa. Missili da crociera russi sono atterrati in territorio polacco e droni sono precipitati su un edificio residenziale in Romania, episodi che secondo gli analisti non sono casuali ma servono a saggiare la prontezza operativa dell’alleanza.

A questi si aggiungono altri episodi documentati nell’ultimo anno: il 13 giugno 2025 un aereo da ricognizione russo Il-20 ha violato lo spazio aereo sopra il Mar Baltico, intercettato da caccia britannici di stanza in Polonia, mentre il 19 settembre 2025 tre caccia MiG-31 russi sono rimasti per circa dodici minuti nello spazio aereo dell’Estonia, un’incursione definita da Tallinn “una violazione senza precedenti”.

Pochi giorni prima, oltre venti droni russi erano entrati nello spazio aereo polacco, costringendo la NATO a far decollare i propri caccia e ad abbatterne alcuni. In entrambi i casi l’Alleanza ha attivato l’Articolo 4 del trattato, quello che consente consultazioni tra i membri quando uno di essi si sente minacciato, senza però arrivare all’Articolo 5. Il senatore americano Dick Durbin ha definito queste ripetute violazioni un test deliberato della determinazione occidentale

Anche i vertici dell’Alleanza non nascondono la preoccupazione. Il segretario generale della NATO, Mark Rutte, ha invitato i paesi europei ad accelerare i preparativi per un possibile confronto diretto con la Russia, avvertendo che Mosca potrebbe essere pronta a usare la forza militare contro un paese membro entro cinque anni. Sul fronte dell’Unione Europea, il commissario alla Difesa Andrius Kubilius, ex primo ministro lituano, ha lanciato un allarme ancora più specifico, sostenendo che l’intelligence di diversi paesi, tra cui Germania, Danimarca, Finlandia e Paesi Bassi, indica che Putin potrebbe essere pronto a testare l’Articolo 5 già tra due e quattro anni, quindi entro il 2027, con gli stati baltici come bersaglio più probabile. 

Cosa prevede davvero l’Articolo 5 

Le ipotesi elaborate dagli 007 americani vanno da un attacco informatico contro un paese NATO, all’invio di gruppi armati non identificati per occupare porzioni di territorio (una tattica non troppo diversa da quella adottata dalla Russia in Crimea nel 2014), fino a una vera e propria incursione militare limitata sul fianco orientale dell’Alleanza. La finestra temporale indicata dagli analisti per un’eventuale mossa russa va dall’autunno di quest’anno fino al 2029. Lo scenario più estremo, quello di un’incursione terrestre, resta considerato poco probabile, ma la sua probabilità cresce con il passare del tempo, secondo quanto riportano i rapporti. Una mossa del genere è sempre stata considerata altamente improbabile perché farebbe scattare automaticamente l’Articolo 5 del trattato NATO, quello che impegna tutti i membri alla difesa collettiva. Ma l’Articolo 5 non è altrettanto chiaro quando si tratta di rispondere ad attacchi informatici o ibridi, quelli che restano sotto la soglia di un vero e proprio attacco armato. 

Heather Conley, ricercatrice senior dell’American Enterprise Institute, ha spiegato che proprio questa ambiguità normativa rappresenta da sempre la sfida principale per l’Alleanza: rispondere in modo adeguato ad attacchi che non raggiungono la soglia dell’aggressione militare conclamata. Un precedente istruttivo risale al 2007, quando la Russia lanciò una serie di attacchi informatici contro l’Estonia: in quel caso il paese scelse di gestire la crisi bilateralmente, senza coinvolgere l’intera Alleanza.

L’obiettivo di Putin, qualora decidesse davvero di colpire un paese NATO mentre la guerra in Ucraina è ancora in corso, sarebbe quello di spaccare l’alleanza, hanno spiegato i funzionari americani, separando gli Stati Uniti dai propri alleati europei e mettendo alla prova la credibilità stessa del patto atlantico. 

Interpellati sulla vicenda, i portavoce del Pentagono e del comando alleato in Europa hanno rifiutato di commentare informazioni di intelligence sensibili, mentre l’ufficio del Direttore dell’Intelligence Nazionale non ha risposto alle richieste di chiarimento. Il colonnello Martin O’Donnell, portavoce della NATO, si è limitato a dichiarare che l’Alleanza “sta sempre pensando e preparandosi a qualsiasi scenario” e che resta pronta “a scoraggiare e difendersi quando necessario”. 

Un arsenale sotto pressione su due fronti 

Il quadro tracciato dall’intelligence si intreccia con un problema più concreto e già oggetto di dibattito a Washington: la carenza di alcune munizioni critiche indispensabili per affrontare un eventuale scontro con Russia o Cina. Tra i sistemi più a rischio figurano i missili a lungo raggio Precision Strike Missile e gli Army Tactical Missile Systems, oltre ai missili terra-aria a corto raggio Stinger.

Si aggiungono le scorte in calo di intercettori Patriot, SM-3 e Terminal High Altitude Area Defense, oltre ai radar THAAD e alle unità di artiglieria contraerea. Tom Karako, del Center for Strategic and International Studies, ha sottolineato che armi come il Precision Strike Missile e l’Army Tactical Missile System, entrambi lanciati dal sistema HIMARS, insieme ai missili Stinger, sarebbero fondamentali per respingere un’eventuale invasione terrestre. 

Il Pentagono, dal canto suo, respinge con fermezza queste ricostruzioni. Il portavoce capo Sean Parnell ha definito false le voci su una carenza di munizioni, mentre la portavoce della Casa Bianca Anna Kelly ha assicurato che le forze armate statunitensi dispongono di scorte “più che sufficienti” per servire tutti gli obiettivi strategici del presidente Trump, ricordando che quest’ultimo ha comunque sollecitato i produttori di armamenti a incrementare la produzione. “Abbiamo tutto il necessario per colpire nel momento e nel luogo scelti dal Presidente“, ha dichiarato Parnell, aggiungendo che qualsiasi avversario che scambiasse il rumore mediatico per debolezza americana lo scoprirebbe a proprie spese. 

Le smentite ufficiali, tuttavia, contrastano con quanto emerso da un’inchiesta del Washington Post, ripresa anche dalla stampa internazionale, secondo cui lo stesso presidente Trump sarebbe stato tenuto all’oscuro della reale gravità della crisi delle scorte, con un confronto acceso avvenuto a Camp David tra il presidente e il segretario alla Difesa Pete Hegseth.

Sempre secondo queste ricostruzioni, nei soli cinque mesi di confronto con l’Iran le forze americane avrebbero consumato quasi l’intera riserva di missili di precisione a lungo raggio, con oltre 850 missili Tomahawk lanciati nel solo primo mese di conflitto, più di mille intercettori del sistema THAAD e almeno 1.300 missili balistici tattici. Le scorte di missili ATACMS a corto raggio, quelli richiesti a gran voce da Kiev, sarebbero scese a livelli quasi nulli, mentre tra febbraio e luglio gli Stati Uniti avrebbero consumato circa il 65% delle proprie riserve di intercettori Patriot. 

I numeri del CSIS e il rischio di un doppio fronte 

Un’analisi del Center for Strategic and International Studies, dedicata alle sette munizioni chiave impiegate nella guerra con l’Iran, stima che gli Stati Uniti abbiano impiegato tra 1.060 e 1.430 missili Patriot durante il conflitto, lasciandone in arsenale appena 870. “Se si trattasse soltanto di continuare a combattere contro l’Iran, anche avendo usato circa metà degli intercettori, ne resterebbe comunque la metà: potremmo proseguire ancora a lungo“, ha spiegato Mark Cancian, coautore del rapporto CSIS. “Il problema è che il Pentagono è ora molto preoccupato di cosa questo comporti per il Pacifico occidentale, nei confronti della Cina”. 

La carenza di munizioni critiche ha aperto un dibattito interno al governo americano proprio mentre Trump valuta i prossimi passi verso l’Iran. Il generale Dan Caine, presidente del Comitato dei capi di stato maggiore, ha avvertito la Casa Bianca della scarsità di intercettori per la difesa aerea, un tema che secondo quanto riportato dal Wall Street Journal avrebbe pesato sulla decisione di sospendere temporaneamente ulteriori attacchi contro Teheran.

Caine ritiene che le scorte ridotte non impedirebbero una ripresa delle operazioni militari su larga scala contro l’Iran, ma ne aumenterebbero certamente i rischi. Nel frattempo, secondo fonti citate da agenzie di stampa, il Pentagono avrebbe chiesto un budget straordinario da 50 miliardi di dollari per ricostituire le scorte strategiche, mentre l’amministrazione Trump fa pressione senza precedenti sui grandi produttori della difesa: la Lockheed Martin, a gennaio, ha accettato di triplicare la produzione di missili Patriot, passando da circa 600 unità l’anno nel 2025 a duemila, sebbene l’espansione della capacità produttiva richieda comunque diversi anni prima di tradursi in scorte realmente disponibili. 

Analisti indipendenti da tempo mettono in guardia sul fatto che il consumo di munizioni in Medio Oriente rischi di indebolire la capacità di deterrenza degli Stati Uniti su scala globale, non solo nei confronti della Russia ma anche della Cina. È un timore condiviso anche a Kiev: il presidente ucraino Volodymyr Zelensky ha più volte segnalato il rischio di una carenza imminente di munizioni, precisando in un’intervista al quotidiano tedesco Welt che il deficit generale di missili Patriot non dipende dalla guerra in Medio Oriente, ma rischia comunque di ridurre ulteriormente le possibilità per l’Ucraina di ottenerne di nuovi. 

Quello che emerge, mettendo insieme i rapporti di intelligence sulle intenzioni russe e i dati sulle scorte militari americane, è uno scenario in cui la determinazione della NATO potrebbe essere messa alla prova proprio nel momento in cui gli strumenti per rispondere con fermezza risultano più limitati.

Gli Stati Uniti restano formalmente impegnati a difendere ogni centimetro del territorio alleato, come ribadito a più riprese dai funzionari di Washington, e il Pentagono continua a respingere ogni accusa di debolezza strategica. Resta però il fatto che il calendario indicato dagli analisti, tra l’autunno di quest’anno e il 2029, coincide proprio con la finestra in cui la produzione industriale della difesa americana dovrà colmare il divario aperto da due conflitti combattuti contemporaneamente su fronti diversi del pianeta, un test di resistenza che riguarda tanto gli arsenali quanto la coesione politica dell’intera alleanza atlantica. 

Ceuta, la breccia giuridica che ha aperto la porta a un’ondata migratoria senza precedenti

Ceuta, l’enclave spagnola incastonata sulla costa settentrionale del Marocco, sta vivendo tra il 29 e il 31 luglio 2026 la crisi migratoria più grave dal 2021. In appena ventiquattro ore quasi 49mila persone hanno tentato di attraversare il confine con il Marocco, principalmente a nuoto lungo il frangiflutti del Tarajal, provocando il collasso dei sistemi di accoglienza e costringendo il governo di Pedro Sánchez a mobilitare l’esercito. Chi arriva a Ceuta è, formalmente, già in territorio dell’Unione Europea, perché l’enclave, pur trovandosi geograficamente in Africa, è pienamente parte della Spagna e dello spazio europeo. Non esiste alcun ulteriore confine internazionale da superare: la traversata a nuoto o l’attraversamento delle recinzioni segna già l’ingresso di fatto nel territorio comunitario.

Una sentenza che ha cambiato le regole del gioco

L’elemento scatenante di questa specifica ondata è una sentenza del Tribunale Supremo spagnolo, pronunciata il 29 giugno 2026 e resa definitiva pochi giorni dopo. I giudici della Sala Terza hanno stabilito che le “devoluciones en caliente”, i respingimenti sommari applicati finora a chi tentava l’ingresso irregolare, possono essere utilizzate soltanto contro chi supera fisicamente “elementi di contenimento frontaliero”, come le recinzioni metalliche di Ceuta e Melilla. La sentenza, come riportano fonti giuridiche spagnole, recita testualmente che “chi tenta di entrare a nuoto non supera, né tenta di superare, alcun elemento di contenimento frontaliero”. Questo significa che chi viene intercettato in mare deve necessariamente essere sottoposto alla procedura ordinaria di respingimento, con tutte le garanzie previste dalla legge sugli stranieri: assistenza legale, interprete, possibilità di richiedere protezione internazionale e una risoluzione motivata caso per caso.

La notizia di questo vincolo giuridico si è diffusa rapidamente tra le reti di trafficanti e tra i potenziali migranti nelle città marocchine di confine come Fnideq, ex Castillejos, motivando un’ondata di assalti dal mare senza precedenti. Le autorità ceutíe stimano che, prima del picco di fine luglio, gli arrivi giornalieri viaggiassero già intorno alle 200-300 persone al giorno, per poi esplodere improvvisamente nella giornata del 30 luglio. Il presidente della città autonoma, Juan Jesús Vivas, ha parlato apertamente di “collasso nell’ambito migratorio”, sottolineando che gli ultimi dieci giorni avevano già portato tra 1.500 e 2.000 nuovi arrivi, l’equivalente del 2% della popolazione complessiva dell’enclave.

Non solo marocchini: la variabile delle nazionalità non rimpatriabili

Uno degli aspetti meno raccontati di questa crisi riguarda la composizione reale dei flussi migratori. La narrazione mediatica tende a concentrarsi sui cittadini marocchini, ma tra le migliaia di persone arrivate figurano anche subsahariani e, potenzialmente, cittadini di paesi come la Libia. Questo dettaglio non è irrilevante dal punto di vista giuridico e geopolitico. L’accordo bilaterale di riammissione firmato tra Spagna e Marocco nel 1992, infatti, vale in via principale per i cittadini marocchini, mentre il Marocco non ha alcun obbligo internazionale di riprendere persone di altre nazionalità semplicemente perché transitate sul suo territorio. Questo crea un vuoto operativo enorme: chi non è marocchino, se identificato come tale, difficilmente può essere rimandato indietro con rapidità, e finisce spesso per essere trasferito verso la Spagna continentale e, di fatto, verso il resto dello spazio Schengen.

L’età dei migranti come strategia

Un altro elemento che emerge con chiarezza dalle cronache di questi giorni è l’età estremamente giovane della maggior parte delle persone coinvolte. Non si tratta di una casualità demografica. I minori non accompagnati godono di garanzie legali molto più solide rispetto agli adulti, e la Corte Suprema spagnola ha già dichiarato illegittime, in una sentenza pregressa, le deportazioni di massa di minori marocchini avvenute durante la crisi del 2021, giudicando che l’accordo bilaterale sui rimpatri assistiti non può sostituire le tutele previste dalla legge spagnola sugli stranieri. Questo significa che un minorenne che raggiunge Ceuta ha probabilità molto più basse di essere rimpatriato in tempi brevi rispetto a un adulto, un fattore che le reti di trafficanti conoscono perfettamente e che utilizzano nella pianificazione dei flussi.

Un fenomeno che assume contorni quasi militari

L’entità numerica dell’ondata, quasi 50mila persone in un solo giorno secondo le stime riprese da agenzie internazionali, ha spinto il governo spagnolo a dispiegare non semplici rinforzi di polizia ma l’esercito nazionale. Le forze dell’ordine della Guardia Civil, secondo testimonianze raccolte sul campo, hanno parlato di un vero e proprio “collasso totale” del sistema di controllo frontaliero. Non sono mancati momenti di tensione diretta con le forze dell’ordine spagnole, in un contesto in cui molti dei migranti coinvolti risultano nelle mani di organizzazioni criminali strutturate, più che animati da un percorso migratorio spontaneo e pacifico. Le autorità locali hanno inoltre recuperato tra i 9 e i 19 corpi di persone annegate durante i tentativi di attraversamento, un bilancio drammatico che testimonia la pericolosità della rotta.

Il business miliardario dei trasferimenti illegali verso la penisola

Una volta entrati a Ceuta, molti migranti non restano nell’enclave. Negli anni scorsi la Guardia Civil e la Policía Nacional hanno smantellato diverse reti criminali specializzate nel trasporto illegale di persone verso Algeciras e la Spagna continentale, utilizzando piccole imbarcazioni pneumatiche e persino moto d’acqua per attraversare lo Stretto di Gibilterra di notte. Le cifre emerse dalle indagini parlano di pagamenti che vanno da 1.500 a oltre 13mila euro a persona, un giro d’affari che si traduce in milioni di euro di profitto per le organizzazioni criminali coinvolte. Da Algeciras, la strada verso la Francia, l’Italia e il resto del sud dell’Europa è aperta, grazie alla libertà di circolazione garantita dallo spazio Schengen. Questo rende Ceuta non solo un punto di ingresso, ma un vero e proprio snodo logistico per la migrazione irregolare verso l’intero continente.

Lo scontro diplomatico e il nodo del coordinamento europeo

La crisi ha avuto immediate ripercussioni diplomatiche. Il governo italiano guidato da Giorgia Meloni ha valutato pubblicamente la sospensione degli accordi di Schengen con la Spagna, una mossa che ha provocato la convocazione dell’ambasciatore italiano da parte di Madrid. Sul fronte interno spagnolo, il Ministero dell’Interno, guidato da Fernando Grande-Marlaska, ha respinto la richiesta del presidente di Ceuta di dichiarare lo stato di emergenza nazionale, sostenendo che la normativa sulla protezione civile non contempla i flussi migratori come rischio rilevante ai fini di tale dichiarazione. Le forze di sicurezza dello Stato hanno inoltre denunciato la passività del Marocco nel controllo del valico del Tarajal e la lentezza del governo centrale, che avrebbe impiegato oltre sei ore per mobilitare l’esercito dopo la richiesta formale delle autorità locali.

Questa vicenda mette in luce, ancora una volta, quanto la gestione delle frontiere esterne dell’Unione Europea resti frammentata tra decisioni nazionali, sentenze giudiziarie interne e accordi bilaterali datati, come quello siglato tra Spagna e Marocco nel lontano 1992. Senza un coordinamento europeo strutturale, capace di armonizzare le procedure di identificazione, asilo e rimpatrio tra i diversi Stati membri, episodi come quello di Ceuta rischiano di ripetersi con frequenza crescente, trasformando singole crisi locali in questioni geopolitiche che coinvolgono l’intero continente.

Odissea di Nolan diventa un’esca per falsi streaming che rubano dati e carte 

Siti in più lingue promettono la visione gratuita del film di Christopher Nolan, ma conducono a moduli che raccolgono credenziali personali e informazioni bancarie. 

La grande attesa per Odissea, il nuovo film di Christopher Nolan, è diventata il pretesto per una campagna di truffe online. Falsi portali di streaming attirano gli utenti con la promessa di vedere gratuitamente la pellicola e li spingono a consegnare dati personali, password e informazioni di pagamento. 

L’allarme arriva da Kaspersky, che riferisce di avere individuato pagine fraudolente realizzate in diverse lingue. La scelta non è casuale: consente agli autori del raggiro di sfruttare la popolarità internazionale del film e, nello stesso tempo, di presentare a ogni vittima un sito apparentemente adattato al proprio Paese. 

Come funziona il falso streaming 

Il percorso costruito dai truffatori imita quello di una normale piattaforma video. La pagina annuncia la disponibilità gratuita di Odissea, mostra un lettore multimediale e spesso aggiunge recensioni e valutazioni attribuite a utenti che dichiarano di avere già visto il film. Sono elementi studiati per ridurre la diffidenza e far apparire il servizio più credibile. 

Quando si prova ad avviare la riproduzione, il video non parte. Al suo posto compare la richiesta di creare un account per «sbloccare» il contenuto e continuare la visione. La prima schermata domanda nome, cognome e indirizzo e-mail; quelle successive invitano a scegliere una password e a inserire i dati della carta con il pretesto di attivare una prova gratuita. 

La promessa di un accesso illimitato, disponibile anche da più dispositivi e attivabile in circa un minuto, completa l’illusione. In realtà non esiste alcun film da guardare: il vero obiettivo è raccogliere informazioni utilizzabili per frodi finanziarie o per tentare l’accesso ad altri account della vittima. 

Il rischio aumenta quando la password viene riutilizzata 

La sottrazione dei dati della carta è il pericolo più immediato, ma non l’unico. Se l’utente inserisce una password già usata per la posta elettronica, i social network o altri servizi, i criminali possono provarla anche su quelle piattaforme. È il motivo per cui una singola registrazione su un sito fraudolento può trasformarsi in una compromissione più ampia dell’identità digitale. 

La presenza di versioni nella lingua dell’utente rende inoltre più difficile riconoscere il raggiro a colpo d’occhio. Un italiano può trovarsi davanti a testi, pulsanti e istruzioni correttamente localizzati; lo stesso schema viene poi replicato, quasi senza modifiche, per il pubblico di altri Paesi. 

I segnali che devono far scattare l’allarme 

Il primo indizio è l’offerta stessa. Se un film appena arrivato nelle sale viene proposto gratuitamente da una piattaforma sconosciuta, è opportuno fermarsi prima di inserire qualunque informazione. Anche un lettore che interrompe subito la riproduzione e pretende una registrazione, soprattutto accompagnata dalla richiesta dei dati bancari, è un segnale tipico delle campagne di phishing. 

Occorre poi controllare con attenzione l’indirizzo del sito. Domini insoliti, errori nel nome del servizio, pagine prive di informazioni societarie verificabili e pressioni a completare rapidamente la procedura sono elementi da non ignorare. Recensioni entusiastiche inserite direttamente nella pagina non dimostrano l’affidabilità del portale: possono essere state create dagli stessi truffatori. 

Come proteggersi e cosa fare se si sono inseriti i dati 

La regola più efficace è utilizzare soltanto cinema, piattaforme ufficiali e servizi di streaming riconosciuti. Prima di registrarsi bisogna verificare l’URL e raggiungere il sito digitandone direttamente l’indirizzo o passando dall’app ufficiale, senza fidarsi di link ricevuti nei messaggi o trovati in annunci poco trasparenti. 

È inoltre importante usare una password diversa per ogni account e attivare l’autenticazione a due fattori, in particolare sulla posta elettronica e sulle applicazioni finanziarie. Per i pagamenti online si possono impiegare carte prepagate o strumenti che non espongano direttamente il conto principale, mantenendo comunque sotto controllo i movimenti. 

Chi ha già completato la falsa registrazione dovrebbe cambiare immediatamente la password inserita e modificarla anche su tutti gli altri servizi nei quali era stata riutilizzata. Se sono stati comunicati i dati della carta, è necessario contattare senza ritardo la banca o l’emittente, verificare le operazioni e valutare il blocco dello strumento di pagamento. 

Una truffa costruita sull’urgenza 

Le campagne legate ai grandi eventi culturali funzionano perché sfruttano curiosità, entusiasmo e paura di restare esclusi. Nel caso di Odissea, la visibilità del film offre ai criminali un’esca riconoscibile in molti Paesi e una finestra temporale ideale: nei giorni dell’uscita, l’utente è più incline a cliccare e meno disposto ad aspettare. 

Il meccanismo non dipende quindi dal titolo scelto. Lo stesso modello può riapparire con altri film, serie televisive, concerti o eventi sportivi molto attesi. Cambia il richiamo, ma la sequenza resta la stessa: promessa eccezionale, falso accesso gratuito, richiesta di registrazione e raccolta dei dati. Riconoscere questa struttura è la difesa più utile anche quando la prossima esca avrà un nome diverso.