


Punti chiave
La sicurezza sul web, si sa, non è mai troppa. Specialmente quando si parla della casella e-mail personale, dove ogni giorno vengono custoditi messaggi, allegati e informazioni strettamente personali che mai si vorrebbero vedere finire nelle mani sbagliate.
Per tutelare il più possibile la privacy dei propri clienti, Google ha introdotto per tutti gli account un servizio di accesso con verifica in due passaggi: accanto alle tradizionali user e password, ogni utente può scegliere di inserire in fase di log in un terzo codice che viene inviato all’occorrenza via sms dai server di Big G sul telefonino del diretto interessato, senza il quale l’accesso al proprio profilo risulterà pressochè impossibile. Un accorgimento che di fatto riduce di molto il rischio di intrusioni all’interno del proprio account, tutelando in un solo colpo casella Gmail, cloud, social e tutti i restanti servizi offerti da Google.
 Verifica in due passaggi: come funziona.
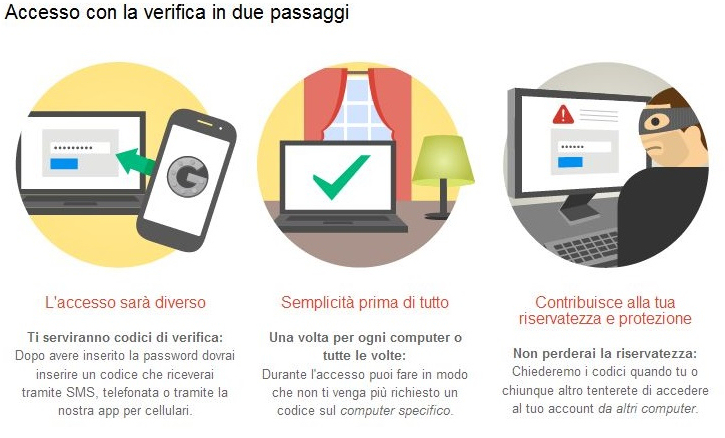 Verifica in due passaggi: come funziona.
Immaginiamo che un malintenzionato riesca ad entrare in possesso della password del nostro account: istantaneamente avrebbe accesso illimitato a tutta la nostra vita digitale, inclusi contenuti strettamente personali come mail, foto, video, documenti, social e via dicendo. Qualora oltre alle credenziali tradizionali al malintenzionato venisse richiesto anche un codice segreto inviato via sms sul telefonino del proprietario dell’account, gli risulterebbe impossibile accedere e violare la nostra privacy.
Il servizio di verifica in due passaggi, basato su una procedura di autenticazione a due fattori, può essere abilitato manualmente da tutti gli utenti Google direttamente dal pannello di amministrazione personale. Per attivare la procedura di iscrizione è sufficiente collegarsi alla pagina di attivazione e seguire passo passo tutte le istruzioni della procedura guidata.
Una prima schermata informa l’utente circa i vantaggi del nuovo sistema di autenticazione, per il quale risulterà fondamentale avere con sé il proprio telefonino. Il numero telefonico andrà quindi inserito in un apposito campo consentendone la registrazione sui server di Google: ad ogni nuovo accesso al proprio account, un sms (o in alternativa una voce registrata) informerà l’utente circa il codice segreto da inserire per perfezionare l’accesso. A questo punto un codice di prova viene spedito sul cellulare dell’utente, in modo da perfezionare ed attivare la procedura di iscrizione al servizio.
Computer e dispositivi verificati
Se da un lato la verifica in due passaggi garantisce all’utente un elevato standard di sicurezza, dall’altro rappresenta un’ovvia limitazione: quella di portarsi appresso il proprio telefonino ogniqualvolta si abbia l’esigenza di controllare la posta elettronica o loggarsi ai servizi di Google.
Per ovviare a questo inconveniente, attraverso il pannello di controllo è sempre possibile indicare una serie di dispositivi verificati sui quali la doppia autenticazione verrà richiesta soltanto al primo accesso. Pensiamo ad esempio ai computer desktop di casa, utilizzati soltanto da una stretta cerchia di familiari, sui quali la doppia autenticazione solitamente complica la vita, piuttosto che agevolarla. Caso opposto quello dei computer portatili o dei tablet, che potrebbero facilmente essere persi o sottratti da malintenzionati: su questi dispositivi la doppia autenticazione potrebbe risultare fondamentale per prevenire accessi non autorizzati da parte di estranei.
 Cosa fare in caso di furto del telefono o impossibilità nel ricevere gli SMS.
 Cosa fare in caso di furto del telefono o impossibilità nel ricevere gli SMS.
Il telefono registrato per la procedura di doppia autenticazione è andato perso, o peggio ancora rubato? Ci si trova in una zona non coperta da segnale, o in un Paese estero dove il proprio telefonino non funziona?
Niente paura: anche in questo caso Google ha predisposto una serie di contromisure per garantire all’utente, in ogni caso, la possibilità di accedere ai propri servizi. Una prima, importante raccomandazione è quella di indicare uno o più numerazioni telefoniche di riserva: nel caso non sia possibile sfruttare il numero primario, è sempre possibile ricevere su altri cellulari o su una linea fissa (in questo caso sarà necessario, in fase di registrazione, spuntare la voce “chiamata telefonica” per l’invio del codice segreto di accesso).
Per abilitare le numerazioni secondarie alla ricezione dei codici, sarà necessario ripetere la procedura di registrazione per ogni singolo numero, ripetendo gli stessi passaggi già effettuati per il numero principale. Qualora invece ci si trovasse sprovvisti di un qualsiasi telefono, Big G offre ai propri utenti la possibilità di stampare e portare con sé una serie di “codici di backup” mediante i quali è possibile scavalcare la procedura di autenticazione in due passaggi.
Si tratta, in questo caso, di una misura da adottare unicamente in caso di emergenza come ad esempio un viaggio all’estero o la totale assenza di copertura telefonica. I codici “usa e getta” possono essere stampati, conservati in un luogo sicuro e utilizzati all’occorrenza, tenendo presente che un codice generato avrà validità per un unico accesso al proprio account Google: successivamente si dovrà utilizzare un secondo codice e così via.
Password complesse
Ad ogni modo, è sempre bene ricordare quanto Google stessa ribadisce in sede di attivazione del servizio: la verifica in due passaggi potenzia la sicurezza dell’account, ma non è in grado di garantirla al 100%. Allo stesso modo in cui un buon meccanismo di combinazione può aumentare la sicurezza di una cassaforte, ma non garantire che nessun ladro sarà in grado di forzarne la porta con un esplosivo, il pericolo che un hacker possa trovare altri sistemi per violare il proprio account a monte è sempre presente.
Così come è sempre possibile il rischio che un malintenzionato possa sottrarre contemporaneamente notebook e cellulare di una vittima. In questo caso è bene affidarsi anche alle “vecchie” raccomandazioni sulla scelta di user e password: utilizzare sempre parole di almeno 8 caratteri, meglio se alfanumeriche e contenenti lettere maiuscole e minuscole, evitare i nomi legati alla propria vita personale come quelli di figli, mogli, mariti e animali domestici, date di nascita o anniversario, affidarsi a parole di fantasia difficilmente indovinabili e infine cambiare frequentemente le password per ridurre il rischio che vengano individuate. Per il ladro di turno sarà arduo risalire alle vostre credenziali, e pressochè impossibile attivare la procedura di invio del codice via sms.
