


Punti chiave
E alla fine della storia, Wannacry, uno dei peggiori virus degli ultimi decenni, sarebbe responsabilità della Corea del Nord, ma anche degli stessi servizi segreti americani, che probabilmente hanno combinata un’altra delle loro sviste.
Il virus Wannacry è una delle peggiori piaghe nella storia degli ultimi decenni nel campo della sicurezza informatica: un ransomware che ha generato miliardi di dollari di danni in tutto il mondo. E dopo mesi di rimpalli di accuse tra il governo americano e la cattivissima Corea del nord, che sarebbe responsabile dell’attacco, una buona chiusura di questa brutta storia può essere che, come spesso accade, la colpa è di entrambi i litiganti.
Wannacry: così il virus ransomware infettò il mondo
Andiamo con ordine. Tutto comincia nel maggio del 2017, quando un gruppo di hacker che si autodefinisce Shadow Brokers, comunica di aver rubato un codice appartenente ai servizi segreti americani della NSA, studiato per penetrare nei sistemi Windows. La vulnerabilità, chiamata Ethernal Blue, venne diffusa pubblicamente con tanto di particolari e istruzioni di utilizzo.
Pochissimo tempo dopo la rivelazione, la stessa NSA avvisò Microsoft della necessità di prendere rapidamente provvedimenti, e la compagnia di Redmond rispose diffondendo una patch correttiva qualche settimana dopo. Peccato che l’intervento, per quanto tempestivo, non sia servito a granché: centinaia di migliaia di computer in tutto il mondo, non vennero aggiornati e rimasero completamente scoperti e vulnerabili al meccanismo di Ethernal Blue.
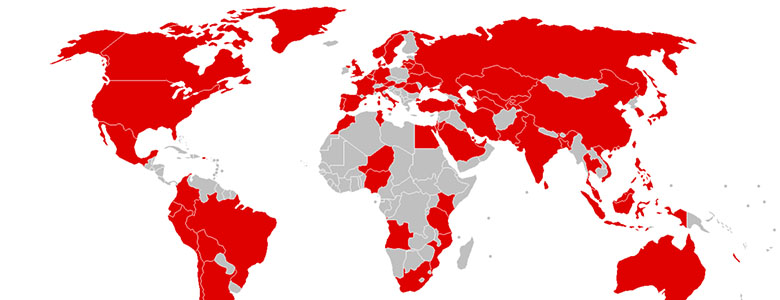
E il mese successivo venne lanciato su vasta scala il virus WannaCry. Si tratta di un ransomware, un virus che blocca il contenuto del computer e lo rilascia solamente dietro pagamento di un riscatto, che sfruttando proprio il meccanismo inventato dagli 007 americani, infettò oltre 300.000 computer in 150 paesi, causando miliardi di dollari di danni.
Ovviamente, il governo americano, dopo delle analisi interne, non esitò a dare la colpa agli avversari storici, i nordcoreani. Il regime di Kim Jong-un, venne infatti accusato di aver compilato il virus rubando le informazioni all’NSA con i suoi potentissimi hacker. La posizione del governo americano fu particolarmente dura sotto questo aspetto, e l’amministrazione Trump promise una punizione esemplare.
Wannacry fu nordcoreano? Eh no. Sbagliarono anche gli USA
Ma, nel corso dei mesi, alcuni esperti di sicurezza si sono insospettiti e hanno lanciato alcune osservazioni volte a riequilibrare un pochino la situazione, sfuggendo alla comoda ma non onesta pratica di usare i Jong-un come capro espiatorio.
Non si tratterebbe solamente di esperti hacker nordcoreani straordinariamente bravi, ma probabilmente entrò in gioco una delle colossali sviste della stessa NSA. Sembra che il tool Ethernal Blue, sviluppato dagli agenti segreti americani, non sia stato adeguatamente protetto e gestito. È circolata infatti la voce che un paio di dipendenti della NSA si siano incautamente “portati il lavoro a casa”, registrando sui loro computer personali una serie di strumenti di hacking sviluppati dai loro colleghi.
Uno di questi avrebbe addirittura lanciato una scansione con Kaspersky antivirus, consentendo all’azienda russa che produce il prodotto di registrare sui propri server la presenza di questi temibili strumenti di intrusione. E se il sospetto si è aggravato nel corso dei mesi, una specie di conferma è arrivata direttamente dai responsabili dei servizi di sicurezza americani.
Il capo della Cyber-sicurezza della Casa Bianca, Tom Bossert, ha rilasciato nel corso di una conferenza stampa alcune dichiarazioni che lasciano capire come l’amministrazione americana stia facendo parziale ammenda.
“È vero che se qualcuno lanciasse una bomba a New York City – ammette Bossert – e il governo Siriano fosse coinvolto nella raccolta del materiale fissile necessario per realizzarla, noi li riterremmo responsabili. Ma la Nord Corea non avrebbe potuto fare tutto questo se non ci fosse stata una perdita di controllo da parte dei nostri esperti. Il governo, – ha spiegato Bossart – ha bisogno di proteggere meglio i suoi strumenti.”
“È necessario creare delle nuove misure di sicurezza per proteggersi meglio da avvenimenti come questo”, conclude.
Insomma, la morale della favola è che la colpa dovrebbe essere salomonicamente distribuita tra i due contendenti. La NSA, in fondo, non è nuova a scivoloni di questo tipo: qualche anno fa lo scandalo del Datagate, in cui vennero rivelati molti meccanismi di funzionamento degli agenti segreti americani, nacque dal furto di un ricercatore a contratto, Edward Snowden. Egli si limitò a lanciare un software di crawling all’interno dei loro sistemi, per poi pubblicare dati sensibili pezzo a pezzo.
Un colpo al cerchio e uno alla botte. I danni possono essere attribuiti all’imperizia di uno e all’approfittamento dell’altro. Anche se, a voler pensare veramente male, sembra che alla fine non sia tanto strano pensare che l’attacco e soprattutto i miliardi di proventi che il ransom ha generato siano andati, così come la colpa, metà nelle tasche degli americani e metà in quelle della Nord Corea.
Amici – nemici.
